Scanner di porte online

Controlla le porte importanti e scopri che cosa dimostra davvero ogni risultato.

Verifica solo sistemi pubblici di tua proprietà o che sei autorizzato a testare.

Come verificare una porta senza perdere il contesto?

Parti da una domanda sul tuo server, scegli poche porte e conserva le evidenze insieme al risultato. La verifica proviene da una rete esterna, non dal tuo dispositivo.

Passaggio 1

Scegli host e porte

Esempio illustrativo, non un risultato in tempo reale

clocktools.app

80 · 443

Inserisci un dominio oppure un IPv4 o IPv6 pubblico. La selezione Sito web usa 80 e 443. Percorsi e porte presenti nell’URL non definiscono il test: usa il campo Porte TCP.

Passaggio 2

Avvia un controllo mirato

Esempio illustrativo, non un risultato in tempo reale

TCP · 443

Premi Verifica le porte oppure Invio. Puoi annullare. Campioniamo un indirizzo DNS pubblico e verifichiamo fino a 12 porte. Dopo annullamento o reimpostazione, un risultato tardivo non sostituisce la schermata.

Passaggio 3

Leggi, confronta e conserva

Esempio illustrativo, non un risultato in tempo reale

443 · Risposta HTTP

HTTP 200

Evidenze dettagliate

Leggi prima l’osservazione, poi la durata. Le evidenze indicano metodo e indirizzo. Copia il rapporto oppure scarica PNG, CSV, JSON o testo. La condivisione della configurazione non avvia altri controlli automaticamente.

Il nostro scanner di porte, da vicino

Ecco l'interfaccia reale di ClockTools, dalla scelta delle porte alla lettura di una verifica conclusa. Queste immagini salvate riguardano il nostro sito: non sono risultati per il tuo host né una previsione della prossima verifica.

Interfaccia dello scanner di porte ClockTools con host pubblico, configurazione predefinita e porte TCP selezionabili
Scegli separatamente host e porte. I pulsanti selezionati indicano le porte da verificare. La scelta di una configurazione non avvia la scansione.
Risultati dello scanner di porte ClockTools per clocktools.app con osservazioni e comandi per il rapporto
Verifica conclusa di clocktools.app, acquisita per questa guida. Leggi l'osservazione insieme alla data e all'ora. I tuoi risultati possono cambiare; l'immagine non si aggiorna in tempo reale.

Situazioni pratiche

Dopo il trasferimento di un sito

Verifica 80 e 443 sul tuo dominio dopo una modifica a hosting o DNS. Una risposta HTTP può arrivare da un proxy, anche con 403 o 502. Il nostro controllo della disponibilità dei siti verifica la pagina: una connessione non basta a garantirne il funzionamento.

Prima di consentire l’accesso remoto

Se SSH deve essere pubblico, verifica 22 sul tuo server. Un rifiuto è diverso da un timeout. Esamina indirizzo di ascolto e lista degli accessi consentiti senza indebolire le protezioni solo per ottenere un risultato verde.

Esaminare l’esposizione di un database

Controlla solo le porte che usi. Una connessione a 3306, 5432 o 6379 richiede una revisione degli accessi, non un verdetto automatico di vulnerabilità. Le reti private restano fuori dall’ambito del test.

Preparare una richiesta di assistenza utile

Riporta host, porte, ora ed evidenze. Confronta due verifiche dello stesso host e IP dopo una modifica autorizzata. Un’osservazione diversa è un indizio, non una dimostrazione di causalità.

Come può un solo indirizzo servire tante applicazioni?

Una porta non è un'apertura numerata nel computer. Serve a distinguere conversazioni diverse. Un server può offrire più servizi sullo stesso indirizzo IP perché il sistema operativo indirizza ogni connessione in arrivo verso l'applicazione in ascolto. Anche il client possiede un proprio punto di connessione. Insieme, i due estremi distinguono una connessione dalle altre conversazioni contemporanee.

La specifica TCP del settembre 1981, RFC 793, descriveva già il rapporto tra porte, socket e processi. I servizi comuni potevano usare punti noti, mentre altri scambi potevano scoprirli dinamicamente. Era una scelta progettuale di TCP, non un'invenzione del Web attuale. Ecco perché una porta di destinazione e una porta temporanea del client svolgono ruoli diversi, pur essendo entrambe rappresentate da numeri.

Convenzioni condivise hanno reso quei numeri utili tra computer e programmi differenti. RFC 6335, pubblicato nell'agosto 2011, ha documentato le procedure di registrazione dei nomi dei servizi e dei numeri di porta. Il registro coordina gli usi: non ispeziona il tuo server. Quando il nostro scanner associa la porta 22 a SSH, richiama una convenzione. Non identifica il programma effettivamente in ascolto e non certifica la sicurezza dell'accesso.

La specifica principale di TCP è stata consolidata in RFC 9293 nell'agosto 2022. Questi principi restano importanti anche dietro reverse proxy e bilanciatori di carico. Una connessione può raggiungere il punto d'ingresso mentre l'applicazione a valle non è disponibile. Vogliamo aiutarti a porre la prossima domanda utile, senza confondere un punto raggiungibile con una valutazione completa del funzionamento o della sicurezza.

  1. 1981

    Due estremi per ogni connessione

    RFC 793 descrive come porte e socket distinguono gli scambi tra applicazioni. Un host può mantenere più connessioni TCP contemporaneamente.

  2. 2011

    Un registro condiviso

    RFC 6335 stabilisce procedure di registrazione e tre intervalli di porte. Un nome assegnato non certifica il software né la sua sicurezza.

  3. 2022

    La specifica TCP viene consolidata

    RFC 9293 sostituisce RFC 793. Stabilire una connessione resta diverso dal verificare un'applicazione o valutarne la sicurezza.

Una porta, tre domande utili

Immagina di amministrare un server il cui servizio SSH deve accettare connessioni autorizzate sulla porta TCP 22. Le osservazioni seguenti sono un esempio di diagnosi inventato, non misurazioni di ClockTools né un invito a esporre un servizio privato.

  1. Passaggio 1 · TCP 22

    Il servizio è in ascolto dove previsto?

    Connessione rifiutata

    Un rifiuto esplicito indica che il tentativo è stato respinto. Su un sistema che amministri, verifica che il servizio sia attivo e ascolti sull'indirizzo previsto. Anche una regola di accesso può rifiutare connessioni. Il risultato da solo non identifica quale impostazione richieda attenzione.

  2. Passaggio 2 · TCP 22

    Questa rete può raggiungerlo?

    Tempo scaduto

    Un successivo timeout non rappresenta necessariamente un miglioramento e non dimostra un blocco del firewall. Controlla indirizzo pubblico, instradamento e regole di accesso previste. Confronta da una rete autorizzata e annota eventuali cambiamenti dell'IP verificato. Modifica un'impostazione pertinente alla volta.

  3. Passaggio 3 · TCP 22

    L'applicazione funziona come dovrebbe?

    TCP connesso

    Una connessione TCP dice meno di un accesso SSH riuscito. Verifica identità del server, autenticazione e permessi con la tua normale procedura amministrativa. Non includere credenziali in un rapporto condiviso. L'accesso pubblico non è sempre il risultato desiderato.

Un confronto utile conserva insieme host, indirizzo verificato, porta, orario e note sulla modifica. La nostra funzione evidenzia le osservazioni cambiate, ma non ne stabilisce la causa. Se cambia l'IP o la rete di verifica, considera i risultati come punti di vista diversi, non come un esperimento controllato.

Capire porte e connessioni

Perché il numero della porta racconta solo parte della storia?

L’IP identifica un endpoint e la porta TCP indica dove deve arrivare la connessione. Servono un processo in ascolto, un percorso funzionante e accesso consentito. Servizio abituale è una convenzione, non software rilevato. Anche 443 può essere usata per qualcosa di diverso dal web.

Il registro dei servizi IANA offre nomi condivisi. “Connessione TCP accettata su 22” è un’osservazione; una specifica versione SSH non è stata identificata. Non effettuiamo accessi, non leggiamo banner e non cerchiamo exploit.

Come sono diventate le porte una convenzione comune?

Una rete deve distinguere conversazioni allo stesso indirizzo. RFC 6335 descrive porte di sistema 0–1023, porte utente 1024–49151 e porte dinamiche o private 49152–65535. Qui sono ammesse destinazioni da 1 a 65535, non la porta 0.

Gli intervalli riguardano l’assegnazione, non la sicurezza. Una porta alta non è automaticamente privata. Le porte locali temporanee del browser sono diverse dalle destinazioni indicate qui. Annota sempre il trasporto: TCP 53 e UDP 53 richiedono verifiche differenti. Testiamo solo TCP.

Che cosa dimostra una connessione TCP stabilita?

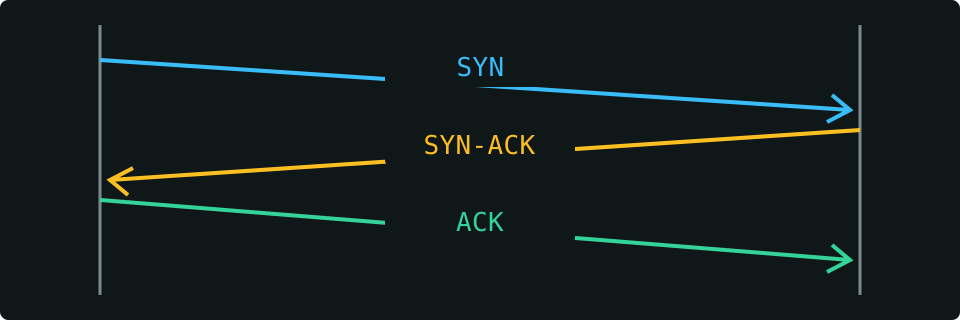
La specifica TCP descrive lo scambio SYN, SYN-ACK e ACK. Aprire la connessione è un primo passo, non una verifica dell’applicazione. Possono restare errori di certificato, richieste di autenticazione o guasti interni. Chiudiamo la connessione di prova senza utilizzare l’applicazione.

Risposta HTTP significa che un endpoint web ha risposto. 404 è comunque una risposta; 403 può essere una regola di accesso e 502 un problema di gateway. Nessuno verifica la porta del server di origine. La durata non è un ping né un test della tua connessione domestica.

Iniziatore della connessioneEstremità in ascolto
Schema di una connessione TCP: richiesta, riscontro e conferma tra due estremità
Apertura semplificata di una connessione TCP. I tre messaggi stabiliscono la connessione senza dimostrare che l’applicazione funzioni correttamente.

Perché una verifica esterna può differire da una locale?

Un’applicazione locale può ascoltare solo su loopback, non avere un inoltro sul router o applicare una lista di accessi consentiti. NAT e NAT dell’operatore complicano le connessioni in entrata. Usa Qual è il mio IP? per l’indirizzo visibile e il nostro calcolatore di sottoreti IP per la rete che gestisci.

Un dominio può restituire più IPv4 e IPv6. Campioniamo un indirizzo pubblico validato per TCP, non tutti i server. Un proxy può rispondere senza mostrare l’origine. La guida agli stati delle porte di Nmap tratta gli stati come osservazioni di un controllo specifico. Un timeout lascia aperte diverse spiegazioni: conserva gli orari dei confronti autorizzati.

Interpretare una verifica con attenzione

Il nostro scanner valida host pubblici e un elenco limitato di porte TCP decimali. Campiona un indirizzo DNS sicuro e distingue connessione, rifiuto esplicito, timeout, verifica non disponibile e risposta HTTP. I nomi dei servizi sono indicazioni, non identificazione del software.

Segnala un’osservazione contestata dalla nostra pagina di contatto con host pubblico, porte, ora ed evidenze. Indica configurazione attesa e confronto autorizzato, mai password o dati di reti private. Esaminiamo errori riproducibili di classificazione o visualizzazione, senza rendere permanenti condizioni mutevoli.

Domande sullo scanner

Una porta aperta significa che il server è vulnerabile?

No. Controlla se l’accesso pubblico è voluto e verifica autenticazione, aggiornamenti e regole di accesso con il tuo normale processo di sicurezza. Questo scanner non identifica versioni e non testa exploit.

Posso verificare il port forwarding?

Puoi provare l’indirizzo pubblico e la porta di un sistema che controlli. Servizio, inoltro e firewall devono consentire la connessione. Un timeout non individua il livello guasto; le destinazioni private non sono testate.

Perché la porta 25 non è disponibile?

Questo servizio non testa la porta 25. Indichiamo il limite invece di dichiarare chiusa la porta SMTP. 587, 993 e 995 possono servire ai client di posta, ma non sostituiscono un test di consegna SMTP su 25.

Il test copre UDP, DNS o tutti gli IP del dominio?

No. Verifichiamo porte TCP su un indirizzo DNS pubblico campionato. TCP 53 non è un test DNS UDP. Una connessione non garantisce risposte DNS corrette, consegna della posta o tutti i server del dominio.

Perché appare non verificato anziché chiuso?

Una restrizione o un errore ambiguo non dimostrano un rifiuto. Distinguiamo rifiuto esplicito, timeout e risposta HTTP. Non verificato significa che lo stato TCP reale resta sconosciuto.

Che cosa contengono cronologia e link condiviso?

Se possibile, fino a cinque osservazioni completate vengono salvate in questo browser. Cancella cronologia elimina la lista locale. Il link contiene host e porte, senza avviare un test; i rapporti includono osservazione e limiti.