Una rete aziendale in crescita
Per 60 dispositivi, gateway compreso, viene suggerita /26 con 62 indirizzi host tradizionali. Il margine è piccolo: considera stampanti, telefoni, access point e prenotazioni.
Il nostro calcolatore trasforma un indirizzo in un piano di rete comprensibile. Parti da IPv4 o IPv6 e controlla l’intervallo. Potrai poi dimensionare o suddividere la rete quando serve, senza affollare il primo calcolo con ogni dettaglio tecnico.
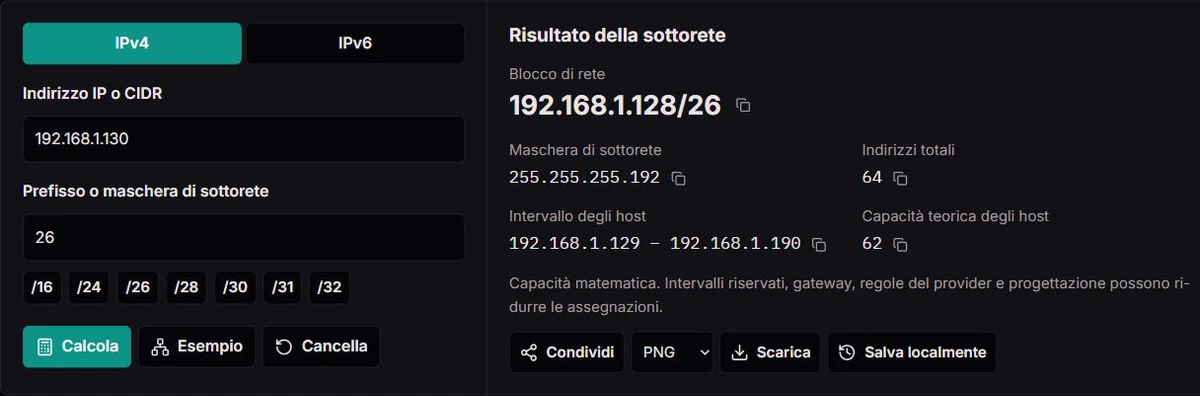
Scegli IPv4 o IPv6. Scrivi 192.168.1.130/26 oppure inserisci separatamente indirizzo e prefisso. IPv4 accetta anche una maschera decimale contigua. Premi Calcola quando i parametri sono pronti.
Controlla blocco, numero di indirizzi ed estremi. Un collegamento /31, una rotta host /32 e un prefisso IPv6 hanno significati diversi. Il risultato spiega le differenze senza inventare indirizzi broadcast.
Usa le funzioni di pianificazione per dimensionare o dividere la rete. Copia singoli valori, scarica PNG, CSV o TXT, oppure salva fino a cinque configurazioni nel browser. I link condivisi ripristinano indirizzo e prefisso.
Per 60 dispositivi, gateway compreso, viene suggerita /26 con 62 indirizzi host tradizionali. Il margine è piccolo: considera stampanti, telefoni, access point e prenotazioni.
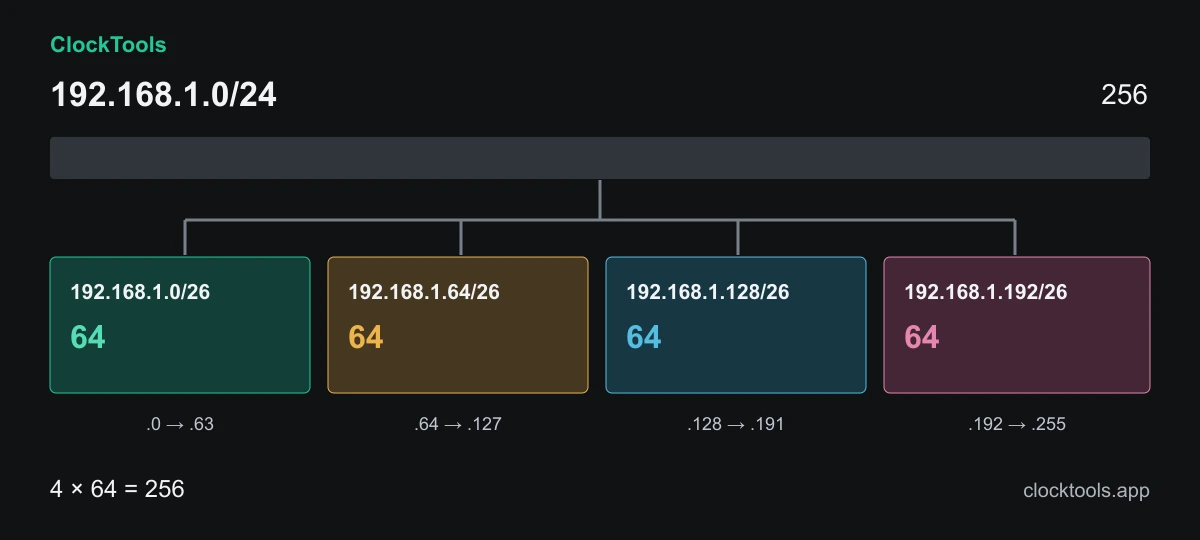
Dividi 192.168.1.0/24 in quattro /26. La separazione degli indirizzi non garantisce isolamento: servono anche routing e regole firewall adeguate.
Confronta /24, /25 e /26 nella vista binaria e nel diagramma. Ogni bit aggiuntivo dimezza lo spazio. Verifica il ragionamento senza dipendere da tabelle imparate a memoria.
Confronta gli intervalli previsti con quelli delle sedi esistenti prima di configurare un tunnel. Il rapporto facilita il passaggio di informazioni, ma non rileva reti remote né controlla indirizzi liberi.
IPv4 mostra maschere decimali, wildcard e limiti host tradizionali. IPv6 mostra l’intervallo completo e il conteggio esatto, senza sottrarre la coppia rete-broadcast usata in IPv4.
Indica i dispositivi per trovare la più piccola sottorete IPv4 ordinaria adatta. Includi infrastruttura e crescita. /31 non viene suggerita automaticamente, perché richiede un collegamento punto a punto compatibile.
Un prefisso più lungo divide la rete principale in blocchi uguali. Vengono visualizzati ed esportati i primi 64, insieme al conteggio totale. Il limite evita di bloccare la pagina con enormi suddivisioni IPv6.
Per fabbisogni come 60, 28, 12, VLSM assegna prima il blocco maggiore e rispetta l’allineamento. I piani troppo grandi vengono rifiutati. Lo spazio residuo non costituisce necessariamente un solo blocco CIDR.
Espandi i dettagli per esaminare bit di rete, wildcard e classi storiche. La classificazione riguarda solo l’IP inserito. Un blocco ampio può contenere più categorie speciali.
Copia un campo o esporta PNG, CSV o TXT. I CSV dei piani includono le righe visualizzate. Salva volontariamente fino a cinque configurazioni nel browser. Controlla gli indirizzi in link e rapporti prima di condividerli.
Un indirizzo IPv4 contiene 32 bit, normalmente scritti come quattro ottetti decimali. Il prefisso identifica i bit iniziali della rete; gli altri rappresentano posizioni nel blocco. Una maschera CIDR valida contiene bit a uno seguiti da bit a zero. Una maschera interrotta come 255.0.255.0 non definisce un limite contiguo.
192.168.1.130/26 appartiene a 192.168.1.128/26: 64 indirizzi fino a .191. In una normale sottorete IPv4 multiaccesso, .128 identifica la rete e .191 è il broadcast diretto. Gli host vanno da .129 a .190. Il gateway usa uno degli stessi indirizzi.
L’indirizzo di un’interfaccia e la rete annunciata da una rotta sono collegati, ma distinti. Manteniamo l’indirizzo inserito e mostriamo anche il blocco normalizzato. Cambiare prefisso può cambiare il limite senza modificare l’indirizzo dell’interfaccia.
Le prime assegnazioni IPv4 utilizzavano grandi classi. A, B e C offrivano capacità molto diverse: un’organizzazione poteva ricevere troppo spazio oppure trovarsi con un blocco insufficiente. Le classi spiegano i materiali storici, ma non dimensionano le sottoreti moderne.
Il piano CIDR di assegnazione e aggregazione descrive una soluzione flessibile: accompagnare l’indirizzo con la lunghezza del prefisso invece di dedurre il limite dal primo ottetto. Reti contigue e allineate possono essere annunciate da una rotta aggregata. Conservazione degli indirizzi e dimensioni delle tabelle di routing sono così collegate.
In ufficio, i prefissi aiutano a bilanciare capacità, segmentazione e crescita. Ridurre un intervallo non limita automaticamente il traffico né crea controlli d’accesso. Deve essere coerente con VLAN, routing e firewall. La vecchia classe resta nei dettagli come riferimento didattico.
La regola del totale meno due vale per le sottoreti IPv4 ordinarie, non per ogni prefisso. Lo standard /31 per collegamenti punto a punto permette due indirizzi terminali senza broadcast diretto. Entrambi i dispositivi devono supportarlo. /32 descrive un solo indirizzo, spesso come rotta host.
L’uso privato è un’altra distinzione, non una regola di dimensionamento. NAT dell’operatore, loopback, link-local, documentazione, benchmark e multicast hanno ruoli differenti. Il registro IANA degli indirizzi speciali aiuta a riconoscere indirizzi validi ma non destinati al normale routing pubblico.
La classificazione descrive l’indirizzo selezionato. Non è una scansione né una verifica di assegnazione o raggiungibilità. /0 comprende tutto lo spazio, incluse le riserve. Il totale teorico non autorizza ad assegnare ogni indirizzo ai dispositivi.
IPv6 usa 128 bit: una /64 contiene 2⁶⁴ indirizzi. I normali numeri in virgola mobile possono perdere precisione a questa scala. Conserviamo l’intero esatto e mostriamo gli estremi senza enumerare tutto l’intervallo.
L’architettura degli indirizzi IPv6 non prevede broadcast. Il multicast svolge alcune funzioni affidate alla diffusione in IPv4. Ruoli e riserve differiscono, quindi sottrarre due non produce una capacità universale di dispositivi. Molte LAN IPv6 usano /64; pochi dispositivi non giustificano da soli un prefisso più lungo.
Il calcolo aiuta a suddividere un blocco delegato, ma il funzionamento dipende da annunci del router, interfacce, regole del provider e progettazione. Identificatori come %eth0 descrivono un’interfaccia locale e non sono accettati in un indirizzo di sottorete condivisibile.
Conta dispositivi, infrastruttura, riserve e crescita realistica. Per 60 host IPv4 ordinari, /26 offre 62 indirizzi. Se sono 60 postazioni più gateway e stampanti, può servire un blocco maggiore. Il dimensionamento verifica la capacità, non decide tutto il progetto.
Per 60, 28 e 12 host in 192.168.1.0/24 vengono assegnati 192.168.1.0/26, 192.168.1.64/27 e 192.168.1.96/28. Il blocco maggiore viene prima perché il suo allineamento è più difficile da collocare in seguito. I 144 indirizzi residui non formano automaticamente una sola sottorete.
Documenta scopo, VLAN, gateway, pool DHCP, esclusioni e regole di routing insieme al CIDR. Evita intervalli sovrapposti fra sedi collegate da VPN. Prima di modifiche operative, controlla configurazione e assegnazioni: il calcolatore conosce soltanto i dati inseriti.
Calcoliamo limiti, estremi e conteggi esatti dalla versione IP e dal prefisso. La capacità IPv4 segue le regole ordinarie, con /31 punto a punto e /32 indicati esplicitamente. IPv6 restituisce intervalli, non conteggi inventati di dispositivi. La pianificazione verifica allineamento e capacità della rete principale.
I risultati sono ausili matematici, non misurazioni in tempo reale. Non verificano proprietà, lease DHCP liberi, routing, isolamento firewall o riserve del provider. I blocchi ampi possono attraversare categorie diverse. Le suddivisioni uguali e le loro esportazioni sono limitate a 64 righe; VLSM accetta fino a 32 fabbisogni.
Se noti un errore, indica versione IP, indirizzo di esempio non sensibile, prefisso o maschera, fabbisogni di host e risultato atteso. Browser e schermata possono aiutare. Non inviare diagrammi interni né indirizzi riservati. Esaminiamo insieme calcolo e spiegazione.
Segnala un problema di calcoloSì. Calcola prefissi da /0 a /128, intervallo e totale esatto. IPv6 non usa broadcast di tipo IPv4 né una regola universale del totale meno due.
Sì, in IPv4. Inserisci una maschera decimale contigua come 255.255.255.0 nel campo del prefisso. Le maschere non valide vengono rifiutate, non modificate.
Una /24 contiene 256 indirizzi IPv4 e normalmente 254 indirizzi host tradizionali. Gateway e prenotazioni usano lo stesso insieme; il provider può imporre ulteriori limiti.
In un collegamento punto a punto compatibile, entrambi gli indirizzi identificano le estremità. Quello superiore non viene indicato come broadcast diretto.
Divide un blocco IPv4 in sottoreti di dimensioni diverse. Il pianificatore considera prima i fabbisogni maggiori, allinea i blocchi e rileva lo spazio insufficiente.
Non necessariamente. La classificazione non verifica connessione, rotta o proprietà. Un indirizzo valido può essere riservato, non assegnato, filtrato o irraggiungibile.
La cronologia locale conserva fino a cinque configurazioni. Il link include IP, prefisso e versione; anche i rapporti contengono il calcolo. Condividi solo i dati voluti.
No. Aiuta a pianificare e documentare. Modifiche a router, DHCP, VLAN e firewall devono essere applicate e verificate separatamente.