Online poortscanner

Controleer de belangrijke poorten en zie wat elke uitkomst daadwerkelijk aantoont.

Controleer alleen openbare systemen die van jou zijn of waarvoor je toestemming hebt.

Hoe controleer je een poort zonder de context te verliezen?

Begin met een concrete vraag over je eigen server, kies enkele poorten en bewaar het bewijs bij de uitkomst. We controleren vanuit een extern netwerk, niet vanaf je apparaat.

Stap 1

Kies een host en enkele poorten

Illustratie, geen live resultaat

clocktools.app

80 · 443

Voer een domein of openbaar IPv4- of IPv6-adres in. Website selecteert 80 en 443. Paden en poortnummers in een URL bepalen de test niet: gebruik het veld TCP-poorten.
Stap 2

Voer een gerichte controle uit

Illustratie, geen live resultaat

TCP · 443

Klik op Poorten controleren of druk op Enter. Je kunt annuleren. We selecteren één openbaar DNS-adres en testen maximaal 12 poorten. Na annuleren of opnieuw instellen vervangt een laat resultaat je scherm niet.

Stap 3

Lees, vergelijk en bewaar het bewijs

Illustratie, geen live resultaat

443 · HTTP-antwoord

HTTP 200

Uitgebreid bewijs

Lees eerst de waarneming, daarna de duur. Het bewijs vermeldt methode en adres. Kopieer het rapport of download PNG, CSV, JSON of tekst. Een gedeelde instellingenlink start niet automatisch een nieuwe controle.

Onze poortscanner van dichtbij

Dit is de echte ClockTools-interface, van het kiezen van poorten tot een afgeronde controle. Deze opgeslagen schermafbeeldingen tonen onze eigen website. Het zijn geen resultaten voor jouw host en geen voorspelling van je volgende controle.

ClockTools-poortscanner met openbare host, poortpreset en afzonderlijk te selecteren TCP-poorten
Kies de host en poorten afzonderlijk. De geselecteerde knoppen tonen welke poorten worden gecontroleerd. Een preset kiezen start nog geen controle.
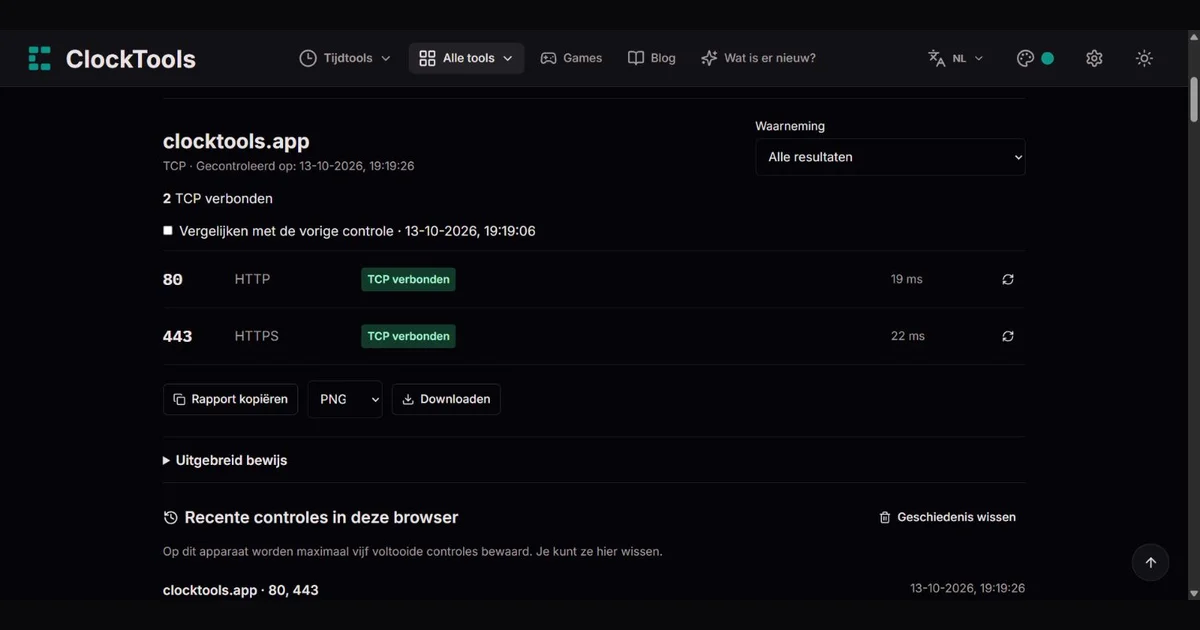
ClockTools-poortscannerresultaten voor clocktools.app met waarnemingen en rapportknoppen
Een afgeronde controle van clocktools.app, vastgelegd voor deze uitleg. Lees de waarneming samen met het tijdstip. Jouw resultaat kan anders zijn; deze afbeelding wordt niet live bijgewerkt.

Praktische situaties

Na een websiteverhuizing

Controleer 80 en 443 op je domein na wijzigingen in hosting of DNS. Een HTTP-antwoord kan van een proxy komen, ook bij 403 of 502. Onze websitebeschikbaarheidscheck beoordeelt de pagina: een verbinding alleen bewijst niet dat deze werkt.

Voordat je toegang op afstand vrijgeeft

Moet SSH openbaar bereikbaar zijn, controleer dan 22 op je server. Een weigering is niet hetzelfde als een tijdslimiet. Bekijk luisteradres en toegangsregels zonder de beveiliging alleen voor een groen resultaat te verzwakken.

Openbare databasebereikbaarheid beoordelen

Controleer alleen gebruikte databasepoorten. Een verbinding op 3306, 5432 of 6379 vraagt om een beoordeling van toegangsregels, niet om een automatisch kwetsbaarheidsoordeel. Privénetwerken vallen buiten deze controle.

Een bruikbaar supportverzoek maken

Vermeld host, poorten, tijd en bewijs. Vergelijk controles van dezelfde host en hetzelfde IP na een toegestane wijziging. Een andere waarneming geeft een aanwijzing, maar bewijst geen oorzaak.

Hoe kan één adres zoveel toepassingen bedienen?

Een poort is geen genummerd gat in een computer. Het is een manier om verschillende gesprekken uit elkaar te houden. Een server kan meerdere diensten op hetzelfde IP-adres aanbieden: het besturingssysteem stuurt een binnenkomende verbinding naar de juiste luisterende toepassing. Ook de client heeft een eigen eindpunt. Samen onderscheiden de twee eindpunten een verbinding van andere gesprekken die tegelijk plaatsvinden.

De TCP-specificatie RFC 793 uit september 1981 beschreef die samenhang tussen poorten, sockets en processen al. Veelgebruikte diensten konden bekende eindpunten gebruiken, terwijl andere gesprekken hun eindpunten dynamisch konden vinden. Dit hoorde bij het ontwerp van TCP, lang vóór het huidige web. Daarom hebben een bestemmingspoort en een tijdelijke poort aan de clientkant verschillende functies, hoewel beide gewoon als getallen verschijnen.

Gedeelde afspraken maakten de nummers bruikbaar voor verschillende computers en programma's. RFC 6335, gepubliceerd in augustus 2011, legde de registratieprocedures voor dienstnamen en poortnummers vast. Het register stemt het gebruik af; het onderzoekt jouw server niet. Als onze scanner poort 22 als SSH aanduidt, is dat een gebruikelijke verwijzing. Het zegt niet welk programma werkelijk luistert of hoe goed de toegang is beveiligd.

De belangrijkste TCP-specificatie werd in augustus 2022 samengebracht in RFC 9293. Die basis blijft relevant achter reverse proxies en loadbalancers. Een verbinding kan de ingang bereiken terwijl de achterliggende toepassing niet beschikbaar is. We willen je helpen de volgende zinvolle vraag te stellen, zonder een bereikbaar eindpunt te verwarren met een volledige beoordeling van werking of veiligheid.

  1. 1981

    Elke verbinding heeft twee eindpunten

    RFC 793 beschrijft hoe poorten en sockets gesprekken tussen toepassingen onderscheiden. Eén host kan meerdere TCP-verbindingen tegelijk onderhouden.

  2. 2011

    Een gedeeld register

    RFC 6335 legt registratieprocedures en drie poortnummerbereiken vast. Een toegewezen dienstnaam keurt software of beveiliging niet goed.

  3. 2022

    De TCP-specificatie wordt samengebracht

    RFC 9293 vervangt RFC 793. Een verbinding opzetten blijft iets anders dan de toepassing controleren of de beveiliging beoordelen.

Eén poort, drie nuttige vragen

Stel dat je een server beheert waarvan de SSH-dienst toegestane verbindingen op TCP 22 moet aannemen. De waarnemingen hieronder zijn een fictief diagnosevoorbeeld, geen ClockTools-metingen en geen advies om een privédienst openbaar te maken.

  1. Stap 1 · TCP 22

    Luistert het bedoelde eindpunt?

    Verbinding geweigerd

    Een expliciete weigering betekent dat de poging is afgewezen. Controleer op een systeem dat je beheert of de dienst draait en op het juiste adres luistert. Ook een toegangsregel kan een verbinding weigeren. Het resultaat op zichzelf vertelt niet welke instelling aandacht nodig heeft.

  2. Stap 2 · TCP 22

    Kan dit netwerk het bereiken?

    Tijdslimiet bereikt

    Een latere time-out betekent niet vanzelf vooruitgang en bewijst geen firewallblokkade. Controleer het openbare adres, de routering en het bedoelde toegangsbeleid. Vergelijk vanuit een toegestaan netwerk en noteer of het gecontroleerde IP verandert. Pas steeds één relevante instelling aan.

  3. Stap 3 · TCP 22

    Werkt de toepassing zoals bedoeld?

    TCP verbonden

    Een TCP-verbinding zegt minder dan een geslaagde SSH-aanmelding. Controleer de serveridentiteit, authenticatie en rechten via je gebruikelijke beheerproces. Neem geen inloggegevens op in een gedeeld scanrapport. Openbare toegang is niet altijd het gewenste resultaat.

Een goede vergelijking bewaart host, gecontroleerd adres, poort, tijdstip en wijzigingsnotities bij elkaar. Onze vergelijking markeert veranderde waarnemingen, maar bewijst niet waardoor ze veranderden. Bij een ander IP of controlenetwerk zijn het verschillende gezichtspunten, geen gecontroleerd experiment.

Poorten en verbindingen begrijpen

Waarom vertelt een poortnummer slechts een deel van het verhaal?

Het IP identificeert een eindpunt; de TCP-poort bepaalt waar een verbinding moet aankomen. Er moet een dienst luisteren, de route moet werken en toegang moet zijn toegestaan. Gebruikelijke dienst is een conventie, geen gedetecteerde software. Ook 443 kan voor iets anders dan het web worden gebruikt.

Het IANA-dienstenregister biedt gedeelde benamingen. “TCP-verbinding op 22 geaccepteerd” is bewijs; een specifieke SSH-versie is niet herkend. Onze scanner meldt zich niet aan, leest geen banners en probeert geen kwetsbaarheden uit.

Hoe werden poorten een gedeelde internetconventie?

Een netwerk moet meerdere gesprekken op hetzelfde adres kunnen onderscheiden. RFC 6335 beschrijft systeempoorten 0–1023, gebruikerspoorten 1024–49151 en dynamische of privépoorten 49152–65535. Hier kun je doelen van 1 tot 65535 invoeren, niet poort 0.

Die bereiken gaan over toewijzing, niet over veiligheid. Een hoog poortnummer is niet automatisch privé. Tijdelijke lokale browserpoorten zijn ook iets anders dan de doelpoorten hier. Noteer altijd het transport: TCP 53 en UDP 53 zijn verschillende tests. Wij controleren alleen TCP.

Wat toont een geslaagde TCP-verbinding werkelijk aan?

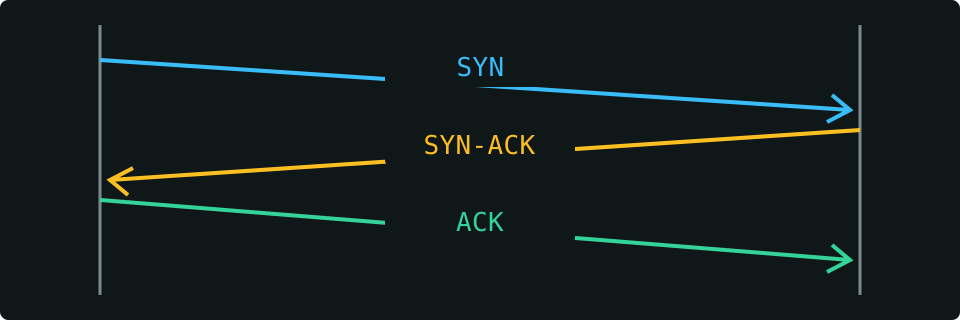
De TCP-specificatie beschrijft drie berichten: SYN, SYN-ACK en ACK. Een verbinding opzetten is een eerste stap, geen volledige toepassingstest. Er kunnen nog certificaatproblemen, aanmeldvereisten of interne storingen zijn. Wij sluiten de testverbinding zonder de toepassing te gebruiken.

HTTP-antwoord betekent dat een webeindpunt antwoordde. 404 is ook een antwoord; 403 kan een toegangsregel zijn en 502 een gatewayprobleem. Geen daarvan verifieert de oorsprongspoort. De duur is geen ping en geen benchmark van je thuisverbinding.

VerbindingsinitiatorLuisterend eindpunt
Diagram van een TCP-verbinding: verzoek, ontvangstbevestiging en bevestiging tussen twee eindpunten
Vereenvoudigde opbouw van een TCP-verbinding. Deze drie berichten openen de verbinding, maar bewijzen niet dat de toepassing goed werkt.

Waarom kan een externe controle anders uitvallen dan een lokale?

Een lokaal werkende toepassing kan alleen op loopback luisteren, een routerdoorsturing missen of toegang beperken. NAT en carrier-grade NAT bemoeilijken inkomende verbindingen. Bekijk je zichtbare adres met Wat is mijn IP? en je beheerde netwerk met onze IP-subnetcalculator.

Een domein kan meerdere IPv4- en IPv6-adressen opleveren. Voor TCP selecteren we één gevalideerd openbaar adres, niet alle servers. Een proxy kan antwoorden zonder de oorsprong te tonen. Nmaps uitleg van poortstatussen beschouwt toestanden ook als waarnemingen van een specifieke controle. Een tijdslimiet laat verschillende oorzaken open; bewaar tijden van toegestane vergelijkingen.

Een controle zorgvuldig interpreteren

Onze scanner valideert openbare hosts en een beperkte lijst decimale TCP-poorten. Hij selecteert één veilig DNS-adres en onderscheidt verbinding, uitdrukkelijke weigering, tijdslimiet, niet-beschikbare controle en HTTP-antwoord. Dienstnamen zijn hints, geen softwareherkenning.

Meld betwiste waarnemingen via onze contactpagina met openbare host, poorten, tijd en bewijs. Voeg de verwachte configuratie en een toegestane vergelijking toe, nooit wachtwoorden of privénetwerkgegevens. We onderzoeken reproduceerbare indelings- en weergavefouten, zonder wisselende omstandigheden als blijvende feiten te presenteren.

Vragen over de poortscanner

Betekent een open poort dat mijn server kwetsbaar is?

Nee. Controleer of openbare toegang gewenst is en beoordeel aanmelding, updates en toegangsregels via je gebruikelijke beveiligingsproces. Deze scanner herkent geen versies en test geen exploits.

Kan ik portforwarding controleren?

Je kunt het openbare adres en de doelpoort van je eigen systeem testen. Dienst, doorsturing en firewall moeten de verbinding toestaan. Een tijdslimiet wijst de falende laag niet aan; privédoelen zijn uitgesloten.

Waarom is poort 25 niet beschikbaar?

Deze dienst test poort 25 niet. We benoemen die beperking in plaats van de SMTP-poort gesloten te noemen. 587, 993 en 995 kunnen relevant zijn voor e-mailclients, maar vervangen geen SMTP-bezorgtest op 25.

Controleert dit UDP, DNS of alle IP’s van het domein?

Nee. We testen TCP-poorten op één geselecteerd openbaar DNS-adres. TCP 53 is geen UDP-DNS-test. Een verbinding garandeert geen juiste DNS-antwoorden, e-mailbezorging of werking van alle servers.

Waarom staat er niet geverifieerd in plaats van gesloten?

Een beperking of een onduidelijke fout bewijst geen weigering. We onderscheiden uitdrukkelijke weigering, tijdslimiet en HTTP-antwoord. Niet geverifieerd laat de werkelijke TCP-toestand onbekend.

Wat bevatten de geschiedenis en de gedeelde link?

Maximaal vijf voltooide waarnemingen worden lokaal in deze browser bewaard, als opslag beschikbaar is. Geschiedenis wissen verwijdert de lijst. De link bevat host en poorten zonder een test te starten; rapporten bevatten waarneming en beperkingen.