Een groeiend kantoornetwerk
Voor 60 apparaten, inclusief gateway, wordt /26 met 62 traditionele hostadressen voorgesteld. Er is weinig marge: tel printers, telefoons, toegangspunten en reserveringen mee.
Onze subnetcalculator maakt van een adres een begrijpelijk netwerkplan. Begin met IPv4 of IPv6 en controleer het bereik. Dimensionering en verdeling zijn beschikbaar wanneer u ze nodig hebt, zonder alle technische details in de eerste berekening te proppen.
Kies IPv4 of IPv6. Voer bijvoorbeeld 192.168.1.130/26 in of geef adres en prefix afzonderlijk op. IPv4 accepteert ook een aaneengesloten decimaal subnetmasker. Klik op Berekenen wanneer de gegevens klaarstaan.
Controleer blok, adresaantal en eindpunten. Een /31-verbinding, /32-hostroute en IPv6-prefix betekenen verschillende dingen. Het resultaat legt dat uit in plaats van broadcastadressen te verzinnen.
Gebruik de planning om capaciteit te bepalen of een netwerk op te delen. Kopieer losse waarden, download PNG, CSV of TXT of bewaar maximaal vijf instellingen in de browser. Gedeelde links openen het gekozen adres met zijn prefix.
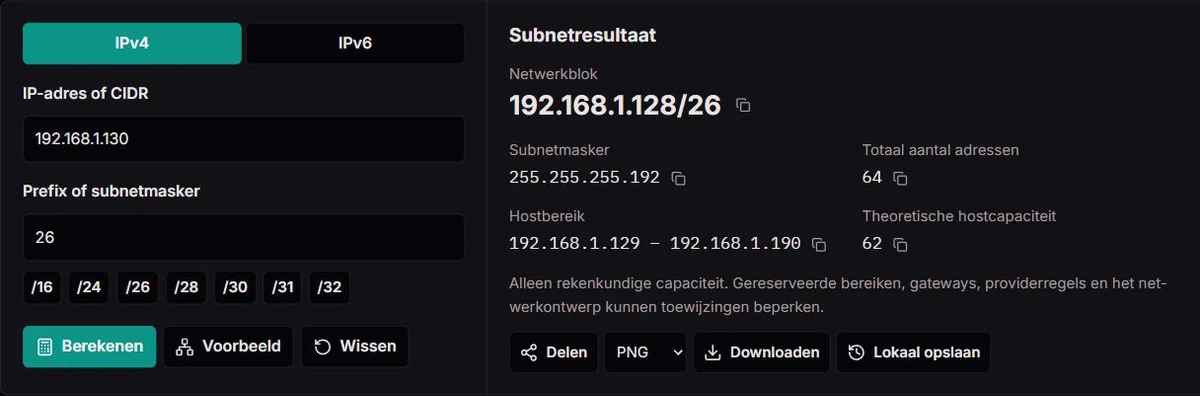
Voor 60 apparaten, inclusief gateway, wordt /26 met 62 traditionele hostadressen voorgesteld. Er is weinig marge: tel printers, telefoons, toegangspunten en reserveringen mee.
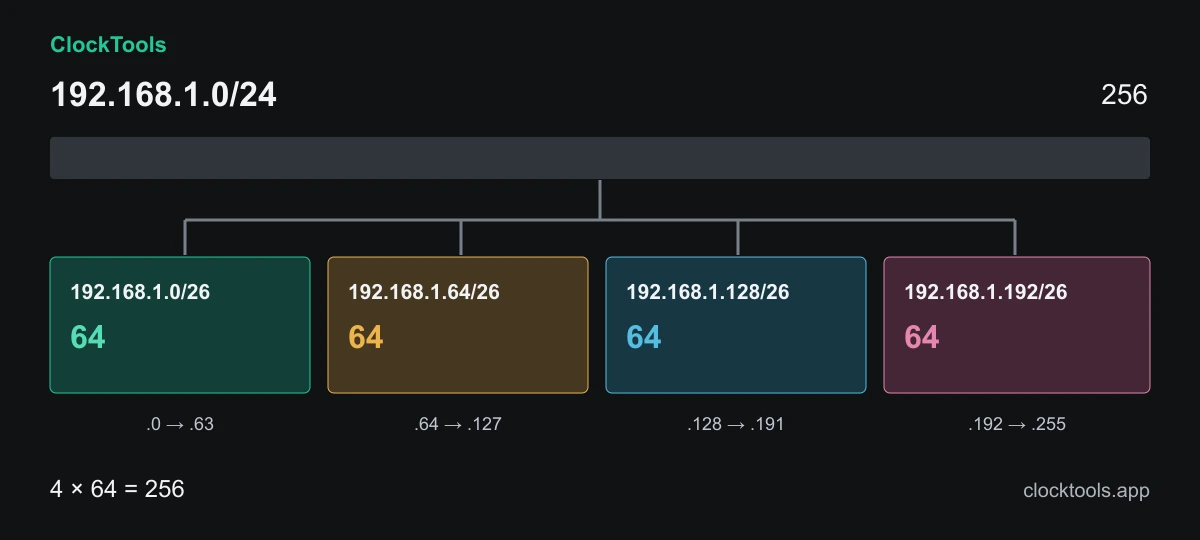
Verdeel 192.168.1.0/24 in vier /26-netwerken. Gescheiden adressen garanderen geen beveiligingsisolatie. Stel ook passende routing en firewallregels in.
Vergelijk /24, /25 en /26 in de binaire weergave en het diagram. Elk extra prefixbit halveert de ruimte. Controleer uw redenering zonder tabellen uit het hoofd te leren.
Vergelijk geplande bereiken met bestaande locaties voordat u een tunnel inricht. Het rapport helpt bij de overdracht, maar ontdekt geen externe subnetten en controleert geen vrije adressen.
IPv4 toont decimale maskers, wildcardmaskers en traditionele hostgrenzen. IPv6 toont het volledige interval en het exacte aantal, zonder het IPv4-paar netwerk en broadcast af te trekken.
Voer het aantal apparaten in voor het kleinste passende gewone IPv4-subnet. Tel infrastructuur en groei mee. /31 wordt niet automatisch voorgesteld: dat vereist een geschikte punt-tot-puntverbinding.
Een langer prefix verdeelt het bovenliggende netwerk in gelijke blokken. De eerste 64 worden getoond en geëxporteerd, naast het totale aantal. Zo leggen enorme IPv6-verdelingen de pagina niet stil.
Bij behoeften als 60, 28, 12 wijst VLSM het grootste blok eerst toe en respecteert elke grens. Te grote plannen worden afgewezen. De resterende ruimte is niet noodzakelijk één CIDR-blok.
Open de details voor netwerkbits, wildcardwaarden en historische klassen. De classificatie geldt alleen voor het ingevoerde IP-adres. Een groot blok kan meerdere speciale categorieën omvatten.
Kopieer een veld of exporteer PNG, CSV of TXT. Planning-CSVs bevatten de getoonde rijen. Bewaar bewust maximaal vijf instellingen lokaal. Controleer adressen in links en rapporten voordat u ze deelt.
Een IPv4-adres heeft 32 bits, meestal geschreven als vier decimale octetten. Het prefix bepaalt de voorste netwerkbits; de overige bits beschrijven posities in het blok. Een geldig CIDR-masker heeft enen gevolgd door nullen. Een onderbroken masker als 255.0.255.0 vormt geen aaneengesloten grens.
192.168.1.130/26 hoort bij 192.168.1.128/26: 64 adressen tot en met .191. In een gewoon IPv4-netwerk met meerdere hosts is .128 het netwerkadres en .191 de gerichte broadcast. Hosts lopen van .129 tot .190. De gateway gebruikt een adres uit dezelfde verzameling.
Het adres van een interface en het netwerk dat een route beschrijft zijn dus verwant, maar niet hetzelfde. We behouden uw ingevoerde adres en tonen ook het genormaliseerde blok. Een ander prefix kan de grens veranderen zonder het interfaceadres te wijzigen.
Vroege IPv4-toewijzingen gebruikten grote klassen. A, B en C boden sterk verschillende capaciteiten: een organisatie kon veel te veel ruimte ontvangen of een te klein blok krijgen. Ze verklaren oude documentatie, maar bepalen geen modern subnet.
Het CIDR-plan voor toewijzing en aggregatie beschrijft de flexibele aanpak: geef de prefixlengte bij het adres op in plaats van de grens uit het eerste octet af te leiden. Aaneengesloten, uitgelijnde netwerken kunnen met een geaggregeerde route worden aangekondigd. Dat verbindt adresbesparing met beheersbare routingtabellen.
In een kantoor helpt dezelfde aanpak capaciteit, segmentering en groei af te stemmen. Een kleiner bereik beperkt verkeer niet vanzelf en maakt geen toegangsregels. Het moet passen bij VLANs, routing en firewallbeleid. De historische klasse blijft als leerhulp in de details staan.
De regel totaal min twee geldt voor gewone IPv4-subnetten, niet voor elk prefix. De /31-standaard voor punt-tot-puntverbindingen staat twee eindpuntadressen toe zonder gerichte broadcast. Beide apparaten moeten de configuratie ondersteunen. /32 beschrijft één adres, vaak als hostroute.
Privégebruik is een ander onderscheid, geen regel voor subnetgrootte. Carrier-grade NAT, loopback, link-local, documentatie, benchmarks en multicast hebben eigen functies. Het IANA-register voor speciale adressen helpt verklaren waarom een geldig adres niet altijd geschikt is voor gewone publieke routing.
Het adrestype beschrijft de geselecteerde IP, niet het hele blok. Het is geen scan, toewijzingscontrole of bewijs van bereikbaarheid. /0 omvat alle adresruimte, inclusief reserveringen. Het theoretische aantal betekent niet dat elk adres aan apparaten mag worden toegewezen.
IPv6 gebruikt 128 bits; een /64 bevat 2⁶⁴ adressen. Gewone drijvendekommagetallen kunnen daarbij exacte cijfers verliezen. We behouden het hele getal en tonen de grenzen zonder alle adressen op te sommen.
De IPv6-adresarchitectuur kent geen broadcast. Multicast vervult enkele functies waarvoor IPv4 broadcast gebruikt. Rollen en reserveringen verschillen ook, waardoor twee aftrekken geen universele apparaatcapaciteit geeft. Veel gewone IPv6-LANs gebruiken /64; weinig apparaten zijn op zichzelf geen reden om het prefix te verlengen.
Prefixberekeningen helpen een gedelegeerd blok onder te verdelen, maar inzet hangt ook af van router advertisements, interfaces, providerregels en ontwerp. Zoneaanduidingen zoals %eth0 verwijzen naar lokale interfaces en worden niet geaccepteerd in een deelbaar subnetadres.
Tel apparaten, infrastructuur, reserveringen en realistische groei. Voor 60 gewone IPv4-hosts biedt /26 62 hostadressen. Zijn het 60 werkplekken plus gateway en printers, dan kan een groter blok nodig zijn. Dimensionering controleert capaciteit, niet het complete ontwerp.
Voor 60, 28 en 12 hosts in 192.168.1.0/24 worden 192.168.1.0/26, 192.168.1.64/27 en 192.168.1.96/28 toegewezen. Het grootste blok komt eerst omdat de uitlijning later lastiger past. De overige 144 adressen vormen niet automatisch één subnet.
Noteer doel, VLAN, gateway, DHCP-pool, uitsluitingen en routingbeleid bij het CIDR-blok. Vermijd overlappende bereiken tussen VPN-locaties. Controleer configuratie en bestaande toewijzingen vóór productiewijzigingen; de calculator werkt uitsluitend met uw invoer.
We berekenen grenzen, eindpunten en exacte aantallen uit IP-versie en prefix. IPv4-capaciteit volgt gewone regels, met expliciete /31-punt-tot-punt- en /32-uitzonderingen. IPv6 geeft adresintervallen in plaats van verzonnen apparaataantallen. Planning controleert uitlijning en capaciteit van het bovenliggende netwerk.
Resultaten zijn rekenkundige hulpmiddelen, geen live metingen. Ze controleren geen eigendom, vrije DHCP-leases, routes, firewallisolatie of providerreserveringen. Grote blokken kunnen meerdere categorieën omvatten. Gelijke verdelingen en exports zijn beperkt tot 64 rijen; VLSM accepteert maximaal 32 behoeften.
Meld bij een vermoedelijk probleem de IP-versie, een niet-gevoelig voorbeeldadres, prefix of masker, hostbehoeften en verwachte waarde. Browsergegevens en een screenshot kunnen helpen. Stuur geen interne netwerkdiagrammen of vertrouwelijke adressen. We beoordelen berekening en uitleg samen.
Een berekeningsprobleem meldenJa. Hij berekent prefixen van /0 tot /128, het interval en het exacte aantal adressen. IPv6 kent geen IPv4-broadcast en geen universele regel totaal min twee.
Ja, bij IPv4. Voer een aaneengesloten decimaal masker zoals 255.255.255.0 in het prefixveld in. Ongeldige maskers worden afgewezen, niet aangepast.
Een /24 bevat 256 IPv4-adressen en meestal 254 traditionele hostadressen. Gateway en reserveringen gebruiken dezelfde voorraad. Providerregels kunnen die beperken.
Op een ondersteunde punt-tot-puntverbinding vertegenwoordigen de twee adressen beide eindpunten. Het bovenste wordt niet als gerichte broadcast aangeduid.
Het verdeelt een IPv4-blok in subnetten van verschillende grootte. De planner verwerkt de grootste behoeften eerst, lijnt blokken uit en herkent ruimtegebrek.
Niet noodzakelijk. De classificatie controleert geen verbinding, route of eigendom. Een geldig adres kan gereserveerd, niet toegewezen, gefilterd of onbereikbaar zijn.
Lokale opslag bewaart maximaal vijf instellingen. Een link bevat IP, prefix en versie; rapporten bevatten de berekening. Deel uitsluitend bedoelde gegevens.
Nee. Hij ondersteunt planning en documentatie. Router-, DHCP-, VLAN- en firewallwijzigingen moeten afzonderlijk worden uitgevoerd en gecontroleerd.