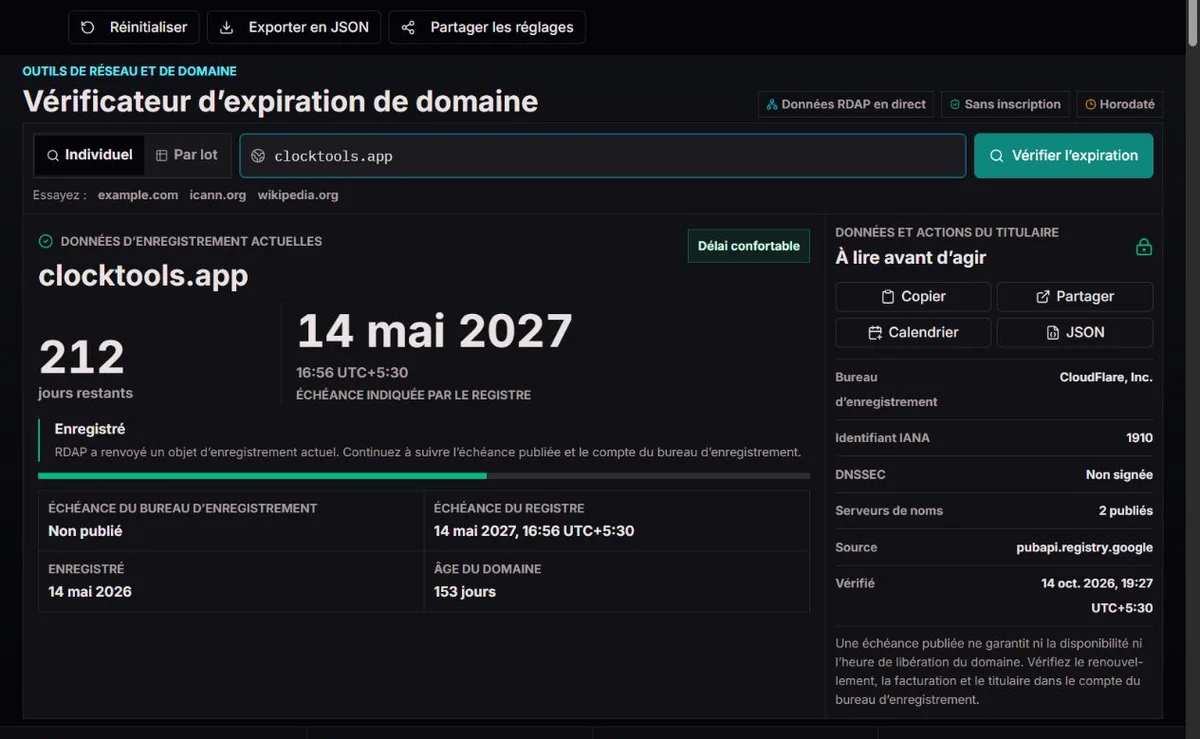
Consultez les dates RDAP publiques, comparez les échéances du bureau d’enregistrement et du registre, puis exportez les preuves et rappels.
Mode d’emploi
Consultez les dates RDAP publiques, comparez les échéances du bureau d’enregistrement et du registre, puis exportez les preuves et rappels.
Étape 1
Saisir le domaine
Exemple illustratif, pas un résultat en directshop.clocktools.app → clocktools.app
Une URL ou un sous-domaine est ramené au domaine enregistrable. La page privée indiquée n’est pas visitée.
Étape 2
Comparer dates et statuts
Exemple illustratif, pas un résultat en directexpiration / registrar expiration
Lisez l’échéance retenue avec le statut. Une prolongation automatique du registre ne prouve pas le paiement auprès du bureau d’enregistrement.
Étape 3
Préparer le renouvellement
Exemple illustratif, pas un résultat en directJSON · CSV · ICS
Exportez le rapport ou un rappel de calendrier. Confirmez le paiement et la durée dans votre compte ; le rappel ne renouvelle rien.
Usages pratiques
Passation de responsabilité
Une agence reprend un site d’entreprise, mais la facture d’hébergement ne nomme pas le bureau d’enregistrement. Vérifiez le nom enregistré, relevez le registrar et comparez la durée publique avec le compte de l’entreprise. Conservez le JSON pour la passation et désignez un responsable du renouvellement. Les serveurs de noms décrivent la délégation DNS, pas le droit de renouveler ; accès au compte et paiement restent à transmettre séparément.
Petit portefeuille
Pour un petit portefeuille, choisissez le mode par lot et saisissez un domaine ou une URL par ligne. Saisissez au maximum dix entrées non vides : la limite est vérifiée avant la normalisation et la suppression des doublons. Les URL ou sous-domaines d’une même inscription sont ensuite regroupés et ne créent pas plusieurs renouvellements. Exportez le CSV, classez les dates connues et examinez individuellement les lignes inconnues ou en erreur. Une ligne réussie ne résout pas l’échec d’une autre.
Recherche d’un nom expiré
Si un nom intéressant semble expiré, lisez ses statuts de récupération et de suppression avant de préparer un achat. Gardez la source et l’heure, puis demandez à un registrar quelles restrictions s’appliquent. Un site parqué, une date passée et un objet RDAP absent sont trois observations différentes. Aucune ne vous réserve le nom.
Échéance publiée
Renouvellement ou restauration
Suppression éventuelle
Cycle conceptuel, pas calendrier fixe. L’expiration et la suppression sont deux événements différents ; les organismes concernés fixent les procédures.
Contexte et fonctionnement
Le rapport de clocktools.app présente les dates et statuts publics d’enregistrement dans un état horodaté. Une date d’expiration ne confirme pas qu’un renouvellement a été prévu.
Du répertoire aux événements structurés
La spécification WHOIS d’octobre 1985 décrit un annuaire sur le port 43, avec des réponses lisibles par une personne. RDAP fournit plutôt des objets JSON avec des événements, statuts et horodatages nommés.
Le rapport indique la source publique des données d’enregistrement et l’heure de la vérification. Conservez ces informations pour comparer les dates ou demander de l’aide. Si la source ne publie pas d’événement d’expiration, la date reste inconnue. Un enregistrement retourné ne prouve pas que le domaine vous appartient et ne vous autorise pas à le modifier. Spécification des réponses RDAP.
La durée visible chez le bureau d’enregistrement et la fiche du registre peuvent diverger pendant un renouvellement automatique. Le décompte privilégie la date du bureau, puis celle du registre, et arrondit les périodes restantes de 24 heures vers le haut.
Les combinaisons de statuts comptent. pendingDelete peut accompagner redemptionPeriod ou pendingRestore. Le statut de récupération prévaut alors : un seul mot ne suffit pas pour conclure à une suppression irréversible. Contactez le bureau gestionnaire pour connaître les possibilités réelles. Explications des statuts par l’ICANN.
Exemple : échéance du registre prolongée sans paiement confirmé
Ces valeurs sont pédagogiques. Le bureau indique le 15 octobre 2026, le registre le 15 octobre 2027 et le statut auto renew period. La date la plus éloignée ne prouve pas qu’une année a été payée. Vérifiez la facture et la durée contractuelle avant de reporter le renouvellement.
Durée auprès du bureau
2026-10-15
Fiche du registre
2027-10-15
Suite à donner
Confirmer le paiement et la durée contractuelle
Vérifier l’enregistrement, pas l’hébergement
Une adresse comporte plusieurs niveaux. Dans https://shop.example.co.uk/offers, l’unité pertinente est example.co.uk, ni co.uk ni le nom du serveur de boutique. ClockTools utilise les règles de suffixes publics pour la retrouver. Comparez le nom normalisé avec celui que vous vouliez vérifier avant d’interpréter le rapport : une faute de frappe peut produire un résultat cohérent pour une autre inscription.
Un nom internationalisé peut apparaître en Unicode et sous une forme ASCII commençant par xn--. Ce sont deux représentations, pas deux contrats. Vérifiez les caractères, surtout ceux qui se ressemblent. Un lot d’URL ne recherche pas tous les domaines d’une organisation : chaque enregistrement réellement distinct doit être saisi.
Enregistrement, hébergement, DNS et HTTPS sont des services séparés. Le registrar gère la durée, les serveurs de noms indiquent la délégation, et le site peut être hébergé ailleurs. Une inscription valide peut coexister avec un DNS erroné ou un certificat TLS expiré. Si le terme reste suffisamment éloigné, examinez ces couches plutôt que d’acheter une année supplémentaire comme remède supposé.
Lire l’instant exact derrière le nombre de jours
Le rapport distingue l’événement expiration du registre et registrar expiration. Si les deux sont exploitables, le second alimente le décompte ; sinon, la date du registre est utilisée. Ce choix privilégie la durée publique côté client, mais ne confirme ni paiement ni contrat. Gardez l’indication de la date retenue lorsque vous reportez le nombre dans un ticket.
Le calcul est la durée restante en millisecondes divisée par 86 400 000, arrondie vers le haut. Dans l’exemple fixe, une expiration à 2026-10-15T00:00:00Z vérifiée à 2026-10-14T12:00:00Z affiche un jour alors qu’il reste douze heures. Une date passée depuis dix heures peut donner zéro. L’horodatage et le message de cycle de vie priment donc sur le nombre entier.
L’affichage lisible suit la langue et le fuseau du navigateur ; Z dans l’export désigne UTC. Deux collègues peuvent voir des jours civils différents pour le même instant. Les seuils d’attention sont ceux de ClockTools : jusqu’à sept jours critique, trente urgent, quatre-vingt-dix à planifier. Ils ne garantissent aucune fenêtre de renouvellement ou de restauration.
Transformer un statut en action pertinente
Lisez tous les statuts, pas seulement le résumé. Le guide des statuts de l’ICANN distingue restrictions et états du cycle de vie. En pratique, un verrou de transfert et une suspension DNS appellent des questions différentes : le premier peut rester en place lors d’un renouvellement normal ; la seconde exige une explication du registrar même si la durée est encore valide.
Un statut de récupération fait passer de la planification du paiement à un contact rapide avec le registrar compétent. Un formulaire d’achat chez un autre fournisseur ne remplace pas une restauration. Si pending delete accompagne des indices de rédemption ou de restauration, lisez la combinaison, pas une supposée date de suppression. Les codes conservés permettent une demande précise au support.
Il n’existe pas de calendrier universel entre expiration et nouvel achat. La politique de récupération des enregistrements expirés fournit un contexte pour les domaines génériques concernés ; le vérificateur ne l’applique pas à toutes les extensions nationales. Procédures du registrar, règles du registre et état actuel déterminent la suite. Consultez l’opérateur compétent pour toute récupération.
Des indices différents appellent des décisions différentes
Indice publié
Interprétation utile
Vérification suivante
client transfer prohibited
Restriction de transfert, pas constat d’expiration
La conserver sauf si un transfert autorisé demande sa levée.
client hold / server hold
Enregistrement et publication DNS peuvent diverger
Demander le motif au registrar et vérifier le DNS séparément.
auto renew period
Traitement du renouvellement au registre
Confirmer durée client et paiement dans le compte.
redemption period / pending restore
Récupération à traiter
Demander si elle est possible ou déjà en cours.
pending delete seul, sans récupération
Phase tardive de suppression
Ne promettre ni restauration ni heure de libération.
Faire des rappels un plan de travail
Pour votre domaine, commencez par le compte du registrar : durée, renouvellement automatique, moyen de paiement et adresse surveillée. Notez qui approuve les dépenses et qui peut récupérer l’accès. Un rappel adressé à une personne partie ne protège pas utilement le domaine. Ces responsabilités doivent figurer dans l’inventaire interne, pas dans une requête publique.
L’action de calendrier télécharge un événement ICS sur une journée, à partir de la date UTC de l’expiration retenue. Des rappels sont prévus 90, 60, 30, 14 et 7 jours ainsi qu’un jour avant cette date. Ces délais sont fixes et ne sont pas personnalisables ici. Après l’import, vérifiez l’événement et ses alertes dans votre calendrier. Les applications peuvent importer les alarmes différemment ; n’attendez pas de déclenchement rétroactif pour les rappels dont la date est déjà passée.
Utilisez les premiers rappels pour les achats et les accès, les derniers pour l’escalade d’un renouvellement non résolu. Après paiement, vérifiez la confirmation du compte et lancez une nouvelle recherche. Conservez l’ancien JSON comme preuve antérieure, mais actualisez calendrier et documents. L’événement importé est un instantané, pas un abonnement aux changements RDAP.
Distinguer donnée absente et requête échouée
Un objet sans événement d’expiration, aucun objet et une erreur de requête sont des résultats différents. Pour une inscription connue sans date, consultez le compte ou l’opérateur de l’extension. Ne déduisez pas l’échéance de la création, de l’âge ou de la dernière modification : ces champs décrivent d’autres événements, pas la durée achetée.
En cas de limite de requêtes ou de délai dépassé temporaire, conservez l’erreur et réessayez plus tard plutôt que de renvoyer tout le lot immédiatement. Si une ligne échoue, concentrez-vous sur ce nom. Une réponse malformée ou ne correspondant pas au domaine n’est pas une preuve exploitable. Un vrai « non trouvé » décrit le service choisi ; vérifiez orthographe et couverture avant d’y voir un nom libre.
CSV facilite la comparaison de lignes ; JSON conserve davantage de source, date retenue et statuts pour le support. L’historique local permet de revenir à un nom, sans surveillance continue. Pour une date contestée, transmettez nom normalisé, heure, URL source et deux échéances au registrar. Excluez identifiants, paiements et codes d’autorisation de transfert.
Méthodologie
Le vérificateur normalise le nom enregistré, lit des données RDAP publiques bornées et valide l’objet domaine retourné. Il conserve source et heure, privilégie l’échéance du registrar lorsqu’elle existe et interprète les statuts ensemble. Les vérifications récentes sont enregistrées automatiquement dans ce navigateur lorsque le stockage local est disponible, et l’historique peut être effacé. Les exports sont des observations, pas des recherches programmées ni des renouvellements.
Limites
L’outil ne renouvelle pas les domaines et ne garantit ni suppression ni disponibilité. Certains registres omettent les dates ou n’offrent pas RDAP. Retards et limites de requêtes peuvent empêcher une réponse. Les alertes dépendent du calendrier. Un indicateur DNSSEC n’est pas une validation cryptographique indépendante.
Corrections
Signalez un problème reproductible via la page Contact en indiquant l’URL de l’outil, une entrée non confidentielle, l’heure de vérification, le résultat attendu et la preuve source. Joignez si possible la réponse publique, sans données de compte ni lien secret. Une modification de la source n’est pas forcément une erreur de calcul. Comparez le même nom, la même page et le même instant.
L’expiration signifie-t-elle suppression ou disponibilité à l’achat ?
Non. La durée publiée peut se terminer alors que l’enregistrement ou la récupération se poursuit. Lisez les statuts et demandez la procédure applicable. Même une réponse RDAP sans objet ne confirme ni prix, ni éligibilité, ni réservation. Cet outil ne réserve aucun nom et ne prédit pas qui l’obtiendra.
Pourquoi une date manque-t-elle pour un domaine enregistré ?
Le service peut omettre l’événement ou couvrir partiellement l’extension. Un objet sans échéance ne signifie pas une durée illimitée. Consultez le contrat dans le compte du registrar ; ne fabriquez pas une date à partir de l’âge du domaine ou de sa dernière modification.
Pourquoi la date du registre avance-t-elle sans paiement de ma part ?
Le traitement automatique du registre peut avancer sa date alors que la durée côté titulaire reste non résolue. Comparez date du registrar, statuts de renouvellement et facture. Un horodatage ultérieur demande un rapprochement des données, pas l’oubli d’une facture impayée.
Pourquoi zéro jour s’affiche-t-il alors que l’instant est passé ?
Le nombre est arrondi vers le haut par unités de vingt-quatre heures. Un petit intervalle négatif peut donc devenir zéro. Lisez l’heure exacte et le message de cycle de vie. Décidez du renouvellement ou de la récupération selon la durée réelle, sans supposer qu’il reste une journée entière.
Puis-je renouveler ou restaurer avec ClockTools ?
Non. Ces opérations passent par le registrar compétent ou son canal autorisé. Le rapport aide à identifier le fournisseur et l’état public. Sans accès au compte, engagez sa procédure de récupération ; une recherche publique ne prouve pas votre qualité de titulaire et ne donne aucun accès.
Pourquoi plusieurs adresses donnent-elles une seule ligne ?
Les URL et sous-domaines d’un même nom enregistrable concernent généralement une inscription. La limite compte les entrées non vides avant normalisation et suppression des doublons : onze URL pour un seul domaine dépassent donc aussi la limite. Réduisez la saisie à dix entrées au maximum ; les lignes vides ne comptent pas. Le lot accepté regroupe ensuite les noms répétés. Vérifiez le nom normalisé. Des inscriptions réellement séparées, notamment d’autres extensions, exigent chacune une entrée.
Les rappels changent-ils après un renouvellement ?
Non. Le fichier ICS crée un événement daté, pas un abonnement. Vérifiez le nouveau terme, modifiez ou remplacez l’événement et contrôlez ses alertes. Des imports répétés peuvent créer des doublons selon l’application ; ne supposez pas qu’ils seront fusionnés.
DNSSEC et serveurs de noms prouvent-ils que le site fonctionne ?
Non. Ils décrivent des données publiées d’enregistrement et de délégation. Le drapeau DNSSEC n’est pas une validation indépendante de chaîne, et les noms de serveurs ne prouvent pas une réponse HTTP correcte. Vérifiez séparément DNS, certificat et site si les visiteurs signalent un problème.
Les liens partagés ou l’historique surveillent-ils le domaine ?
Non. Un lien préremplit l’entrée et demande une vérification volontaire. L’historique local n’est ni un service d’alertes ni un portefeuille complet. Les exports servent aux passations ; des contrôles répétés et des notifications nécessitent un processus distinct avec un responsable.