Diagnostic réseau
Que montre Traceroute ? Comment lire les résultats
Traceroute affiche les sauts réseau qui répondent et des mesures d'aller-retour entre la source et chaque saut. Apprenez à les lire sans confondre silence et panne.
Par Vigneshwaran Vijayakumar, développeur et éditeur | | Révisé conformément à la politique éditoriale de ClockTools
Table des matières
Traceroute semble plus sûr qu'il ne l'est en réalité. Le résultat arrive sous forme de lignes numérotées bien rangées, mais ces lignes sont des observations provenant d’une série de sondes et non une carte parfaite d’Internet.
Traceroute affiche les sauts de couche 3 qui répondent entre la source et la destination, ainsi que des mesures d'aller-retour de la source à chaque saut. Il ne garantit pas que tous les routeurs sont visibles, ne mesure pas le délai entre deux sauts voisins et ne prouve pas une perte de paquets. Une absence de réponse peut simplement signifier qu'un appareil n'a pas répondu à la sonde.
Ce que traceroute montre réellement
Un traceroute classique tente de révéler le chemin, une réponse à la fois. Pour chaque saut visible, il peut signaler un numéro de saut, une adresse IP, un nom d'hôte facultatif et un ou plusieurs échantillons de temps aller-retour. Le Modèle de mesure de traceroute de l'IETF les identifie comme étant les champs de résultats communs.
Le mot important est qui répondent. Une ligne représente une interface ayant répondu à une sonde, pas forcément un routeur physique complet, ni tous les appareils ayant traité le trafic. Deux adresses au même numéro de saut peuvent être des réponses alternatives sur un trajet avec répartition de charge. Un saut absent peut parfaitement transmettre les paquets.
Il est donc préférable de lire Traceroute comme une observation de chemin provenant d'une source, à un moment donné, en utilisant une seule méthode de sonde. Exécutez-le plus tard, depuis un VPN ou depuis un autre réseau et le résultat peut changer. Il s'agit d'un comportement de routage normal, pas automatiquement d'un défaut.
La petite astuce TTL derrière chaque saut
Le mécanisme est astucieux. En IPv4, chaque paquet transmis porte une valeur Time to Live, généralement traitée comme une limite de sauts. Le routeur la diminue avant de transmettre le paquet. Lorsqu'elle expire, il peut renvoyer un message ICMP Time Exceeded au lieu de poursuivre la transmission.
Traceroute envoie d'abord une ou plusieurs sondes avec un TTL de 1. Elles expirent au premier saut routé. Les suivantes utilisent un TTL de 2 et vont un saut plus loin. Le processus continue jusqu'à une réponse de la destination ou au maximum configuré. IPv6 utilise un champ nommé Hop Limit, mais l'idée de découverte est similaire. Les détails du protocole sont documentés dans RFC 5388 et le Spécification IPv6.
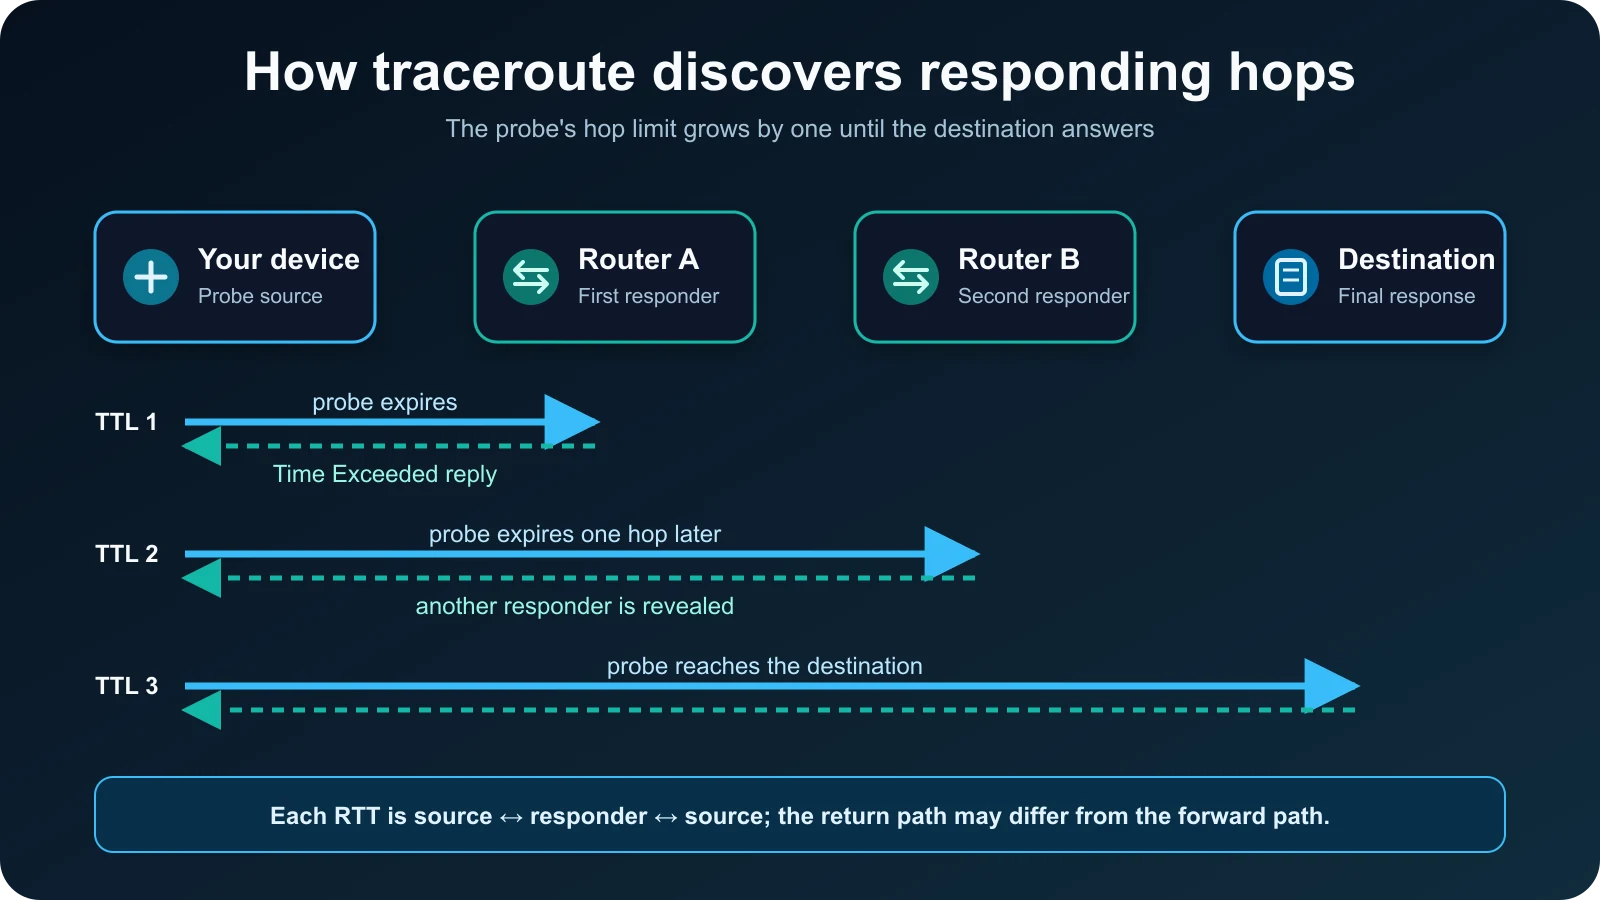
La réponse finale dépend de l'implémentation. Une trace UDP classique se termine souvent lorsque la destination indique que le port choisi est inaccessible. Windows tracert utilise des sondes ICMP Echo et s'arrête à la réponse de la destination. Il existe aussi des variantes TCP. Deux programmes peuvent donc suivre un trajet similaire en envoyant des sondes différentes.
Comment lire une ligne de sortie
Prenez une ligne typique sous Windows : un numéro de saut, trois durées et une adresse. Les colonnes sont simples lorsqu'on ne leur demande pas plus que ce qu'elles peuvent montrer.
| Champ | Ce que cela signifie | Ce que cela ne prouve pas |
|---|---|---|
| Numéro de saut | L'étape TTL ou Hop Limit utilisée pour cette ligne | La distance physique ou la propriété du routeur |
| Trois valeurs RTT | Trois échantillons distincts de la source au répondeur et inversement | Minimum, moyenne et maximum ; ou délai entre les sauts adjacents |
| Nom d'hôte | Un nom obtenu par résolution DNS inverse | Le rôle exact, l'entreprise ou l'emplacement de l'appareil |
| Adresse IP | L'adresse de l'interface répondante | Chaque interface sur le routeur ou le chemin de retour |
| Astérisque | Aucune réponse n'est arrivée pour cette sonde avant l'expiration du délai | Le routeur a abandonné le trafic transféré |
Les trois valeurs au milieu méritent une attention particulière. Elles correspondent à trois tentatives distinctes. Microsoft les décrit comme des mesures d'aller-retour entre votre appareil et ce saut dans sa documentation tracert. Ce ne sont ni trois étapes du trajet d'un paquet, ni un résumé tout prêt minimum/moyenne/maximum.
Un RTT inclut également le chemin de réponse et le temps de traitement au niveau du périphérique répondant. Le routage Internet peut être asymétrique, de sorte que la réponse peut revenir par un chemin différent. RFC 9198 explique pourquoi ce type de timing ICMP n'est pas une estimation reproductible du retard d'une application. Traitez le numéro comme un échantillon de bout en bout entre la source et ce répondeur, et non comme un chronomètre placé sur un câble entre deux routeurs.
Les astérisques sont un silence, pas un verdict
Un astérisque signifie que la sonde n'a pas reçu de réponse avant son expiration. C'est tout ce que cela signifie en soi. Le routeur peut filtrer ce type de sonde, limiter le débit des réponses ICMP, déprioriser les réponses du plan de contrôle ou envoyer une réponse perdue au retour.
Un astérisque parmi deux temps mesurés signifie qu'une des trois sondes est restée sans réponse. Trois astérisques ou « Demande expirée » signifient qu'aucune des sondes de cette ligne n'a répondu à temps. Si les sauts ultérieurs, y compris la destination, répondent toujours, la trace continue au-delà de cette durée de vie, de sorte que la ligne silencieuse ne prouve pas un échec de transfert. Le routage multivoie signifie que ces sondes ultérieures peuvent ne pas avoir suivi exactement la même séquence de répondeurs. Le propre exemple de Microsoft montre des lignes expirées suivies d'une réponse de destination réussie.
Il s'agit d'un mauvais diagnostic courant en lecture de traceroute : traiter chaque saut silencieux comme une perte de paquets. Le transfert du trafic et la réponse aux sondes de diagnostic sont des tâches différentes. Un routeur peut effectuer la première tout en refusant la seconde.
Pour rechercher une perte réelle, répétez les mesures. Sous Windows, PathPing combine la découverte du trajet avec une série de sondes plus longue et calcule des statistiques. Même alors, comparez les pertes signalées vers un routeur intermédiaire avec celles des sauts suivants avant de conclure que le trafic transmis est affecté.
Comment ne pas blâmer le mauvais routeur
La question utile n’est pas « Quelle ligne contient le plus grand nombre ? » C’est « Où commence un changement et persiste-t-il vers la destination ? »
| Modèle dans des tests répétés | Interprétation prudente | Prochaine vérification utile |
|---|---|---|
| Le RTT augmente à un saut et reste élevé jusqu'à la destination | Un changement peut commencer à proximité de ce point, mais le chemin de retour compte toujours | Répétez à un autre moment et comparez depuis un autre réseau |
| Un saut est lent, puis les sauts suivants sont normaux | Ce répondeur peut être lent à répondre aux sondes plutôt que lent à transférer le trafic | Ne le qualifiez pas de goulot d'étranglement à cause de cette seule trace |
| Des astérisques apparaissent, puis des sauts ultérieurs répondent | Le périphérique silencieux peut filtrer ou limiter le débit des réponses | Vérifiez le résultat de la destination et réexécutez |
| Différentes adresses apparaissent au même numéro de saut | L'équilibrage de charge ou la variation d'itinéraire peuvent être impliqués | Comparez plusieurs traces au lieu de fusionner les adresses en un seul chemin |
| Seule la destination reste constamment lente | La destination, son réseau ou le chemin du retour méritent une plus grande attention | Comparez les durées de l'application et l'accessibilité du service |
Distance, congestion, Wi-Fi, routage VPN, files d'attente et comportement des interfaces répondantes peuvent tous modifier le RTT. Une seule mesure élevée est un indice, pas une condamnation. Cherchez un phénomène répété qui persiste aux sauts suivants et correspond au symptôme réel.
Traceroute ne mesure pas non plus les débits descendant et montant. Si « la connexion semble lente partout », un test de vitesse Internet vérifie plus directement le débit, la latence et la gigue. Les deux outils répondent à des questions différentes.
Ce que traceroute ne peut pas afficher de manière fiable
Traceroute donne un instantané rapide du chemin. Bien le lire signifie savoir ce que cet instantané laisse de côté.
- Il se peut qu'il ne révèle pas chaque saut de couche 3 ; certains appareils ne répondent jamais aux sondes.
- Il n’affiche normalement pas les commutateurs transparents de la couche 2. Ces appareils transfèrent les trames sans apparaître comme des sauts IP.
- Il observe le chemin de la sonde aller, tandis que chaque réponse peut emprunter un chemin de retour différent.
- Il peut échantillonner un itinéraire parmi plusieurs itinéraires à coût égal plutôt que tous les chemins possibles.
- Il n’établit pas de pourcentages stables de perte de paquets à partir d’une poignée de sondes.
- Il ne peut pas prouver le chemin que prendra chaque flux d’application, en particulier lorsque les protocoles de sonde diffèrent.
- Une adresse IP ou un nom d’hôte ne constitue pas une lecture exacte de l’emplacement physique.
Choisissez le test complémentaire adapté à la question restante. Si un site répond mais pas un service, un contrôle de port ciblé peut tester les ports TCP publics choisis depuis le point de présence ClockTools. Si des plages privées ou des limites CIDR rendent la trace difficile à lire, le Calculateur de sous-réseau IP permet de séparer les parties réseau et hôte.
Tracert, traceroute et types de sondes
Sous Windows, la commande s'appelle tracert. macOS, Linux, BSD et beaucoup d'équipements réseau utilisent généralement traceroute. L'affichage est similaire, mais les sondes par défaut peuvent différer.
Windows tracert envoie des requêtes ICMP Echo avec un TTL croissant. Le traceroute Unix classique commence généralement par UDP, mais les implémentations et options peuvent employer ICMP ou TCP. Évitez les règles générales « traceroute utilise toujours UDP » ou « toujours ICMP » : le programme et la méthode choisie en décident.
Pour une trace Windows rapide sans recherche de noms d'hôte, utilisez tracert /d example.com. Sous macOS ou Linux, commencez généralement par traceroute example.com et consultez le manuel du système pour les options de protocole et de délai d'expiration. Le drapeau /d peut accélérer la trace Windows en évitant la résolution DNS inverse, mais ne masque pas les adresses IP affichées.
Le terme tracepath désigne généralement un utilitaire apparenté de type Unix, avec une interface et un modèle de privilèges différents. MTR et WinMTR répètent les sondes dans le temps. PathPing ajoute des statistiques répétées après la découverte du trajet. Choisissez selon le besoin : instantané rapide ou mesure prolongée.
Le rôle de ClockTools
Une page de navigateur normale ne peut pas ouvrir les mêmes sondes brutes ICMP, UDP ou TCP qu'une commande de terminal local. Les bacs à sable du navigateur et le runtime ClockTools Cloudflare Worker n'exposent pas le contrôle TTL de paquet requis, donc ClockTools n'invente pas de table de sauts.
Le diagnostic Trace Route de ClockTools respecte cette limite. Le protocole HTTP et le RTT client décrivent le segment entre le navigateur et ClockTools. Une requête HTTP ou HTTPS publique distincte part du point de présence ClockTools vers la cible et indique l'accessibilité, le statut, la durée, le type de contenu et les redirections. Elle sert à une vérification externe rapide du site, pas à afficher les sauts locaux de votre ordinateur.
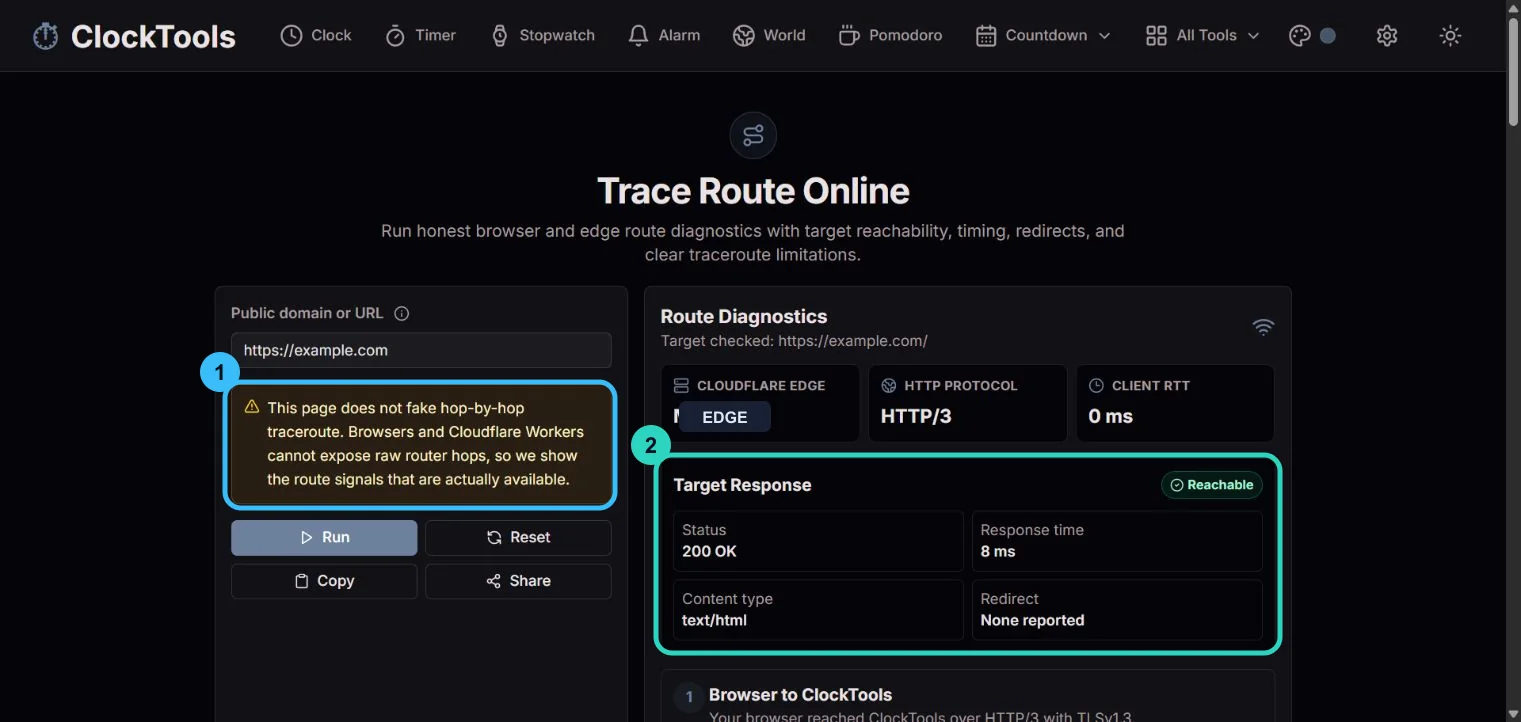
Dans la capture, le repère 1 indique l'avis de limitation ; le repère 2 indique les données de réponse cible. L'exemple utilise example.com, un domaine public de documentation et non un hôte privé, et généralise le code edge propre à la requête.
Utilisez une URL publique que vous possédez, administrez ou êtes autorisé à tester. Si la cible répond vite depuis le point de présence mais lentement sur votre appareil, examinez le Wi-Fi local, le trajet chez le fournisseur, le VPN, la charge de l'appareil ou le navigateur. Les tests ont toutefois des points d'origine différents et peuvent suivre d'autres routes. Si l'échec est externe et local, le DNS, l'hébergement, le pare-feu ou la disponibilité de la cible deviennent des pistes plus probables.
Une séquence de dépannage pratique
Commencez par le symptôme, pas par le tiroir à outils.
- Le site Internet est-il accessible depuis l’extérieur de votre connexion ? Exécutez le diagnostic de l'itinéraire ClockTools et notez l'état, les redirections et le temps de réponse.
- Toute votre connexion est-elle lente ? Comparez le débit, le ping et la gigue avec un test de vitesse Internet.
- Avez-vous besoin d'une vue locale saut par saut ? Exécutez
tracertoutraceroutesur l'appareil et le réseau concernés. - Un service tombe-t-il en panne pendant que l'hôte répond ? Vérifiez uniquement le port TCP public pertinent et autorisé depuis le point de présence ClockTools.
- Un RTT élevé ou une expiration du délai n'est-il apparu qu'une fois ? Répétez la trace. Un comportement persistant en aval compte plus qu’une seule ligne dramatique.
- Comparez-vous des adresses publiques et privées ? Quelle est mon adresse IP ? identifie votre adresse publique visible, tandis que le calculateur de sous-réseau vous aide avec les plages de réseau privé.
Cet ordre évite une erreur fréquente : utiliser un seul diagnostic pour toutes les questions réseau. Accessibilité, observation du trajet, pertes persistantes, débit et disponibilité des services sont liés, mais pas interchangeables.
Partagez les résultats de traceroute en toute sécurité
Une trace peut exposer des adresses IP publiques et privées, des noms d'hôtes internes, des noms de fournisseurs, des modèles de synchronisation et des éléments de la conception d'un réseau. Avant de publier une sortie dans un forum, un ticket, un article ou une capture d'écran, supprimez les détails dont le destinataire n'a pas besoin.
Masquez les noms d'appareils internes, les noms d'utilisateur dans les noms d'hôte, les adresses privées si la topologie est sans intérêt et les adresses publiques que vous ne voulez pas associer au message. Gardez assez de structure pour comprendre le problème : numéros de sauts, présence de délais expirés et durées représentatives suffisent souvent.
Ne supposez pas que tracert /d anonymise la trace. Cette option évite la résolution des noms, mais affiche toujours les adresses IP qui répondent. La géolocalisation IP n'indique pas un lieu physique précis, mais peut révéler un fournisseur ou une grande région.
La meilleure lecture de traceroute est modeste. Il vous indique quelles sondes ont reçu des réponses, combien de temps ont duré ces allers-retours et où un modèle peut commencer. Cela devient véritablement utile lorsque vous combinez ces preuves avec des tests répétés et le symptôme que vous essayez d’expliquer.
Foire aux questions
Traceroute est-il ICMP ou UDP ?
Cela dépend de l'implémentation et des options. Sous Windows, tracert utilise des sondes ICMP Echo. Le traceroute Unix classique utilise généralement UDP par défaut ; des variantes ICMP et TCP existent aussi.
Quelle est la différence entre tracert et traceroute ?
Tracert est le nom de la commande Windows ; traceroute est le nom commun sur macOS, Linux, BSD et les systèmes réseau. Ils utilisent la même idée de limite de saut croissante, mais leurs protocoles et options de sonde par défaut peuvent différer.
Que signifie * * * dans traceroute ?
Cela signifie qu'aucune des sondes pour ce saut n'a reçu de réponse avant l'expiration du délai. L'appareil peut toujours transférer du trafic, en particulier si des sauts ultérieurs ou si la destination répond.
Pourquoi y a-t-il trois valeurs temporelles pour chaque saut ?
De nombreuses implémentations envoient trois sondes à chaque limite de saut. Les valeurs sont trois échantillons aller-retour distincts de la source au répondeur, et non des valeurs minimales, moyennes et maximales.
Traceroute affiche-t-il chaque routeur ?
Non. Certains routeurs ne renvoient pas la réponse de diagnostic attendue et l'équilibrage de charge peut exposer différents répondeurs. Traitez le résultat comme un chemin observé par sonde, et non comme un inventaire physique complet.
Traceroute affiche-t-il les commutateurs réseau ?
Le traceroute IP ordinaire n'affiche normalement pas les commutateurs de couche transparents 2. Il signale les interfaces de couche 3 répondantes découvertes via l'expiration du TTL ou de la limite de saut.
Traceroute peut-il prouver la perte de paquets ?
Pas avec une seule trace courte. Une réponse manquante peut venir d'un filtrage ou d'une limitation de débit, plutôt que d'une perte de trafic transmis. Répétez les mesures et comparez les sauts suivants et la destination.
Traceroute révèle-t-il ma position physique ?
Aucun emplacement physique exact n’est codé dans une trace. Les adresses IP et les noms d'hôte peuvent toujours suggérer un fournisseur, une organisation ou une vaste région, c'est pourquoi vous devez supprimer les détails que vous ne souhaitez pas publier.
Pourquoi le trajet peut-il changer entre deux tests ?
Les mises à jour de routage, l'équilibrage de charge, l'utilisation de VPN, les modifications du réseau source et d'autres décisions d'ingénierie du trafic peuvent envoyer des sondes ultérieures sur un chemin différent. Une trace est une observation limitée dans le temps.
À propos de l'auteur
Vigneshwaran Vijayakumar
Fondateur, développeur et éditeur de ClockTools | Responsable du marketing numérique | Inde
Vigneshwaran est un ingénieur qui possède plusieurs décennies d'expérience technique et a notamment exercé comme responsable du marketing numérique à Dubaï. Son travail associe analyse de données, référencement naturel, optimisation du taux de conversion, systèmes de contenu, production visuelle, intelligence artificielle appliquée et apprentissage automatique. Chez ClockTools, il met cette expérience multidisciplinaire au service d'outils en ligne ciblés et de guides pratiques attentifs à la qualité des sources.