Un réseau de bureau qui grandit
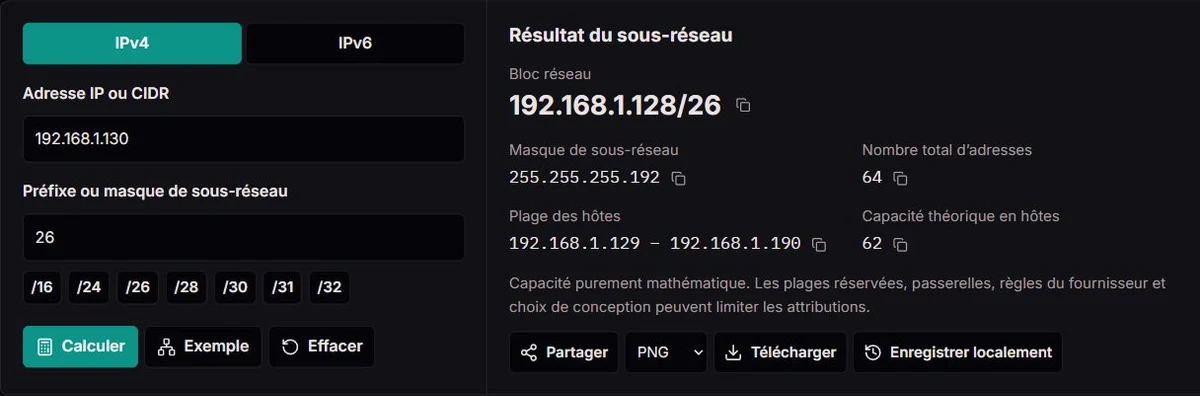
Pour 60 appareils, passerelle comprise, le dimensionnement propose /26 avec 62 adresses d’hôtes classiques. La marge est faible : prévoyez imprimantes, téléphones, points d’accès et réservations.
Notre calculateur transforme une adresse en un plan réseau compréhensible. Commencez par IPv4 ou IPv6 et vérifiez la plage. Vous pourrez ensuite dimensionner ou subdiviser le réseau, sans encombrer votre premier calcul de tous les détails techniques.
Choisissez IPv4 ou IPv6. Saisissez par exemple 192.168.1.130/26, ou indiquez séparément l’adresse et le préfixe. IPv4 accepte aussi un masque décimal contigu. Cliquez sur Calculer lorsque les paramètres sont prêts.
Vérifiez le bloc réseau, le nombre d’adresses et les extrémités. Une liaison /31, une route d’hôte /32 et un préfixe IPv6 ne se lisent pas de la même manière. Le résultat explique ces différences sans inventer d’adresse de diffusion.
Dimensionnez ou divisez le réseau avec les outils de planification. Copiez un champ, téléchargez un rapport PNG, CSV ou TXT, ou enregistrez jusqu’à cinq paramètres localement. Un lien partagé rouvre l’adresse et son préfixe.
Pour 60 appareils, passerelle comprise, le dimensionnement propose /26 avec 62 adresses d’hôtes classiques. La marge est faible : prévoyez imprimantes, téléphones, points d’accès et réservations.
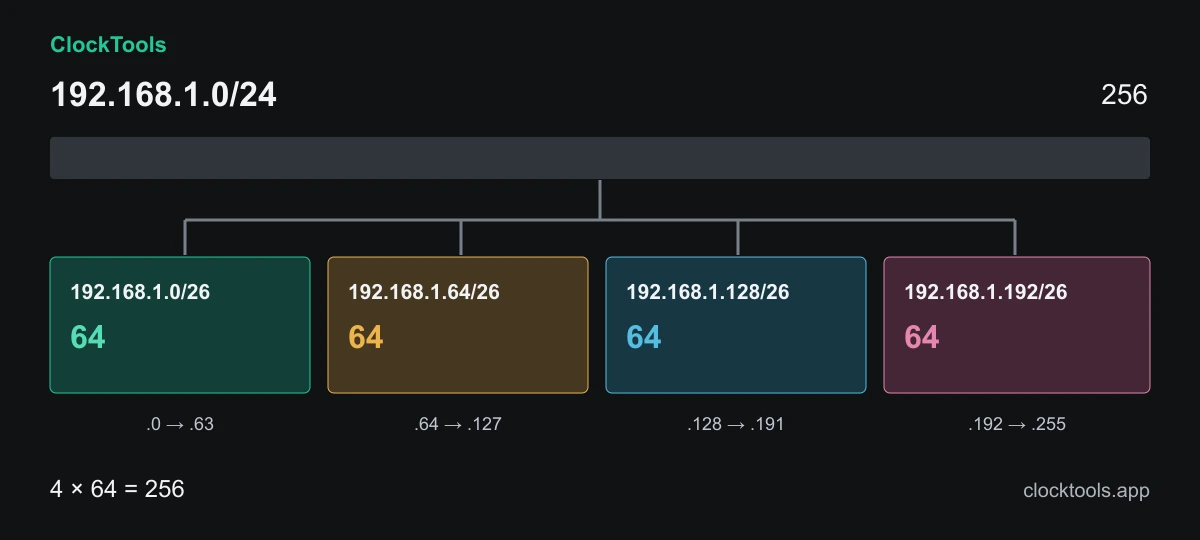
Divisez 192.168.1.0/24 en quatre /26. Des plages distinctes ne suffisent pas à assurer l’isolation : configurez aussi le routage et les règles du pare-feu.
Comparez /24, /25 et /26 dans la vue binaire et le schéma. Chaque bit de préfixe supplémentaire divise l’espace par deux. Vérifiez votre raisonnement plutôt que de mémoriser une table.
Comparez les plages prévues à celles des sites existants avant de créer un tunnel. Le rapport facilite les échanges, mais le calculateur ne découvre pas les réseaux distants et ne vérifie pas les adresses libres.
IPv4 affiche les masques décimaux, masques inversés et bornes d’hôtes classiques. IPv6 affiche l’intervalle complet et son nombre exact d’adresses, sans retrancher une paire réseau-diffusion propre à IPv4.
Indiquez le nombre d’appareils pour obtenir le plus petit sous-réseau IPv4 classique adapté. Comptez l’infrastructure et la croissance. /31 n’est pas proposé automatiquement : il concerne les liaisons point à point compatibles.
Un préfixe plus long divise le réseau parent en blocs de même taille. Les 64 premiers sont affichés et exportés, avec le nombre total de blocs. Cette limite évite de ralentir la page lors de grandes subdivisions IPv6.
Pour des besoins comme 60, 28, 12, VLSM attribue le plus grand bloc en premier et respecte les limites de chaque sous-réseau. Un plan trop grand est refusé. L’espace restant ne constitue pas nécessairement un seul bloc CIDR.
Développez les détails pour examiner les bits réseau, masques inversés et classes historiques. Le type concerne uniquement l’adresse saisie. Un bloc étendu peut traverser plusieurs catégories spéciales.
Copiez un champ ou exportez un PNG, CSV ou TXT. Les CSV de planification contiennent les lignes affichées. Enregistrez volontairement jusqu’à cinq paramètres dans ce navigateur. Vérifiez les adresses présentes dans les liens et rapports avant de les transmettre.
Une adresse IPv4 contient 32 bits, généralement écrits sous forme de quatre octets décimaux. Le préfixe désigne les bits de tête qui identifient le réseau. Les autres décrivent les positions à l’intérieur du bloc. Un masque CIDR valide contient des uns suivis de zéros ; 255.0.255.0 ne définit pas une limite contiguë.
192.168.1.130/26 appartient au bloc 192.168.1.128/26, soit 64 adresses jusqu’à .191. Dans un sous-réseau IPv4 classique à accès multiple, .128 identifie le réseau et .191 sert à la diffusion dirigée. Les hôtes vont de .129 à .190. La passerelle utilise une adresse de ce même ensemble.
L’adresse d’une interface et le réseau annoncé par une route sont donc liés, mais différents. Notre calculateur conserve l’adresse saisie et affiche aussi le bloc normalisé. Modifier le préfixe peut déplacer cette limite sans modifier l’adresse de l’interface.
Les premières attributions IPv4 reposaient sur de grandes classes. Les classes A, B et C offraient des capacités très différentes : une organisation pouvait recevoir bien trop d’espace ou se retrouver avec un bloc insuffisant. Elles expliquent les anciens schémas, mais ne dimensionnent plus les sous-réseaux modernes.
Le plan CIDR d’attribution et d’agrégation décrit une méthode plus souple : associer le préfixe à l’adresse plutôt que déduire la limite du premier octet. Des réseaux contigus correctement alignés peuvent être annoncés par une route agrégée. Cela permet d’économiser des adresses tout en limitant la taille des tables de routage.
Au bureau, les préfixes servent aussi à équilibrer capacité, segmentation et évolution. Une plage plus petite ne réduit pas automatiquement le trafic et ne crée aucune règle d’accès. Elle doit correspondre aux VLAN, au routage et au pare-feu. La classe historique reste dans les détails comme aide à l’apprentissage.
La règle « total moins deux » concerne les sous-réseaux IPv4 ordinaires, pas tous les préfixes. La norme /31 pour les liaisons point à point autorise deux adresses d’extrémité sans diffusion dirigée. Les deux équipements doivent accepter cette configuration. /32 représente une seule adresse, souvent utilisée dans une route d’hôte.
L’adressage privé est une autre question, pas une règle de taille. Les plages de NAT opérateur, boucle locale, lien local, documentation, tests et multidiffusion ont des fonctions distinctes. Le registre IANA des adresses spéciales aide à comprendre pourquoi une adresse valide n’est pas forcément adaptée au routage public ordinaire.
Notre indication décrit l’adresse sélectionnée. Ce n’est ni un scan, ni une vérification d’attribution, ni une preuve d’accessibilité du bloc. /0 couvre tout l’espace, y compris les réservations. Son nombre théorique ne permet pas d’attribuer toutes ces adresses à des appareils.
IPv6 utilise des adresses de 128 bits : un /64 contient 2⁶⁴ adresses. Les nombres à virgule flottante ordinaires peuvent perdre des chiffres exacts à cette échelle. Nous conservons le nombre entier et affichons les bornes, sans essayer d’énumérer tout le réseau.
L’architecture d’adressage IPv6 ne comporte pas de diffusion générale. La multidiffusion remplit certaines fonctions assurées par le broadcast en IPv4. Les rôles et réservations diffèrent aussi : retrancher deux bornes ne donne pas une capacité universelle en appareils. De nombreux réseaux locaux IPv6 utilisent /64 ; quelques appareils ne justifient pas à eux seuls un préfixe plus long.
Le calcul aide à subdiviser un bloc délégué, mais le déploiement dépend des annonces de routeur, des interfaces, du fournisseur et de votre conception. Les identifiants de zone comme %eth0 décrivent une interface locale ; ils ne sont pas acceptés dans une adresse de sous-réseau partageable.
Comptez les appareils, l’infrastructure, les réservations et la croissance réaliste. Pour 60 hôtes IPv4 ordinaires, /26 offre 62 adresses d’hôtes. Si vous avez 60 postes plus une passerelle et plusieurs imprimantes, un bloc plus grand peut convenir. Le dimensionnement reste une vérification de capacité, pas une décision complète.
Avec 60, 28 et 12 hôtes dans 192.168.1.0/24, le plan produit 192.168.1.0/26, 192.168.1.64/27 et 192.168.1.96/28. Le plus grand bloc passe en premier, car son alignement serait plus difficile à placer ensuite. Les 144 adresses restantes ne forment pas automatiquement un seul sous-réseau.
Documentez l’usage, le VLAN, la passerelle, le pool DHCP, les exclusions et les règles de routage avec le bloc CIDR. Évitez les plages qui se chevauchent entre sites reliés par VPN. Vérifiez séparément la configuration en service et les attributions disponibles : le calculateur ne connaît que votre saisie.
Nous calculons les limites, extrémités et nombres exacts d’adresses à partir de la version IP et du préfixe. La capacité IPv4 suit les règles classiques, avec les cas /31 point à point et /32 explicitement signalés. IPv6 fournit des intervalles plutôt qu’un nombre fictif d’appareils. La planification contrôle l’alignement et la capacité du réseau parent.
Les résultats sont des aides mathématiques, pas des mesures du réseau. Ils ne vérifient ni propriété des adresses, baux DHCP libres, routage, isolation du pare-feu ni réservations du fournisseur. Un bloc large peut couvrir plusieurs catégories. Les subdivisions égales sont limitées à 64 lignes affichées et exportées ; VLSM accepte 32 besoins au maximum.
Si un résultat semble incorrect, indiquez la version IP, une adresse d’exemple non sensible, le préfixe ou masque, les besoins en hôtes et le résultat attendu. Le navigateur et une capture peuvent aider. N’envoyez ni schémas internes ni adresses confidentielles. Nous examinons le calcul et son explication ensemble.
Signaler un problème de calculOui. Sélectionnez IPv6 pour les préfixes de /0 à /128, l’intervalle et le nombre exact d’adresses. IPv6 n’utilise ni diffusion de type IPv4 ni règle universelle « moins deux ».
Oui, en IPv4. Saisissez un masque décimal contigu comme 255.255.255.0 dans le champ du préfixe. Les masques invalides sont refusés, pas corrigés silencieusement.
Un /24 compte 256 adresses IPv4 et normalement 254 adresses d’hôtes classiques. Passerelle et réservations utilisent ce même ensemble. Les règles du fournisseur peuvent le réduire.
Sur une liaison point à point compatible, les deux adresses représentent les deux extrémités. Le résultat ne présente donc pas l’adresse supérieure comme une diffusion dirigée.
VLSM divise un bloc IPv4 en sous-réseaux de tailles différentes. Notre planificateur traite les besoins décroissants, aligne les blocs et indique si le réseau parent est trop petit.
Pas nécessairement. Le type n’est pas un test de connexion, de route ou de propriété. Une adresse valide peut être réservée, non attribuée, filtrée ou inaccessible.
L’enregistrement local conserve jusqu’à cinq paramètres adresse-préfixe. Le lien contient l’IP, le préfixe et la version. Les rapports contiennent aussi le calcul ; partagez uniquement les données voulues.
Non. Il aide à planifier et documenter. Les modifications du routeur, du DHCP, des VLAN et du pare-feu doivent être effectuées et vérifiées dans leurs outils d’administration.