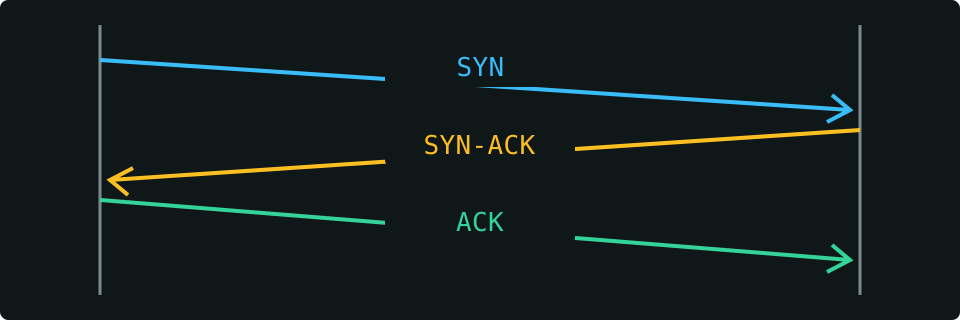
Un puerto no es un agujero numerado en un ordenador. Es una forma de distinguir conversaciones. Un servidor puede ofrecer varios servicios en una misma dirección IP porque el sistema operativo dirige cada conexión entrante a la aplicación que la espera. El cliente también tiene su propio extremo de conexión. Juntos, ambos extremos permiten distinguir una conexión de otras conversaciones simultáneas.
La especificación de TCP de septiembre de 1981, RFC 793, ya describía esta relación entre puertos, sockets y procesos. Los servicios habituales podían usar extremos conocidos, mientras que otros intercambios podían descubrirlos de forma dinámica. Era parte del diseño de TCP, no una invención de la web actual. Por eso un puerto de destino y un puerto temporal del cliente cumplen funciones diferentes, aunque ambos aparezcan como números.
Las convenciones compartidas hicieron útiles esos números entre equipos y programas distintos. RFC 6335, publicado en agosto de 2011, documentó los procedimientos para registrar nombres de servicio y números de puerto. El registro coordina usos; no inspecciona tu servidor. Cuando nuestro escáner asocia el puerto 22 con SSH, ofrece una referencia habitual. No identifica el programa que realmente está escuchando ni certifica su protección.
La especificación principal de TCP se consolidó en RFC 9293 en agosto de 2022. Sus fundamentos siguen siendo importantes detrás de proxies inversos y balanceadores de carga. Una conexión puede alcanzar la entrada de un servicio aunque la aplicación situada detrás no esté disponible. Queremos ayudarte a plantear la siguiente pregunta útil, sin confundir un extremo accesible con una evaluación completa de funcionamiento o seguridad.