Uma rede de escritório em expansão
Para 60 dispositivos, incluindo o gateway, o dimensionamento sugere /26 com 62 endereços tradicionais de host. A folga é pequena: inclua impressoras, telefones, pontos de acesso e reservas.
Nossa calculadora transforma um endereço em um plano de rede compreensível. Comece com IPv4 ou IPv6 e confira a faixa. Depois, dimensione ou divida a rede quando precisar, sem acumular todos os detalhes técnicos no primeiro cálculo.
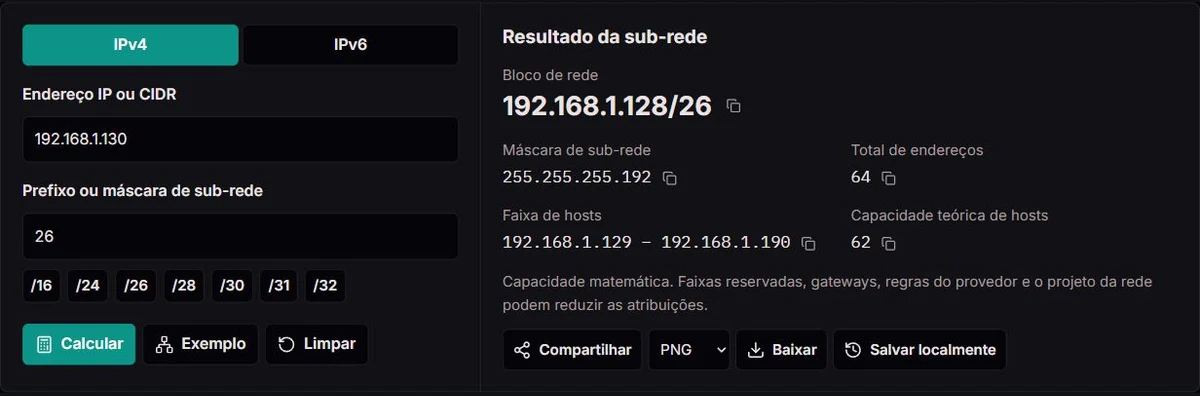
Escolha IPv4 ou IPv6. Digite 192.168.1.130/26 ou informe endereço e prefixo separadamente. IPv4 também aceita uma máscara decimal contígua. Clique em Calcular quando a configuração estiver pronta.
Veja bloco, total e extremos. Um enlace /31, uma rota /32 e um prefixo IPv6 têm interpretações diferentes. O resultado esclarece essas diferenças em vez de inventar endereços de broadcast.
Use o planejamento para dimensionar ou dividir a rede. Copie campos, baixe PNG, CSV ou TXT, ou salve até cinco configurações neste navegador. Links compartilhados restauram o endereço e o prefixo escolhidos.
Para 60 dispositivos, incluindo o gateway, o dimensionamento sugere /26 com 62 endereços tradicionais de host. A folga é pequena: inclua impressoras, telefones, pontos de acesso e reservas.
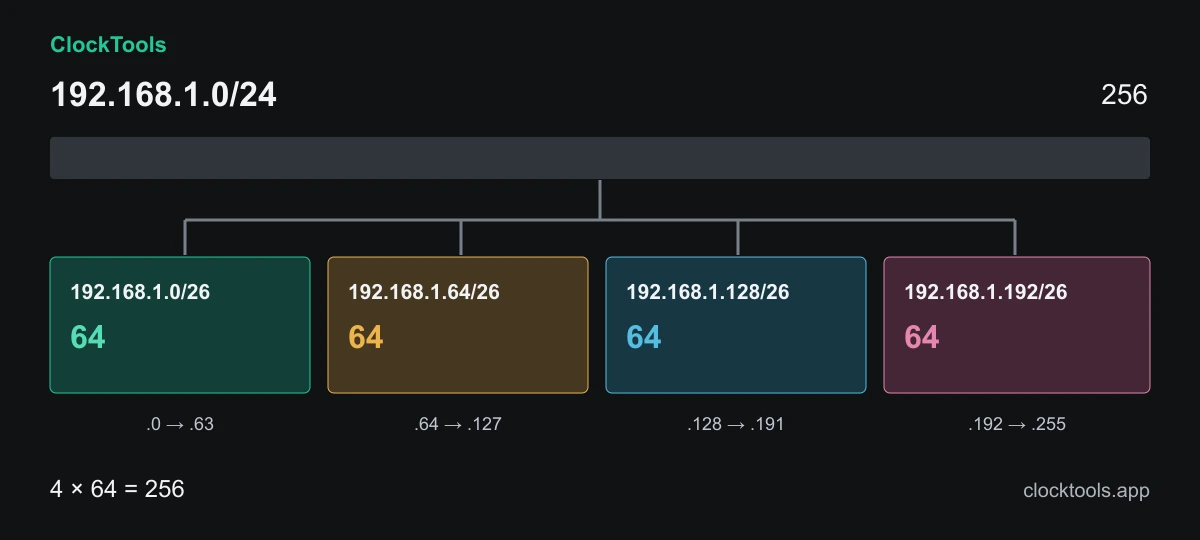
Divida 192.168.1.0/24 em quatro /26. Separar endereços não garante isolamento de segurança. Configure também o roteamento e as regras do firewall.
Compare /24, /25 e /26 na visualização binária e no diagrama. Cada bit adicional do prefixo divide o espaço pela metade. Confira seu raciocínio sem depender de uma tabela decorada.
Compare as faixas planejadas com as dos locais existentes antes de criar um túnel. O relatório facilita a comunicação, mas não descobre redes remotas nem verifica endereços livres.
IPv4 mostra máscaras decimais, curingas e limites tradicionais de hosts. IPv6 mostra o intervalo completo e a contagem exata, sem subtrair o par rede-broadcast usado em IPv4.
Informe a quantidade de dispositivos para encontrar a menor sub-rede IPv4 convencional adequada. Inclua infraestrutura e crescimento. /31 não é sugerido automaticamente, pois exige um enlace ponto a ponto compatível.
Um prefixo mais longo divide a rede principal em blocos iguais. Os primeiros 64 são exibidos e exportados, com a quantidade total. O limite evita travar a página com grandes subdivisões IPv6.
Para necessidades como 60, 28, 12, VLSM aloca o maior bloco primeiro e respeita cada limite. Planos que não cabem são rejeitados. O espaço restante não necessariamente forma um único bloco CIDR.
Expanda os detalhes para ver bits de rede, máscaras curingas e classes históricas. A classificação vale apenas para o IP informado. Um bloco amplo pode incluir várias categorias especiais.
Copie um campo ou exporte PNG, CSV ou TXT. Os CSVs de planejamento incluem as linhas exibidas. Salve até cinco configurações por escolha própria. Confira os endereços presentes nos links e arquivos antes de compartilhá-los.
Um endereço IPv4 tem 32 bits, normalmente escritos como quatro octetos decimais. O prefixo define os bits iniciais que identificam a rede; os demais representam posições dentro dela. Uma máscara CIDR válida contém uns seguidos de zeros. Uma máscara interrompida, como 255.0.255.0, não forma um limite válido.
192.168.1.130/26 pertence a 192.168.1.128/26: 64 endereços até .191. Em uma sub-rede IPv4 convencional de múltiplo acesso, .128 identifica a rede e .191 é o broadcast direcionado. Os hosts vão de .129 a .190. O gateway ocupa um endereço desse mesmo conjunto.
O endereço de uma interface e a rede anunciada por uma rota são relacionados, mas diferentes. Preservamos o endereço informado e também mostramos o bloco normalizado. Mudar o prefixo pode alterar o limite sem modificar o endereço da interface.
As primeiras atribuições IPv4 utilizavam classes amplas. A, B e C tinham capacidades muito diferentes: uma organização podia receber espaço demais ou precisar de mais que o bloco disponível. As classes explicam materiais antigos, mas não dimensionam uma sub-rede moderna.
Ó plano de atribuição e agregação CIDR descreve uma alternativa flexível: carregar o comprimento do prefixo junto ao endereço, em vez de deduzir o limite pelo primeiro octeto. Redes contíguas e alinhadas podem ser anunciadas por uma rota agregada. Isso relaciona a conservação de endereços ao tamanho das tabelas de roteamento.
No escritório, prefixos também equilibram capacidade, segmentação e crescimento. Uma faixa menor não limita tráfego nem cria controle de acesso automaticamente. Ela precisa combinar com VLANs, rotas e firewall. Mantemos a classe histórica nos detalhes como apoio ao aprendizado.
A regra de subtrair dois vale para sub-redes IPv4 convencionais, não para todos os prefixos. O padrão /31 para enlaces ponto a ponto permite dois endereços de extremidade sem broadcast direcionado. Ambos os equipamentos devem aceitar a configuração. /32 representa um endereço, comum em rotas de host.
Uso privado é outra distinção, não uma regra de tamanho. NAT de operadora, loopback, link local, documentação, testes e multicast têm funções distintas. O registro IANA de endereços especiais ajuda a entender por que um endereço válido pode não servir para roteamento público convencional.
A classificação descreve o endereço escolhido. Não é uma varredura nem uma verificação de atribuição ou acessibilidade. /0 inclui todo o espaço, com suas reservas. A contagem teórica não autoriza atribuir todos esses endereços a dispositivos.
IPv6 utiliza 128 bits; um /64 contém 2⁶⁴ endereços. Números comuns de ponto flutuante podem perder precisão nessa escala. Mantemos o inteiro exato e mostramos os limites, sem tentar enumerar todo o intervalo.
Um arquitetura de endereçamento IPv6 não possui broadcast. O multicast assume algumas funções que IPv4 resolve com difusão. Reservas e papéis também são diferentes: subtrair dois não produz uma capacidade universal de dispositivos. Muitas LANs IPv6 usam /64; poucos dispositivos não justificam, sozinhos, aumentar o prefixo.
O cálculo ajuda a subdividir um bloco delegado, mas a implantação depende de anúncios de roteador, interfaces, regras do provedor e projeto. Identificadores como %eth0 indicam contexto de interface local e não são aceitos como parte de um endereço de sub-rede compartilhável.
Conte dispositivos, infraestrutura, reservas e crescimento realista. Para 60 hosts IPv4 convencionais, /26 oferece 62 endereços. Se forem 60 estações mais gateway e impressoras, um bloco maior pode ser adequado. O dimensionamento verifica capacidade, não decide todo o projeto.
Para 60, 28 e 12 hosts em 192.168.1.0/24, são alocados 192.168.1.0/26, 192.168.1.64/27 e 192.168.1.96/28. O maior bloco vem primeiro porque seu alinhamento é mais difícil de encaixar depois. Os 144 endereços restantes não formam automaticamente uma única sub-rede.
Documente finalidade, VLAN, gateway, pool DHCP, exclusões e política de rotas com o CIDR. Evite faixas sobrepostas entre locais conectados por VPN. Antes de mudanças em produção, confira configuração e atribuições disponíveis; a calculadora conhece apenas sua entrada.
Calculamos limites, extremos e quantidades exatas com base na versão IP e no prefixo. A capacidade IPv4 segue as regras convencionais, com /31 ponto a ponto e /32 destacados. IPv6 informa intervalos, não uma quantidade inventada de dispositivos. A ferramenta de planejamento verifica alinhamento e capacidade da rede principal.
Os resultados são auxiliares matemáticos, não medições em tempo real. Não verificam propriedade, concessões DHCP livres, rotas, isolamento de firewall ou reservas do provedor. Blocos amplos podem atravessar categorias. Divisões iguais e seus arquivos são limitados a 64 linhas; VLSM aceita até 32 necessidades.
Se encontrar um problema, informe a versão IP, um endereço de exemplo não sensível, prefixo ou máscara, necessidades de hosts e resultado esperado. Navegador e captura podem ajudar. Não envie diagramas internos nem endereços confidenciais. Revisamos o cálculo e a explicação juntos.
Informar um problema de cálculoSim. Calcula prefixos de /0 a /128, o intervalo e o total exato. IPv6 não utiliza broadcast de IPv4 nem uma regra universal de subtrair dois.
Sim, em IPv4. Digite uma máscara decimal contígua, como 255.255.255.0, no campo do prefixo. Máscaras inválidas são rejeitadas sem alteração automática.
Um /24 contém 256 endereços IPv4 e normalmente 254 endereços tradicionais de host. Gateway e reservas usam o mesmo conjunto; o provedor pode impor regras adicionais.
Em um enlace ponto a ponto compatível, os dois endereços identificam as extremidades. O superior não é apresentado como broadcast direcionado.
Divide um bloco IPv4 em sub-redes de tamanhos diferentes. O planejador atende os maiores requisitos primeiro, alinha os blocos e informa quando falta espaço.
Não necessariamente. A classificação não verifica conexão, rota nem propriedade. Um endereço válido pode estar reservado, não alocado, filtrado ou inacessível.
O histórico local guarda até cinco configurações. O link contém IP, prefixo e versão, e os relatórios incluem o cálculo. Compartilhe apenas os dados que pretende divulgar.
Não. Ela auxilia planejamento e documentação. Alterações de roteador, DHCP, VLAN e firewall precisam ser aplicadas e verificadas separadamente.