Etapa 1
Escolha a representação
Respeite o formato exigido. Prefixos fixos não acrescentam aleatoriedade.
Uma sequência aleatória não é uma credencial emitida por outro provedor.
Uma sequência aleatória não é uma credencial emitida por outro provedor.
Respeite o formato exigido. Prefixos fixos não acrescentam aleatoriedade.
Copie apenas para destinos confiáveis. Limpar ou mudar ajustes cancela resultados pendentes.
Guarde o segredo e limpe a tela. Revogue chaves ativas na aplicação receptora.
Use 256 bits em hexadecimal se seu verificador aceitar esse formato.
Base64URL com ID público separado facilita a busca; o ID não autentica.
Dez tokens para testes locais. JSON preserva valores exatos.
O ID opcional é um valor hexadecimal aleatório de 96 bits. Localiza um registro, mas não é um UUID nem aumenta os bits do segredo.
UUIDs incluem versão e variante; alguns organizam dados de tempo. Mesmo um UUID aleatório não atende automaticamente a um protocolo de autenticação.
Separe identificador, permissões e segredo. Verifique unicidade no servidor e substitua segredos expostos. A norma aborda essa distinção de segurança. Segurança de UUID no RFC 9562.
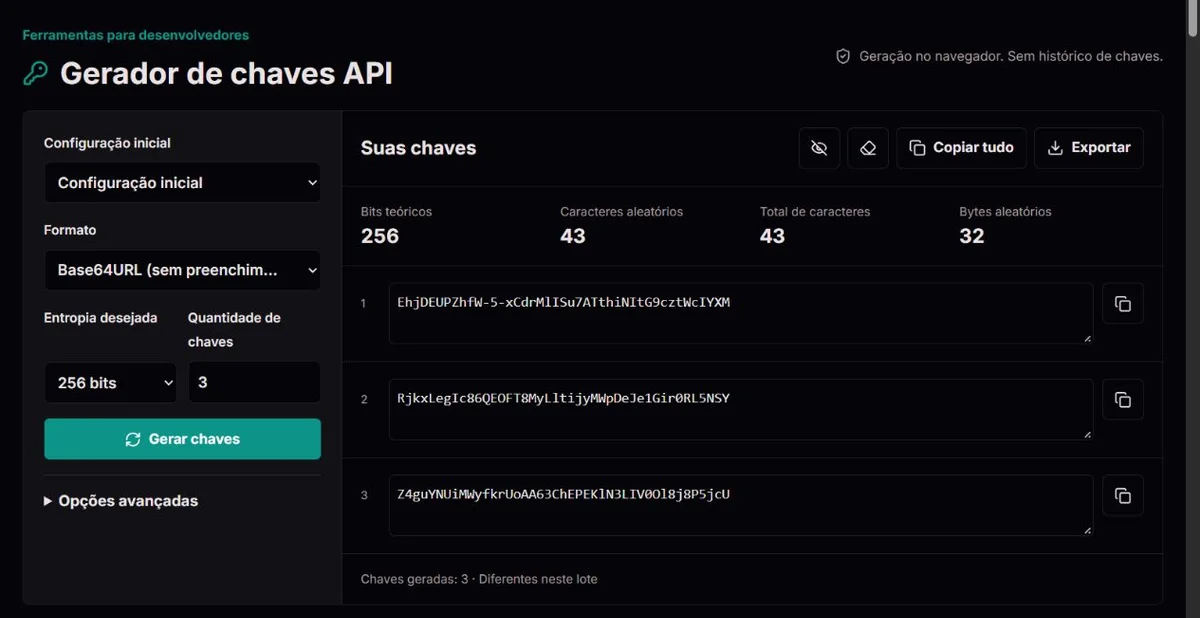
32 × 8 = 256Quantidade de bytes64 HEX / 43 Base64URLCodificações equivalentesN × log₂(A)Cálculo do alfabeto32 bytes aleatórios fornecem 256 bits nominais: 64 caracteres hexadecimais ou 43 Base64URL sem preenchimento. A representação maior não é mais forte.
N escolhas uniformes de um alfabeto de A símbolos fornecem teoricamente N × log₂(A) bits. A amostragem por rejeição evita viés de módulo, sem certificar a fonte.
crypto.getRandomValues é obrigatório; Math.random nunca é substituto. Uma distribuição agradável não valida o navegador. NIST descreve geradores, sem certificar esta página. NIST SP 800-90A Rev. 1.
Aleatoriedade criptográfica é obrigatória. Alfabetos usam amostragem por rejeição. Duplicatas são verificadas só no lote atual. Limpar ou sair invalida tarefas pendentes; nenhum lote parcial é publicado.
Não se criam acessos nem permissões de provedores. Chaves não entram em links ou preferências. Área de transferência e arquivos em texto claro ficam fora do controle da página.
Relate formato, tamanho e exemplo inventado, nunca um segredo real. Um defeito confirmado pode exigir a troca de chaves já registradas.
Não. É um identificador público para busca.
Sim. Limpe os resultados ou saia antes da publicação.
Não. As fontes explicam conceitos, sem certificar o site.
A tarefa simples continua rápida: escolher, gerar e copiar. Para integrações específicas, oferecemos codificações de bytes, alfabetos, rótulos de aplicação, IDs públicos separados e lotes de até 1.000 chaves.
Não é preciso criar conta nem instalar nada. As explicações ajudam a escolher com critério, em vez de supor que uma sequência visualmente mais longa sempre é mais forte.
Base64URL evita o sinal de mais e a barra do Base64 comum e não usa preenchimento. Hexadecimal é fácil de inspecionar e amplamente aceito, mas ocupa mais caracteres para os mesmos bytes.
Base32 usa A–Z e 2–7, aqui sem preenchimento. Base64 comum mantém seu preenchimento padrão.
Confira o formato exigido pela aplicação receptora: codificar não é criptografar.
Suponha que sua aplicação aceite no máximo 48 caracteres, incluindo um prefixo dev_. Com 256 bits, Base64URL contribui com 43 caracteres aleatórios, então o resultado com o prefixo de quatro caracteres tem 47 no total. Hex contribui com 64 caracteres aleatórios e chegaria a 68, o que não cabe. Um sufixo consome mais desse mesmo limite. O comprimento aleatório e o comprimento total mostrados pela ferramenta respondem a perguntas diferentes: o primeiro descreve o material secreto; o segundo indica o que o campo receptor precisa comportar. RFC 4648 explica por que representações dos mesmos bytes têm comprimentos diferentes. Confira o alfabeto do receptor, além do limite, antes de escolher o formato mais curto.
Escolha letras, dígitos, um conjunto definido de símbolos ou seu próprio alfabeto ASCII imprimível. Caracteres repetidos são removidos para não aumentar sua probabilidade.
A opção de semelhança exclui 0, O, 1, I, l e |. Uma meta em bits calcula o comprimento necessário; uma quantidade exata de caracteres atende limites de campos.
Um alfabeto menor exige mais caracteres para a mesma entropia teórica.
Para um alfabeto personalizado, imprimível aqui significa caracteres ASCII sem espaços: letras acentuadas, emojis, tabulações e espaços são rejeitados. Depois da deduplicação e de qualquer remoção de caracteres semelhantes, pelo menos duas opções distintas devem restar. Se o alfabeto ficar inválido, ajuste-o deliberadamente em vez de esperar que a ferramenta substitua por outro. Prefixos e sufixos seguem outra regra: cada um pode conter até 32 letras ASCII, números ou os símbolos _ . : -. Uma sequência aceita como alfabeto não é necessariamente aceita como rótulo.
A quantidade exata de caracteres se aplica a alfabetos de caracteres, não aos formatos de codificação de bytes. Um limite fixo de campo não significa automaticamente uma quantidade fixa de aleatoriedade. Por exemplo, 32 caracteres hexadecimais escolhidos uniformemente têm 128 bits teóricos, enquanto 32 escolhas de um alfabeto com 64 caracteres distintos têm 192. Se o campo for curto demais para o tamanho exigido pela aplicação, não trunque um valor já gerado nem conte seu rótulo como caracteres aleatórios. Selecione uma representação compatível e confira o cálculo resultante antes de gerar; se nenhuma combinação permitida couber, o requisito da aplicação precisa ser esclarecido.
Token de API começa com Base64URL de 256 bits. Segredo de webhook usa hexadecimal de 256 bits para seu próprio sistema com segredo compartilhado.
Segredo de aplicação usa Base64URL de 512 bits; Lote de desenvolvimento prepara dez tokens de 256 bits. São atalhos de configuração, não padrões universais nem chaves emitidas por provedores.
Prefixos e sufixos identificam aplicações ou ambientes. Acrescentar live_ não ativa uma chave nem concede permissões.
Copie um segredo ou todo o lote. Pares opcionais incluem um ID público aleatório de 96 bits para localizar um registro.
Mantenha o segredo privado e não use o ID como autenticação. JSON preserva os valores exatos.
TXT aceita linhas, vírgulas ou espaços. CSV escapa as células e neutraliza inícios de fórmula, às vezes acrescentando um apóstrofo. .env valida nomes e rejeita aspas incompatíveis.
É voltado a arquivos Node dotenv, não a scripts de shell. Downloads contêm segredos em texto puro, não backups criptografados.
Ocultar resultados é útil quando a tela está visível para outras pessoas, mas os 24 pontos da máscara são uma convenção de exibição, não o comprimento do segredo. A cópia e a exportação continuam incluindo os valores reais. Alterar as configurações de geração limpa o lote exibido, inclusive uma mudança de formato: isso prepara uma nova geração em vez de converter o segredo antigo para outra codificação. Transfira com segurança qualquer lote necessário antes de mudar esses ajustes. Dentro da caixa de exportação, trocar o formato do arquivo ou o separador TXT apenas reformata esse mesmo lote.
Apenas 20 resultados são exibidos por página, mas Copiar tudo e a exportação usam o lote inteiro. Com pares de ID ativados, o botão Copiar individual copia apenas o segredo. JSON sem pares é uma lista de strings; com pares, é uma lista de objetos com os campos key_id e api_key. Confira se o código de importação espera essa estrutura em vez de tratar o ID público como um segundo segredo ou presumir que a primeira página visível é todo o download. Mantenha o ID escolhido associado ao segredo ao cadastrar registros de credenciais.
Escolha JSON quando uma máquina precisar receber os caracteres exatos do segredo. CSV é preparado para visualização em planilhas: um valor com início de fórmula, como -example, pode receber um apóstrofo inicial, então um analisador CSV genérico talvez leia um valor literal diferente. O exemplo é fictício, não uma chave utilizável. Não remova apóstrofos de todas as chaves importadas; um apóstrofo também pode ser uma saída real do alfabeto. A orientação da OWASP sobre injeção CSV explica tanto a interpretação de fórmulas quanto os limites do escape para planilhas. Salvar novamente um CSV em um software de planilha não é uma garantia universal de segurança e é uma etapa desnecessária para um segredo de produção.
Para .env, um nome como APP_TOKEN é válido; 1TOKEN ou APP-TOKEN não são. A ferramenta limita o nome a 64 caracteres e rejeita valores com aspas duplas ou barras invertidas, em vez de adivinhar como outro carregador vai interpretá-los. O Node.js documenta sua própria sintaxe dotenv; verifique separadamente a compatibilidade com os outros programas que vão ler o arquivo. Se a exportação rejeitar um valor de alfabeto personalizado, use JSON ou uma transferência controlada adequada à aplicação. Renomear um arquivo baixado não remove os caracteres incompatíveis, e um arquivo .env com segredos ainda precisa de armazenamento protegido.
Nos formatos de bytes, geramos ceil(bits desejados / 8) bytes aleatórios e informamos bytes × 8 bits nominais. Para N caracteres independentes e uniformes entre A caracteres distintos, a entropia teórica é N × log₂(A).
Assim, uma meta exige ceil(bits desejados / log₂(A)) caracteres. Por exemplo, 256 bits usando apenas números exigem 78 dígitos, não 32.
Prefixos, sufixos e o ID público separado não contam na entropia do segredo. A conta descreve o projeto de geração; não mede nem certifica a fonte aleatória do navegador.
32 bytes × 8 = 256 bits
| Codificação | Caracteres a partir de 32 bytes |
|---|---|
| Hex | 64 |
| Base64URL | 43 |
| Base64 | 44 |
| Base32 | 52 |
Os tamanhos não incluem prefixos ou sufixos. A codificação muda a representação, não a aleatoriedade original.
Usamos crypto.getRandomValues e exigimos um contexto seguro. Não recorremos a Math.random, horários, atividade do teclado ou sementes previsíveis.
Codificações de bytes preservam os dados. Para alfabetos, a amostragem por rejeição descarta valores do resto desigual antes de mapear os caracteres.
Isso evita o viés de aplicar módulo a todos os bytes quando o tamanho do alfabeto não divide 256. Cada lote é verificado quanto a segredos e IDs repetidos.
As tentativas são limitadas e falhas não entregam lotes incompletos.
A geração e a preparação dos arquivos são locais. ClockTools não envia valores gerados aos servidores nem os coloca em URLs, análises ou armazenamento persistente.
Mesmo ao chegar de outra ferramenta, esta página abre um documento novo sem nossos carregadores de análise e gravação de sessões. Configurações salvas e compartilhadas excluem campos livres e chaves.
O provedor de hospedagem ainda recebe requisições normais da página. Copiar transfere o valor à área de transferência; baixar grava texto puro.
Extensões, sincronização da área de transferência, malware e pessoas vendo a tela continuam sendo riscos. Limpar remove os resultados da interface, sem garantir apagamento seguro da memória nem eliminar cópias externas.
Uma sequência aleatória só vira credencial API quando a aplicação a cadastra e verifica. Configure privilégios mínimos, HTTPS, revogação, validade e rotação na aplicação.
Não coloque segredos de servidor no frontend nem em repositórios. Use uma solução apropriada de gerenciamento de segredos em produção.
Para ambientes sensíveis, prefira gerar dentro da sua própria infraestrutura confiável. Os exemplos Node.js, Python e OpenSSL criam segredos novos localmente, sem copiar valores de um site.
Nenhum site garante que o navegador ou dispositivo não esteja comprometido.
Testes de regressão cobrem comprimentos, vetores conhecidos de codificação, alfabetos, amostragem por rejeição, entropia, afixos, duplicatas, exportações e serialização segura de configurações. Esses testes automatizados não comprovam a confiabilidade em todos os navegadores e dispositivos, nem verificam o comportamento da área de transferência do sistema, o salvamento de arquivos ou a análise de uso no site publicado.
Uma amostra sem duplicatas ou visualmente equilibrada não comprova aleatoriedade criptográfica. A ferramenta não tem certificação independente, e testar nosso código não equivale a auditar toda a sua aplicação.
Informe formato, modo de comprimento, bits ou caracteres, quantidade, navegador e passos de reprodução. Use exemplos fictícios, nunca chaves ativas, segredos de webhook ou dados de clientes.
Seguimos nossa Política de correções. Um defeito importante confirmado deve ter seu impacto explicado, receber teste de regressão e indicar se chaves anteriores precisam ser regeneradas.
Alterar esta página não revoga chaves cadastradas em outros sistemas: substitua ou revogue essas chaves lá.
Os exemplos criam um segredo novo com o formato e os afixos escolhidos. Nunca incluem a chave exibida nem criam contas, permissões ou regras de validade. Não incluem IDs públicos ou geração em lote.
import { randomBytes } from 'node:crypto';
const key = "" + randomBytes(32).toString('base64url') + "";Não. Obtenha essa chave com o provedor. ClockTools gera sequências aleatórias para aplicações sob seu controle, não contas, créditos ou direitos de acesso de terceiros.
Não automaticamente. Nosso padrão geral é um segredo aleatório de 256 bits, mas protocolo e aplicação definem formato e tamanho. Boa aleatoriedade não corrige vazamentos, falta de autorização ou armazenamento inseguro.
O alfabeto importa. 32 caracteres hexadecimais uniformes representam 128 bits; 32 dígitos decimais, cerca de 106,3 bits. 32 bytes aleatórios representam 256 bits nominais e precisam de 64 caracteres hexadecimais ou 43 caracteres Base64URL sem preenchimento.
Não há garantia mundial. Detectamos duplicatas no lote atual. Com bits suficientes, colisões são muito improváveis, mas o sistema receptor ainda deve exigir registros de credenciais únicos.
Sim. O link contém apenas valores predefinidos de formato, tamanho, quantidade e opções. Exclui chaves, prefixos, sufixos e alfabetos personalizados. Ao salvar ou compartilhar, um alfabeto personalizado é substituído por Base64URL.
Não. Isso remove apenas o lote exibido. Revogue ou substitua a chave na aplicação que a aceita. Histórico da área de transferência, arquivos baixados e cópias já expostas estão fora do controle desta ferramenta.
Metodologia e limitações: Web Crypto · RFC 4648
Gerador de GUID · Metodologia e limitações · Política de correções