Hulpmiddelen voor IP-berekeningen
Hoe berekent u een CIDR-bereik?
Bereken uit een IPv4-adres en prefix een correct begrensd netwerk, broadcastadres en hostbereik als basis voor een verantwoord subnetplan.
Door Vigneshwaran Vijayakumar, ontwikkelaar en uitgever | | Beoordeeld volgens het redactionele beleid van ClockTools
Inhoudsopgave
Een CIDR-bereik wordt bepaald door twee gegevens: een IPv4-adres en een prefixlengte. De prefix legt de netwerkbits vast; de overige 32 − prefix bits bepalen de blokgrootte. Bij 192.168.1.130/26 bevat het blok 2^(32−26) = 64 adressen en valt .130 binnen 192.168.1.128–192.168.1.191. De ClockTools IP-subnetcalculator controleert het netwerk, broadcastadres, wildcardmasker en bruikbare hostbereik en toont tegelijk de binaire grens.
Wat betekent het getal na de schuine streep?
IPv4 heeft 32 bits. Een CIDR-prefix geeft aan hoeveel bits aan het begin vaststaan als netwerkdeel. De CIDR-specificatie in RFC 4632 definieert het getal na de schuine streep als een decimaal getal van 0 tot en met 32. Een /24 legt 24 bits vast en laat 8 hostbits over; een /26 legt er 26 vast en laat er 6 over.
Die relatie geeft de totale blokgrootte:
total addresses = 2^(32 − prefix length)
Eén bij de prefixlengte optellen halveert het blok; één aftrekken verdubbelt het. Die richting kan verwarrend zijn: een groter getal na de schuine streep betekent een kleiner adresblok, omdat er minder bits kunnen variëren.
| Prefix | Subnetmasker | Totaal aantal adressen | Blokstap in het laatste octet |
|---|---|---|---|
| /24 | 255.255.255.0 | 256 | 256 |
| /25 | 255.255.255.128 | 128 | 128 |
| /26 | 255.255.255.192 | 64 | 64 |
| /27 | 255.255.255.224 | 32 | 32 |
| /28 | 255.255.255.240 | 16 | 16 |
| /29 | 255.255.255.248 | 8 | 8 |
| /30 | 255.255.255.252 | 4 | 4 |
Hoe berekent u een CIDR-bereik met de hand?
Gebruik deze reeks in plaats van te raden op basis van het zichtbare adres:
- Trek de prefixlengte af van 32 om het aantal hostbits te vinden.
- Bereken
2^(host bits)om het totale aantal adressen te vinden. - Zoek het octet waarin de prefix eindigt.
- Gebruik de blokstap in dat octet om het adres naar beneden af te ronden op de netwerkgrens.
- Tel de totale blokgrootte op en trek daarna één af om het broadcastadres te vinden.
- Voor een conventioneel IPv4-subnet behandelt u de adressen tussen deze eindpunten als het gebruikelijke hostbereik.
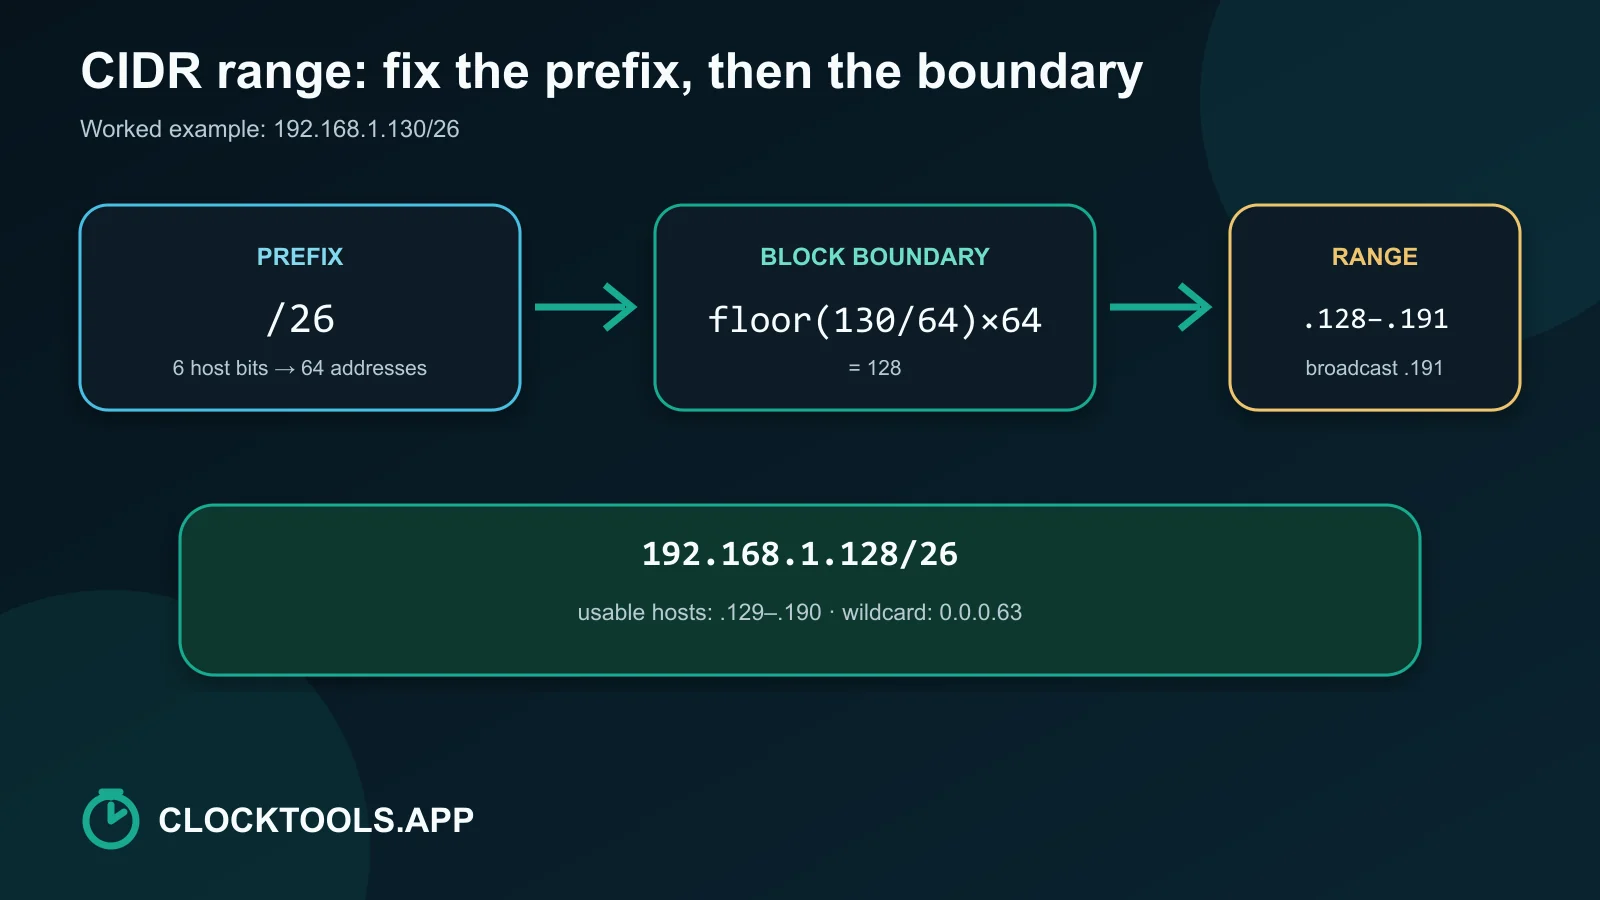
Bij 192.168.1.130/26 blijven zes hostbits over. De blokgrootte is 64, dus de geldige grenzen in het laatste octet zijn 0, 64, 128 en 192. Omdat 130 tussen 128 en 191 ligt, is het netwerkadres .128 en het broadcastadres .191.
In binaire vorm maakt het laatste octet de grens zichtbaar:
Address:  130 = 10000010
/26 mask:       11000000
Network:  128 = 10000000
Broadcast:191 = 10111111
Een bitsgewijze AND van adres en masker zet de hostbits op nul en levert het netwerkadres op. Door die hostbits op één te zetten, vindt u het broadcastadres.
Wat gaf de calculator terug voor 192.168.1.130/26?
Bij een live-test op 2026-09-01 leverde de invoer 192.168.1.130/26 direct deze waarden op:
| Resultaat | Waargenomen waarde |
|---|---|
| CIDR-blok | 192.168.1.128/26 |
| Subnetmasker | 255.255.255.192 |
| Netwerkadres | 192.168.1.128 |
| Broadcastadres | 192.168.1.191 |
| Eerste bruikbare host | 192.168.1.129 |
| Laatste bruikbare host | 192.168.1.190 |
| Totaal aantal adressen | 64 |
| Gebruikelijk aantal bruikbare hosts | 62 |
| Wildcardmasker | 0.0.0.63 |
De tool gaf ook het adres, het masker en het netwerk binair weer. Die tweede representatie is handig als een decimaal antwoord plausibel lijkt, maar de grens van het subnet mogelijk is afgerond op het verkeerde veelvoud.
Welke verkorte berekening werkt binnen één veranderend octet?
Als de prefix in het laatste octet eindigt, bereken dan 256 − mask octet. Bij /26 is het laatste maskeroctet 192, dus de blokstap is 64. Deel het adresoctet door die stap, laat de rest weg en vermenigvuldig terug:
floor(130 / 64) × 64 = 128
De volgende grens is 128 + 64 = 192, dus het huidige blok eindigt bij 191. Deze verkorte berekening werkt ook in een eerder octet bij prefixen zoals /20; de latere octetten beslaan dan hun volledige bereik van 0–255.
Rond niet af op het dichtstbijzijnde veelvoud, maar altijd naar beneden. Een adres van .190 zit nog in het blok .128/26, ook al ligt 192 numeriek dichterbij.
Hoeveel adressen en bruikbare hosts zitten er in een blok?
Het totale aantal adressen volgt altijd de formule met machten van twee. De bekende regel total − 2 voor bruikbare hosts geldt bij gewone IPv4-subnetten: alle hostbits op nul duiden het netwerk aan en alle hostbits op één de gerichte broadcast.
Twee uitzonderingen vragen om een aparte behandeling. Een /32 duidt één IPv4-adres aan. Een /31 kan de twee uiteinden van een point-to-pointverbinding nummeren. RFC 3021 bepaalt dat beide waarden in zo'n 31-bits subnet als hostadressen worden geïnterpreteerd.
Een tweede live ClockTools-test gebruikte 203.0.113.9/31. De calculator gaf het blok 203.0.113.8/31, twee adressen in totaal en twee bruikbare hosts terug. Dat past bij de point-to-pointuitzondering; pas het niet zomaar toe op een gewoon LAN met meerdere aangesloten apparaten.
Kan elk bereik van begin tot einde één CIDR-blok zijn?
Nee. De grootte van één CIDR-blok moet een macht van twee zijn en het blok moet op een bijpassende grens beginnen. Het bereik 192.168.1.128–192.168.1.191 is precies één /26. Het bereik .130–.191 is dat niet, omdat de eerste twee adressen van het correct begrensde blok ontbreken.
Bij een willekeurig begin- en eindadres kunnen meerdere CIDR-blokken nodig zijn. Vergroot het bereik niet alleen om een compacte notatie af te dwingen als het resultaat in een toestemmingslijst, firewallregel of route wordt gebruikt. Onbedoelde adressen toevoegen verandert de betekenis voor beveiliging en routering.
Hoe moet u een subnetplan verifiëren?
Beschouw de berekening als onderdeel van een configuratiebeoordeling:
- Controleer of het CIDR-blok geen ander gerouteerd of via VPN verbonden netwerk overlapt.
- Scheid het totale aantal adressen van de adressen die uw platform daadwerkelijk toestaat voor hosts.
- Controleer of een gateway, DHCP-pool of cloudprovider aanvullende waarden reserveert.
- Controleer de exacte netwerk- en broadcastgrenzen met de subnetcalculator.
- Gebruik Wat is mijn IP-adres? alleen voor het openbare adres dat zichtbaar is voor de browser; er wordt geen privé LAN-subnetplan onthuld.
- Gebruik Route traceren wanneer de echte vraag het pad naar een bestemming is in plaats van de grootte van een adresblok.
- Controleer een openbare dienst met de Website-statuschecker wanneer bereikbaarheid, en niet de rekenkunde van het subnet, het probleem is.
Een veilig resultaat is meer dan een wiskundig correcte prefix. Het is een correct begrensd blok dat bij het beoogde netwerk, de platformregels en het toegangsbeleid past.
Veelgestelde vragen
Wat betekent /24 in CIDR?
Een /24 legt de eerste 24 bits vast als IPv4-netwerkprefix en laat 8 bits variëren. Zo ontstaan in totaal 256 adressen in een correct begrensd blok.
Hoe vind ik het netwerkadres op basis van CIDR?
Pas het subnetmasker toe op het IPv4-adres met een bitsgewijze AND, of rond het veranderende octet naar beneden af op de dichtstbijzijnde geldige blokgrens.
Hoe vind ik het broadcastadres?
Zoek de volgende uitgelijnde netwerkgrens en trek er één af, of stel elke hostbit in het huidige blok in op één.
Waarom heeft een /26 64 adressen?
IPv4 heeft 32 bits. Een /26 laat 6 hostbits over, en 2 tot de macht 6 geeft in totaal 64 bitcombinaties.
Verliest elk IPv4-subnet twee bruikbare adressen?
Nee. Bij gewone subnetten zijn adressen voor netwerk en broadcast gereserveerd; /31-point-to-pointverbindingen en /32-hostroutes zijn uitzonderingen.
Kan één CIDR-blok elk IP-bereik voorstellen?
Nee. De grootte van één CIDR-blok moet een macht van twee zijn en het blok moet op een bijpassende binaire grens beginnen. Willekeurige bereiken kunnen meerdere blokken nodig hebben.
Over de auteur
Vigneshwaran Vijayakumar
Oprichter, ontwikkelaar en uitgever van ClockTools | Digital Marketing Manager | India
Vigneshwaran is een ingenieur met tientallen jaren technische ervaring, waaronder professioneel werk als Digital Marketing Manager in Dubai. Zijn werk verbindt data-analyse, zoekmachineoptimalisatie, conversie-optimalisatie, contentsystemen, visuele productie en toegepaste AI en machine learning. Bij ClockTools zet hij die multidisciplinaire ervaring om in gerichte browserhulpprogramma's en praktische, bronbewuste handleidingen.