IP-Rechner-Tools
Wie berechnet man einen CIDR-Bereich?
Ermitteln Sie aus IPv4-Adresse und Präfix die korrekt ausgerichtete Netzwerkadresse, Broadcast-Adresse und den Hostbereich als Grundlage eines nachvollziehbaren Subnetzplans.
Von Vigneshwaran Vijayakumar, Entwickler und Herausgeber | | Geprüft gemäß der Redaktionsrichtlinie von ClockTools
Inhaltsverzeichnis
Ein CIDR-Bereich ergibt sich aus zwei Angaben: einer IPv4-Adresse und einer Präfixlänge. Das Präfix legt die Netzwerkbits fest; die übrigen 32 − prefix Bits bestimmen die Blockgröße. Für 192.168.1.130/26 enthält der Block 2^(32−26) = 64 Adressen, und .130 liegt innerhalb von 192.168.1.128–192.168.1.191. Der IP-Subnetzrechner von ClockTools bestätigt Netzwerkadresse, Broadcast-Adresse, Wildcard-Maske und nutzbaren Hostbereich und zeigt dabei die binäre Grenze.
Was steuert die Zahl nach dem Schrägstrich?
IPv4 hat 32 Bits. Ein CIDR-Präfix legt fest, wie viele führende Bits zum Netzwerkanteil gehören. Die CIDR-Spezifikation in RFC 4632 definiert den Wert nach dem Schrägstrich als Dezimalzahl von 0 bis 32. Ein /24 legt 24 Bits fest und lässt 8 Hostbits übrig; ein /26 legt 26 fest und lässt 6 übrig.
Diese Beziehung ergibt die Gesamtblockgröße:
total addresses = 2^(32 − prefix length)
Erhöht man die Präfixlänge um eins, halbiert sich der Block. Verringert man sie um eins, verdoppelt er sich. Diese Richtung führt oft zu Verwechslungen: Eine größere Zahl nach dem Schrägstrich bezeichnet einen kleineren Adressblock, weil weniger Bits veränderlich bleiben.
| Präfix | Subnetzmaske | Gesamtadressen | Blockschrittweite im letzten Oktett |
|---|---|---|---|
| /24 | 255.255.255.0 | 256 | 256 |
| /25 | 255.255.255.128 | 128 | 128 |
| /26 | 255.255.255.192 | 64 | 64 |
| /27 | 255.255.255.224 | 32 | 32 |
| /28 | 255.255.255.240 | 16 | 16 |
| /29 | 255.255.255.248 | 8 | 8 |
| /30 | 255.255.255.252 | 4 | 4 |
Wie berechnet man einen CIDR-Bereich manuell?
Verwenden Sie diese Reihenfolge, anstatt anhand der sichtbaren Adresse zu raten:
- Subtrahieren Sie das Präfix von 32, um die Host-Bit-Anzahl zu erhalten.
- Berechnen Sie
2^(host bits), um die Gesamtzahl der Adressen zu erhalten. - Suchen Sie das Oktett, an dem das Präfix endet.
- Runden Sie die Adresse anhand der Blockschrittweite in diesem Oktett auf ihre Netzwerkgrenze ab.
- Addieren Sie die Gesamtblockgröße und subtrahieren Sie dann eins, um die Broadcast-Adresse zu ermitteln.
- Behandeln Sie bei einem herkömmlichen IPv4-Subnetz die Adressen zwischen diesen Endpunkten als den üblichen Hostbereich.
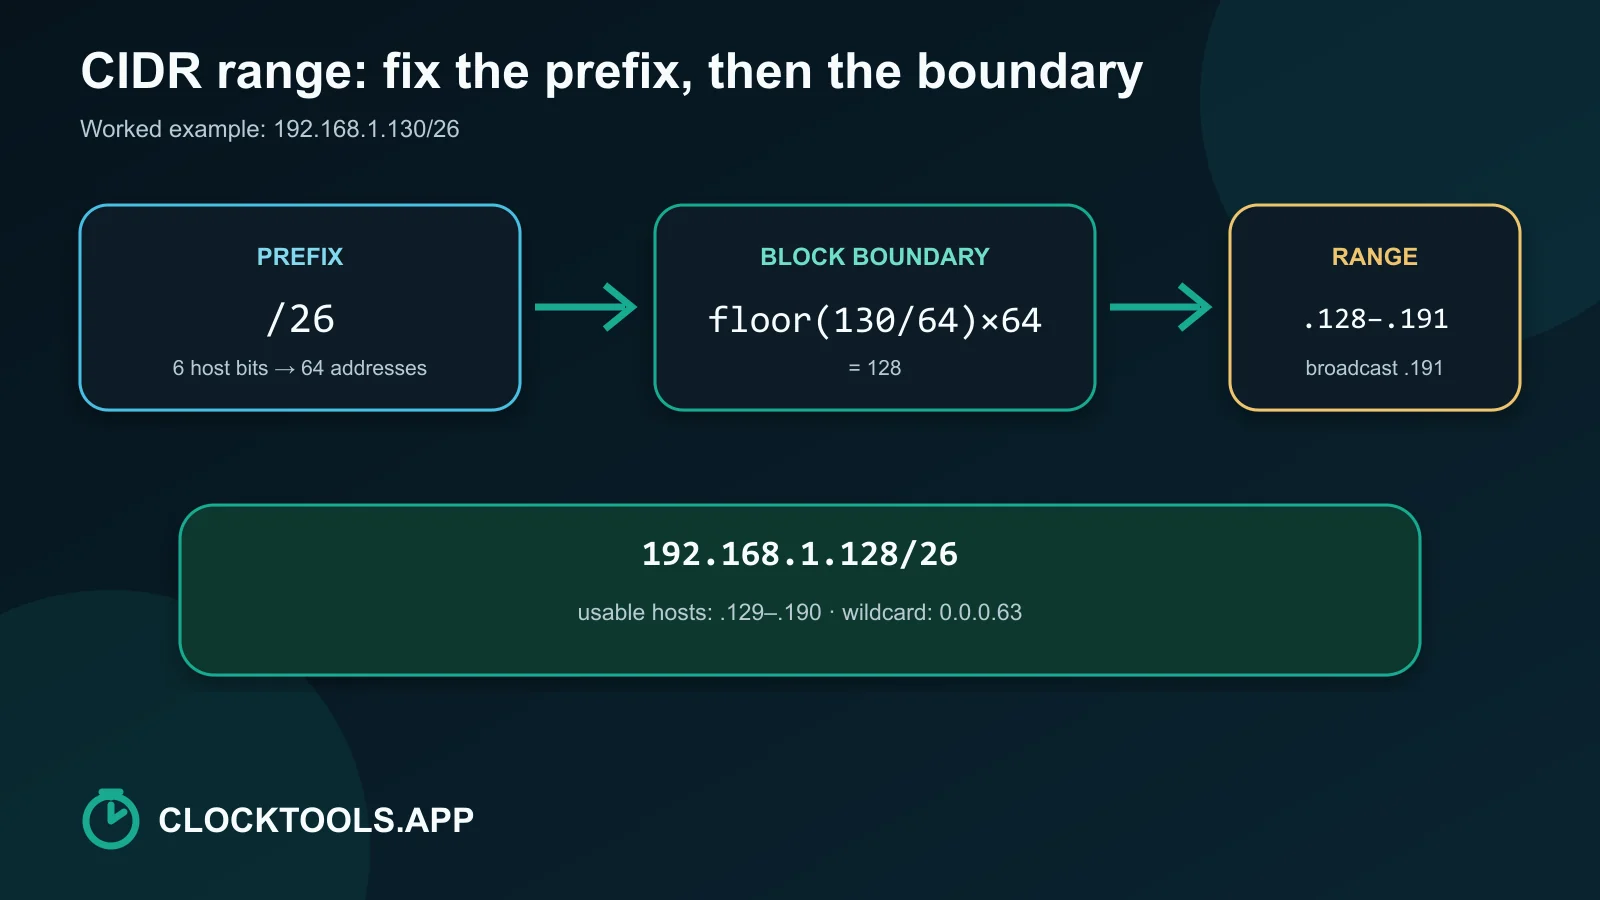
Für 192.168.1.130/26 bleiben sechs Hostbits übrig. Die Blockgröße beträgt 64; gültige Grenzen im letzten Oktett sind daher 0, 64, 128 und 192. Da 130 zwischen 128 und 191 liegt, lautet die Netzwerkadresse .128 und die Broadcast-Adresse .191.
Im Binärformat macht das letzte Oktett die Grenze explizit:
Address:  130 = 10000010
/26 mask:       11000000
Network:  128 = 10000000
Broadcast:191 = 10111111
Das bitweise UND von Adresse und Maske setzt die Hostbits auf null und ergibt so die Netzwerkadresse. Werden diese Hostbits auf eins gesetzt, ergibt sich die Broadcast-Adresse.
Was hat der Rechner für 192.168.1.130/26 zurückgegeben?
Bei einem Live-Test am 2026-09-01 lieferte die Eingabe von 192.168.1.130/26 sofort diese Werte:
| Ergebnis | Beobachteter Wert |
|---|---|
| CIDR-Block | 192.168.1.128/26 |
| Subnetzmaske | 255.255.255.192 |
| Netzwerkadresse | 192.168.1.128 |
| Broadcast-Adresse | 192.168.1.191 |
| Erster nutzbarer Host | 192.168.1.129 |
| Letzter nutzbarer Host | 192.168.1.190 |
| Gesamtadressen | 64 |
| Herkömmlich nutzbare Hosts | 62 |
| Wildcard-Maske | 0.0.0.63 |
Das Tool zeigte auch die Adresse, die Maske und das Netzwerk im Binärformat an. Diese zweite Darstellung ist nützlich, wenn eine dezimale Antwort plausibel erscheint, die Subnetzgrenze jedoch möglicherweise auf das falsche Vielfache gerundet wurde.
Welche Abkürzung funktioniert innerhalb eines veränderlichen Oktetts?
Endet das Präfix im letzten Oktett, berechnen Sie 256 − mask octet. Für /26 lautet das letzte Maskenoktett 192; die Schrittweite beträgt daher 64. Teilen Sie das Adressoktett durch diese Schrittweite, verwerfen Sie den Rest und multiplizieren Sie zurück:
floor(130 / 64) × 64 = 128
Die nächste Grenze liegt bei 128 + 64 = 192; der aktuelle Block endet daher bei 191. Diese Abkürzung funktioniert auch in einem früheren Oktett, etwa bei Präfixen wie /20; die nachfolgenden Oktette umfassen dann den gesamten Bereich 0–255.
Runden Sie nicht auf das nächstgelegene Vielfache, sondern immer ab. Eine Adresse von .190 gehört weiterhin zum Block .128/26, auch wenn 192 zahlenmäßig näher liegt.
Wie viele Adressen und nutzbare Hosts befinden sich in einem Block?
Die Gesamtzahl der Adressen folgt immer der Zweierpotenzformel. Die bekannte Regel total − 2 für nutzbare Hosts gilt für herkömmliche IPv4-Subnetze, bei denen ein Hostanteil aus lauter Nullen das Netzwerk und ein Hostanteil aus lauter Einsen den gerichteten Broadcast bezeichnet.
Zwei Sonderfälle sind getrennt zu betrachten. Ein /32 bezeichnet eine einzelne IPv4-Adresse. Ein /31 kann die beiden Endpunkte einer Punkt-zu-Punkt-Verbindung adressieren. RFC 3021 legt fest, dass beide Werte in einem Punkt-zu-Punkt-Subnetz mit 31-Bit-Präfix als Hostadressen gelten.
Ein zweiter Live-Test mit ClockTools verwendete 203.0.113.9/31. Der Rechner lieferte den Block 203.0.113.8/31, insgesamt zwei Adressen und zwei nutzbare Hosts. Dieses Ergebnis entspricht der Punkt-zu-Punkt-Ausnahme; es darf nicht auf ein gewöhnliches LAN mit mehreren Teilnehmern übertragen werden.
Lässt sich jeder Bereich zwischen einer Start- und Endadresse als ein CIDR-Block darstellen?
Nein. Die Größe eines einzelnen CIDR-Blocks muss eine Zweierpotenz sein, und sein Anfang muss auf einer entsprechend ausgerichteten Grenze liegen. Der Bereich 192.168.1.128–192.168.1.191 entspricht genau einem /26. Für den Bereich .130–.191 gilt das nicht, weil die ersten beiden Adressen des ausgerichteten Blocks fehlen.
Ein beliebiger Anfang und ein beliebiges Ende erfordern möglicherweise mehrere CIDR-Blöcke. Vergrößern Sie den Bereich nicht nur, um eine kompakte Notation zu erzwingen, wenn das Ergebnis in einer Zulassungsliste, einer Firewall-Regel oder einer Route verwendet wird. Durch das Hinzufügen unbeabsichtigter Adressen ändert sich die Sicherheits- und Routing-Bedeutung.
Wie sollten Sie einen Subnetzplan überprüfen?
Behandeln Sie die Berechnung als Teil einer Konfigurationsüberprüfung:
- Stellen Sie sicher, dass der CIDR-Block kein anderes geroutetes oder per VPN verbundenes Netzwerk überlappt.
- Unterscheiden Sie die Gesamtzahl der Adressen von den Adressen, die Ihre Plattform tatsächlich für Hosts zulässt.
- Prüfen Sie, ob ein Gateway, DHCP-Pool oder Cloud-Anbieter zusätzliche Werte reserviert.
- Überprüfen Sie die genauen Netzwerk- und Broadcast-Grenzen mit dem Subnetzrechner.
- Nutzen Sie Was ist meine IP? nur für die öffentliche Adresse, die der Browser sieht; das Tool zeigt keinen privaten LAN-Subnetzplan.
- Nutzen Sie Traceroute wenn es um den Pfad zu einem Ziel statt um die Größe eines Adressblocks geht.
- Überprüfen Sie einen öffentlichen Dienst mit dem Website-Statusprüfer wenn die Erreichbarkeit und nicht die Subnetzarithmetik das Problem ist.
Das sichere Ergebnis ist nicht nur ein mathematisch korrektes Präfix. Es handelt sich um einen korrekt ausgerichteten Block, der dem beabsichtigten Netzwerk, den Plattformregeln und der Zugriffsrichtlinie entspricht.
Häufig gestellte Fragen
Was bedeutet /24 in CIDR?
Ein /24 legt die ersten 24 Bits als IPv4-Netzwerkpräfix fest und lässt 8 Bits variieren. Dadurch werden insgesamt 256 Adressen in einem ausgerichteten Block erstellt.
Wie ermittle ich die Netzwerkadresse aus CIDR?
Verknüpfen Sie IPv4-Adresse und Subnetzmaske mit einem bitweisen UND oder runden Sie das veränderliche Oktett auf die nächstkleinere gültige Blockgrenze ab.
Wie finde ich die Broadcast-Adresse?
Suchen Sie die nächste ausgerichtete Netzwerkgrenze und subtrahieren Sie eins oder setzen Sie jedes Hostbit im aktuellen Block auf eins.
Warum hat ein /26 64 Adressen?
IPv4 hat 32 Bits. Ein /26 lässt 6 Hostbits übrig; 2 hoch 6 ergibt insgesamt 64 Bitkombinationen.
Verliert jedes IPv4-Subnetz zwei nutzbare Adressen?
Nein. Die herkömmliche Netzwerk- und Broadcast-Reservierung gilt für normale Subnetze, während /31 Punkt-zu-Punkt-Verbindungen und /32 Host-Routen Sonderfälle sind.
Kann ein CIDR-Block einen beliebigen IP-Bereich darstellen?
Nein. Die Größe eines einzelnen CIDR-Blocks muss eine Zweierpotenz sein, und sein Anfang muss auf einer passenden binären Grenze liegen. Für beliebige Bereiche können mehrere Blöcke nötig sein.
Über den Autor
Vigneshwaran Vijayakumar
Gründer, Entwickler und Herausgeber von ClockTools | Digital Marketing Manager | Indien
Vigneshwaran ist Ingenieur mit jahrzehntelanger technischer Erfahrung, unter anderem als Digital Marketing Manager in Dubai. Seine Arbeit verbindet Datenanalyse, Suchmaschinenoptimierung, Conversion-Rate-Optimierung, Content-Systeme, visuelle Produktion sowie angewandte KI und maschinelles Lernen. Bei ClockTools nutzt er diese fachübergreifende Erfahrung für spezialisierte Browser-Tools und praxisnahe Leitfäden, die ihre Quellen berücksichtigen.