Ein wachsendes Büronetz
Für 60 Geräte einschließlich Gateway schlägt die Hostdimensionierung /26 mit 62 herkömmlichen Hostadressen vor. Die Reserve ist klein: Berücksichtigen Sie Drucker, Telefone, Zugangspunkte und feste Reservierungen.
Unser IP-Subnetzrechner macht aus einer Adresse einen nachvollziehbaren Netzwerkplan. Beginnen Sie mit IPv4 oder IPv6 und prüfen Sie den Bereich. Dimensionierung und Aufteilung stehen bereit, sobald Sie sie benötigen; technische Einzelheiten müssen nicht die erste Berechnung überladen.
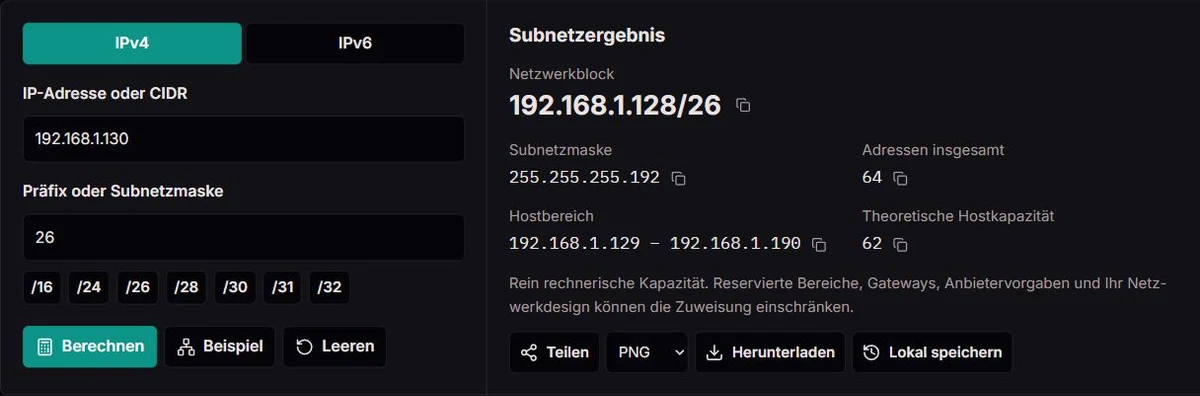
Wählen Sie IPv4 oder IPv6. Geben Sie etwa 192.168.1.130/26 ein oder tragen Sie Adresse und Präfix getrennt ein. Bei IPv4 können Sie auch eine zusammenhängende dezimale Subnetzmaske verwenden. Klicken Sie anschließend auf Berechnen.
Lesen Sie Netzwerkblock, Adressanzahl und Endpunkte. Ein /31-Punkt-zu-Punkt-Netz, eine /32-Hostroute und ein IPv6-Präfix haben unterschiedliche Bedeutungen. Unser Ergebnis erklärt diese Unterschiede, statt Broadcast-Adressen zu erfinden.
Nutzen Sie die Planungsfunktionen zur Dimensionierung oder Aufteilung. Kopieren Sie einzelne Werte, laden Sie einen PNG-, CSV- oder Textbericht herunter oder speichern Sie bis zu fünf Berechnungen lokal. Freigabelinks öffnen die gewählte Adresse mit ihrem Präfix.
Für 60 Geräte einschließlich Gateway schlägt die Hostdimensionierung /26 mit 62 herkömmlichen Hostadressen vor. Die Reserve ist klein: Berücksichtigen Sie Drucker, Telefone, Zugangspunkte und feste Reservierungen.
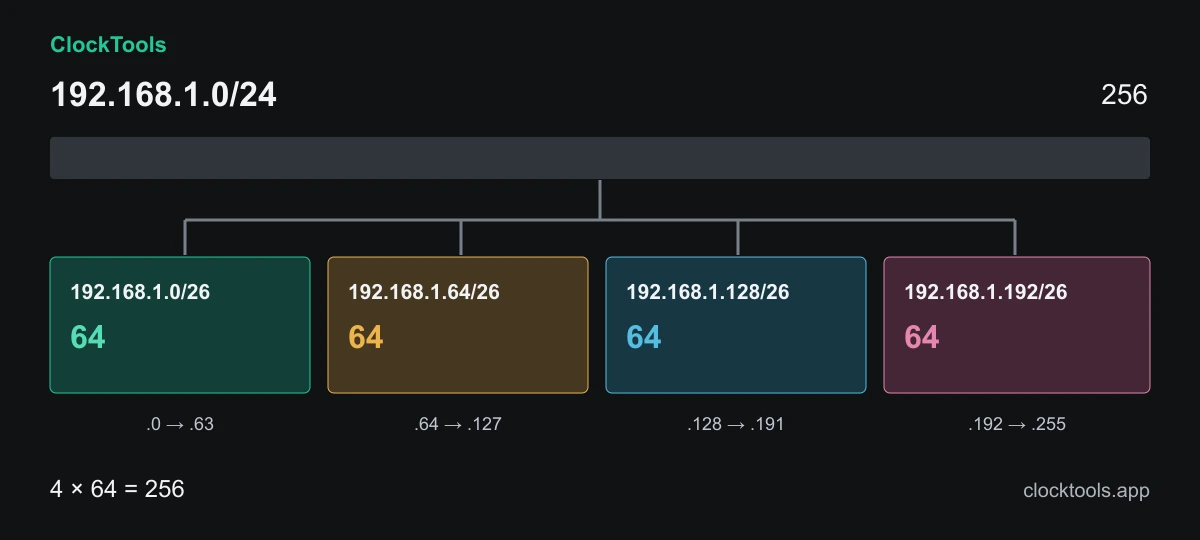
Teilen Sie 192.168.1.0/24 in vier /26-Netze. Getrennte Adressbereiche allein bieten noch keine Sicherheitsisolation. Routing und Firewallregeln müssen zum gewünschten Zugriff passen.
Vergleichen Sie /24, /25 und /26 in der Binäransicht und im Diagramm. Jedes zusätzliche Präfixbit halbiert den Adressraum. Prüfen Sie Ihre Überlegung, statt Tabellen auswendig lernen zu müssen.
Vergleichen Sie geplante Netze mit vorhandenen Standorten, bevor Sie einen Tunnel einrichten. Der Bericht erleichtert die Übergabe; der Rechner erkennt aber keine entfernten Netze und prüft keine freien Adressen.
IPv4 zeigt dezimale Masken, Wildcard-Masken und herkömmliche Hostgrenzen. IPv6 zeigt das vollständige Adressintervall und die exakte Anzahl, ohne ein IPv4-typisches Netzwerk-Broadcast-Paar abzuziehen.
Eine positive Geräteanzahl liefert das kleinste passende normale IPv4-Subnetz. Rechnen Sie Infrastruktur und Wachstum mit ein. /31 wird nicht automatisch vorgeschlagen, da es geeigneten Punkt-zu-Punkt-Verbindungen vorbehalten ist.
Ein längeres Präfix teilt das aktuelle Netz in gleich große Blöcke. Die ersten 64 werden angezeigt und exportiert, die Gesamtanzahl bleibt sichtbar. So führen große IPv6-Aufteilungen nicht zu einer überlasteten Seite.
Für Angaben wie 60, 28, 12 weist VLSM den größten Bedarf zuerst zu und richtet jede Zuweisung korrekt aus. Zu große Pläne werden abgelehnt. Der Rest ist nicht zwingend ein einzelner CIDR-Block.
In den Details finden Sie Netzwerkbits, Masken, Wildcard-Werte und historische Klassen. Die Einordnung betrifft nur die eingegebene IP. Ein großer Block kann mehrere Sonderbereiche umfassen.
Kopieren Sie einen Wert oder exportieren Sie PNG, CSV oder TXT. Planungs-CSVs enthalten die angezeigten Zeilen. Speichern Sie bewusst bis zu fünf Einstellungen im Browser. Links und Berichte enthalten die gewählten Adressen; prüfen Sie diese vor der Weitergabe.
Eine IPv4-Adresse hat 32 Bits, meist als vier dezimale Oktette dargestellt. Das Präfix bestimmt die führenden Netzwerkbits. Die übrigen Bits kennzeichnen Positionen im Netz. Eine gültige CIDR-Maske besteht aus Einsen gefolgt von Nullen; 255.0.255.0 bildet keine zusammenhängende Grenze.
192.168.1.130/26 gehört zu 192.168.1.128/26: 64 Adressen bis .191. Im gewöhnlichen IPv4-Mehrzugriffsnetz bezeichnet .128 das Netz und .191 den gerichteten Broadcast. Der Hostbereich reicht von .129 bis .190. Das Gateway belegt eine dieser Hostadressen, keine zusätzliche Adresse.
Eine Schnittstellenadresse ist deshalb nicht dasselbe wie die durch eine Route beschriebene Netzwerkadresse. Unser Ergebnis behält Ihre eingegebene Adresse bei und zeigt daneben den normalisierten Block. Ein anderes Präfix kann dessen Grenze verändern, ohne die Schnittstellenadresse zu ändern.
Frühe IPv4-Zuteilungen unterschieden große Klassen. Klasse A, B und C boten sehr verschiedene Kapazitäten; eine Organisation konnte deutlich zu viel Adressraum erhalten oder mit einem zu kleinen Block auskommen müssen. Die Klassen erklären ältere Unterlagen, dimensionieren aber kein modernes Subnetz.
Der CIDR-Plan zur Zuteilung und Aggregation beschreibt die flexiblere Alternative: Die Präfixlänge wird mit der Adresse angegeben, statt aus dem ersten Oktett abgeleitet. Passende zusammenhängende Netze lassen sich durch eine aggregierte Route darstellen. Das verbindet sparsame Zuteilung mit überschaubaren Routingtabellen.
Im Büronetz hilft das Präfix, Kapazität, Segmentierung und Wachstum abzustimmen. Ein kleinerer Bereich reduziert nicht von selbst Datenverkehr und schafft keine Zugriffsregeln. Er muss zur VLAN-, Routing- und Firewallplanung passen. Die alte Klasse bleibt bei uns als Lernhilfe in den Details.
Die Regel „Gesamtzahl minus zwei“ gilt für gewöhnliche IPv4-Subnetze, nicht für jedes Präfix. Der /31-Standard für Punkt-zu-Punkt-Verbindungen erlaubt zwei Endpunktadressen ohne gerichteten Broadcast. Beide Geräte müssen die Konfiguration unterstützen. /32 beschreibt eine einzelne Adresse, häufig als Hostroute.
Private Adressen sind eine eigene Frage, keine Vorgabe zur Subnetzgröße. Carrier-Grade-NAT, Loopback, Link-Local, Dokumentations-, Benchmark- und Multicast-Bereiche erfüllen andere Aufgaben. Das IANA-Verzeichnis besonderer Adressbereiche hilft, formal gültige, aber nicht für gewöhnliches öffentliches Routing bestimmte Adressen einzuordnen.
Die Typangabe betrifft die gewählte Adresse. Sie ist weder Scan noch Zuteilungsprüfung und verspricht keine Erreichbarkeit des gesamten Netzes. /0 umfasst den kompletten Adressraum einschließlich reservierter Bereiche. Die rechnerische Anzahl bedeutet nicht, dass alle Adressen Geräten zugewiesen werden dürfen.
IPv6 verwendet 128-Bit-Adressen; ein /64 enthält 2⁶⁴ Adressen. Gewöhnliche Gleitkommazahlen können dabei exakte Stellen verlieren. Unser Ergebnis zeigt die vollständige Ganzzahl und beide Intervallgrenzen, ohne alle enthaltenen Adressen aufzulisten.
Stirb IPv6-Adressarchitektur kennt keinen Broadcast. Multicast übernimmt entsprechende Aufgaben. Adressrollen und Reservierungen unterscheiden sich von IPv4; das Abziehen zweier Endpunkte ergibt keine allgemein gültige Gerätekapazität. Viele normale IPv6-LANs verwenden /64 und sollten nicht allein wegen weniger Geräte verkleinert werden.
Präfixberechnungen helfen bei delegierten Blöcken und deren Aufteilung. Der Betrieb hängt außerdem von Router Advertisements, Schnittstellenadressen, Anbietervorgaben und dem Netzwerkdesign ab. Zonenkennungen wie %eth0 beschreiben einen lokalen Schnittstellenkontext und werden nicht als teilbare Subnetzadresse akzeptiert.
Zählen Sie Geräte, Infrastruktur, Reservierungen und absehbares Wachstum. 60 gewöhnliche IPv4-Hosts passen in /26 mit 62 Hostadressen. Sind 60 Arbeitsplätze plus Gateway und mehrere Drucker gemeint, kann ein größeres Netz sinnvoll sein. Die Dimensionierung prüft Kapazität, ersetzt aber keine Planung.
Für 60, 28 und 12 Hosts in 192.168.1.0/24 entstehen 192.168.1.0/26, 192.168.1.64/27 und 192.168.1.96/28. Der größte Block kommt zuerst, weil sich seine Ausrichtung später schwieriger unterbringen lässt. Die übrigen 144 Adressen sind freier Raum, nicht automatisch ein einzelnes Subnetz.
Dokumentieren Sie Zweck, VLAN, Gateway, DHCP-Pool, Ausnahmen und Routingregeln zusammen mit dem CIDR-Block. Vermeiden Sie überschneidende Bereiche bei Standort-VPNs. Vor produktiven Änderungen sind laufende Konfiguration und Belegung separat zu prüfen; der Rechner kennt nur Ihre Eingaben.
Wir berechnen Netzgrenze, Endpunkte und exakte Adressanzahl aus IP-Version und Präfix. Die IPv4-Hostkapazität folgt normalen Mehrzugriffsregeln mit ausdrücklich gekennzeichneten /31- und /32-Ausnahmen. IPv6 liefert Adressintervalle statt einer erfundenen Geräteanzahl. Die Planung prüft Ausrichtung und Kapazität des übergeordneten Netzes.
Ergebnisse sind rechnerische Planungshilfen, keine Live-Messungen. Sie prüfen weder Adressinhaber noch freie DHCP-Leases, Routing, Firewallisolation oder Anbieterreservierungen. Große Blöcke können mehrere Adresskategorien umfassen. Gleich große Vorschauen und Exporte sind auf 64 Zeilen begrenzt; VLSM verarbeitet bis zu 32 Anforderungen.
Melden Sie IP-Version, eine unkritische Beispieladresse, Präfix oder Maske, Hostbedarf und erwarteten Wert. Browserangabe und Screenshot können helfen. Senden Sie keine vertraulichen Netzwerkpläne oder internen Adressen. Wir prüfen Berechnung und Erklärung gemeinsam.
Berechnungsfehler meldenJa. IPv6 berechnet Präfixe von /0 bis /128, das Adressintervall und die exakte Anzahl. Es gibt keinen IPv4-artigen Broadcast und keine allgemeine Regel „minus zwei“.
Ja, bei IPv4. Geben Sie eine zusammenhängende dezimale Maske wie 255.255.255.0 im Präfixfeld ein. Ungültige Masken werden abgelehnt, nicht geändert.
Ein /24 umfasst 256 IPv4-Adressen und normalerweise 254 herkömmliche Hostadressen. Gateway und reservierte Geräte verwenden denselben Pool. Anbietervorgaben können die Zahl einschränken.
Bei einer unterstützten Punkt-zu-Punkt-Verbindung stehen die zwei Adressen für die beiden Endpunkte. Die obere Adresse wird daher nicht als gerichteter Broadcast bezeichnet.
VLSM teilt einen IPv4-Block in verschieden große Subnetze. Unser Planer bearbeitet den größten Hostbedarf zuerst, richtet die Blöcke aus und erkennt Platzmangel.
Nicht unbedingt. Die Einordnung prüft keine Verbindung, Route oder Eigentümerschaft. Gültige Adressen können reserviert, nicht zugeteilt, gefiltert oder unerreichbar sein.
Lokal werden bis zu fünf Adress-Präfix-Einstellungen gespeichert. Ein Freigabelink enthält IP, Präfix und Version. Auch Berichte enthalten die Berechnung; teilen Sie nur beabsichtigte Angaben.
Nein. Er unterstützt Planung und Dokumentation. Router-, DHCP-, VLAN- und Firewalländerungen müssen in den jeweiligen Verwaltungswerkzeugen durchgeführt und geprüft werden.