Онлайн-сканер портов

Проверьте нужные порты и узнайте, что действительно подтверждает результат.

Проверяйте только публичные системы, которые принадлежат вам или которые разрешено тестировать.

Как проверить порт и не потерять контекст?

Начните с конкретного вопроса о своём сервере, выберите небольшой список и сохраните подтверждения вместе с результатом. Проверка идёт из внешней сети, а не с вашего устройства.

Шаг 1

Выберите узел и нужные порты

Пример, а не текущий результат

clocktools.app

80 · 443

Введите домен либо публичный IPv4- или IPv6-адрес. Набор Веб-сайт включает 80 и 443. Путь и номер порта в URL не определяют список проверки: используйте поле TCP-порты.

Шаг 2

Запустите целевую проверку

Пример, а не текущий результат

TCP · 443

Нажмите Проверить порты или Enter. Проверку можно отменить. Мы выбираем один публичный адрес DNS и проверяем до 12 портов. После отмены или сброса запоздалый ответ не заменит экран.

Шаг 3

Изучите и сохраните подтверждения

Пример, а не текущий результат

443 · Получен HTTP-ответ

HTTP 200

Подробные подтверждения

Сначала прочитайте наблюдение, затем длительность. В подробностях указаны метод и адрес. Скопируйте отчёт или скачайте PNG, CSV, JSON либо текст. Ссылка на настройки не запускает новую проверку автоматически.

Наш сканер портов в деталях

Здесь показан настоящий интерфейс ClockTools: от выбора портов до завершённой проверки. Это сохранённые снимки проверки нашего сайта, а не результаты для вашего узла и не прогноз следующей проверки.

Интерфейс сканера портов ClockTools с публичным узлом, набором портов и выбором отдельных TCP-портов
Узел и порты выбираются отдельно. Выделенные кнопки показывают выбранные порты. Выбор готового набора сам по себе не запускает проверку.
Результаты сканера портов ClockTools для clocktools.app с наблюдениями и кнопками отчёта
Завершённая проверка clocktools.app, сохранённая для этого руководства. Рассматривайте наблюдение вместе со временем проверки. Ваш результат может отличаться; снимок не обновляется в реальном времени.

Практические ситуации

После переноса сайта

Проверьте 80 и 443 своего домена после смены хостинга или DNS. HTTP-ответ может прийти от прокси, включая 403 и 502. Наш инструмент проверки доступности сайта оценивает страницу; само соединение не гарантирует её работу.

Перед предоставлением удалённого доступа

Если SSH должен быть доступен извне, проверьте 22 на своём сервере. Явный отказ отличается от истечения времени. Проверьте адрес прослушивания и список разрешённых источников, не ослабляя защиту ради зелёного результата.

Проверка публичного доступа к базе

Проверяйте только используемые порты базы. Соединение на 3306, 5432 или 6379 — повод пересмотреть доступ, а не автоматический диагноз уязвимости. Частные сети не входят в область проверки.

Полезное обращение в поддержку

Укажите узел, порты, время и подтверждения. Сравните проверки одного узла и IP после разрешённого изменения. Другая наблюдаемая ситуация даёт подсказку, но не доказывает причинную связь.

Как один адрес обслуживает множество приложений?

Порт — не пронумерованное отверстие в компьютере. Он помогает системе различать соединения. Сервер может предоставлять несколько служб на одном IP-адресе: операционная система направляет входящее соединение нужному приложению. У клиента тоже есть собственная конечная точка. Вместе эти две точки позволяют отличить соединение от других обменов, происходящих одновременно.

Спецификация TCP RFC 793, опубликованная в сентябре 1981 года, уже описывала связь между портами, сокетами и процессами. Распространённые службы могли использовать известные конечные точки, а другие соединения — находить их динамически. Это часть устройства TCP, а не изобретение современной Всемирной паутины. Поэтому порт назначения и временный порт на стороне клиента выполняют разные задачи, хотя оба отображаются обычными числами.

Общие соглашения сделали номера понятными для разных компьютеров и программ. RFC 6335, опубликованный в августе 2011 года, описал порядок регистрации имён служб и номеров портов. Реестр согласует назначения, но не исследует ваш сервер. Если наш сканер подписывает порт 22 как SSH, это привычная справочная ассоциация. Она не определяет реально запущенную программу и не подтверждает безопасность доступа к ней.

В августе 2022 года основную спецификацию TCP объединили в RFC 9293. Её принципы важны и для служб за обратными прокси или балансировщиками нагрузки. Соединение может достигнуть входной точки, когда приложение за ней недоступно. Мы хотим помочь вам сформулировать следующий полезный вопрос, а не принять доступность конечной точки за полную проверку работоспособности или безопасности.

  1. 1981

    У соединения две конечные точки

    RFC 793 объясняет, как порты и сокеты различают обмен между приложениями. Один узел может поддерживать несколько TCP-соединений одновременно.

  2. 2011

    Общий реестр, а не заключение

    RFC 6335 задаёт порядок регистрации и три диапазона портов. Назначенное имя службы не подтверждает состав программ или их безопасность.

  3. 2022

    Спецификация TCP объединена

    RFC 9293 заменяет RFC 793. Установление соединения по-прежнему не равнозначно проверке приложения или оценке безопасности.

Один порт — три полезных вопроса

Представьте, что вы администрируете сервер, на котором SSH должен принимать разрешённые подключения к TCP-порту 22. Ниже — вымышленный пример диагностики, а не измерения ClockTools и не рекомендация открывать частную службу для всех.

  1. Шаг 1 · TCP 22

    Слушает ли служба нужный адрес?

    Соединение отклонено

    Явный отказ означает, что попытка была отклонена. На управляемой вами системе проверьте, работает ли служба и слушает ли нужный адрес. Правило доступа тоже может отклонить соединение. Сам результат не определяет, какую именно настройку необходимо проверить.

  2. Шаг 2 · TCP 22

    Доступна ли служба из этой сети?

    Время ожидания истекло

    Последующее истечение времени не обязательно означает улучшение и не доказывает блокировку межсетевым экраном. Проверьте публичный адрес, маршрутизацию и предусмотренные правила доступа. Сравните результат из разрешённой сети и отметьте изменение проверенного IP. Меняйте по одной существенной настройке за раз.

  3. Шаг 3 · TCP 22

    Работает ли приложение как задумано?

    TCP-соединение установлено

    Установленная TCP-связь говорит меньше, чем успешный вход по SSH. Проверяйте подлинность сервера, аутентификацию и права обычными средствами администрирования. Не включайте учётные данные в общий отчёт. Публичная доступность не всегда является желаемым результатом.

Полезное сравнение до и после сохраняет вместе узел, проверенный адрес, порт, время и описание изменений. Наша функция сравнения выделяет изменившиеся наблюдения, но не устанавливает их причину. Если IP или сеть проверки различаются, это разные точки наблюдения, а не контролируемый эксперимент.

Порты и соединения: что важно знать

Почему номер порта рассказывает лишь часть истории?

IP обозначает сетевой узел, а TCP-порт — место, куда должно прийти соединение. Нужны слушающий сервис, рабочий маршрут и разрешение на доступ. Типичный сервис — лишь привычное назначение номера, а не найденная программа. Даже 443 может использоваться не для веба.

Реестр сервисов IANA даёт общие названия. «TCP-соединение на 22 принято» — наблюдение; конкретная версия SSH не определена. Наш сканер не входит в систему, не читает баннеры сервисов и не ищет возможности эксплуатации уязвимостей.

Как порты стали общим соглашением в интернете?

Сеть должна различать несколько обменов данными по одному адресу. RFC 6335 описывает системные порты 0–1023, пользовательские порты 1024–49151 и динамические или частные порты 49152–65535. Здесь разрешены цели 1–65535, но не порт 0.

Диапазоны касаются распределения, а не безопасности. Высокий порт не становится автоматически частным. Временные локальные порты браузера также отличаются от целевых портов в форме. Записывайте транспорт: TCP 53 и UDP 53 требуют разных проверок. Мы проверяем только TCP.

Что действительно подтверждает установленное TCP-соединение?

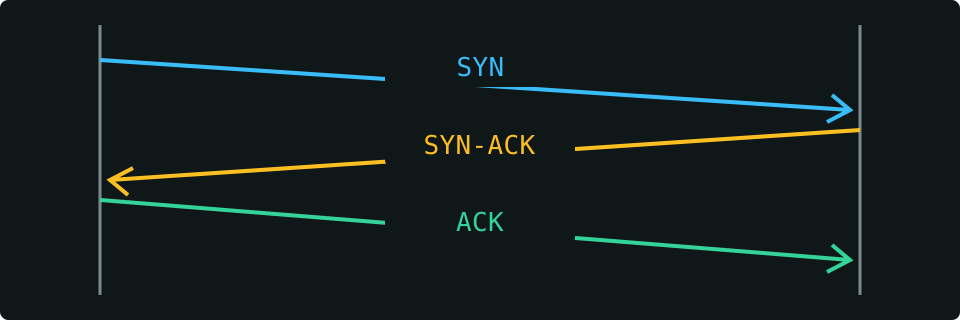
Спецификация TCP описывает обмен SYN, SYN-ACK и ACK. Соединение — первый шаг, а не полноценная проверка приложения. Могут оставаться проблемы с сертификатом, требование входа или внутренний сбой. Мы закрываем тестовое соединение без использования приложения.

HTTP-ответ означает, что веб-узел ответил. 404 тоже ответ; 403 может отражать правило доступа, а 502 — проблему шлюза. Эти коды не проверяют порт сервера-источника. Длительность попытки — не ping и не измерение домашнего интернет-соединения.

Инициатор соединенияПринимающий узел
Схема TCP-соединения: запрос, подтверждение получения и ответное подтверждение между двумя узлами
Упрощённое установление TCP-соединения. Три сообщения открывают соединение, но не доказывают исправность приложения.

Почему внешняя проверка отличается от локальной?

Работающее локально приложение может слушать только loopback, не иметь перенаправления на роутере или ограничивать источники доступа. NAT и операторский NAT осложняют входящие подключения. Посмотрите видимый адрес через Какой у меня IP? и разберите свою сеть с помощью калькулятора IP-подсетей.

Домен может возвращать несколько IPv4- и IPv6-адресов. Для TCP мы выбираем один проверенный публичный адрес, а не все серверы. Прокси может ответить, не раскрывая источник. Руководство Nmap по состояниям портов также трактует результаты как наблюдения конкретной проверки. Истечение времени допускает несколько причин; сохраняйте время разрешённых сравнений.

Как правильно трактовать проверку

Наш сканер проверяет публичность узла и ограниченный список десятичных TCP-портов. Он выбирает безопасный DNS-адрес и различает соединение, явный отказ, истечение времени, невозможность проверки и HTTP-ответ. Названия сервисов — подсказки, а не определение программ.

Сообщите о спорном результате через страницу контактов: публичный узел, порты, время, наблюдение и подтверждения. Добавьте ожидаемую конфигурацию и разрешённое сравнение, но не пароли или сведения о частной сети. Мы рассматриваем воспроизводимые ошибки классификации и отображения, не превращая меняющиеся условия в постоянные факты.

Вопросы о сканере портов

Открытый порт означает, что сервер уязвим?

Нет. Уточните, нужен ли публичный доступ, затем проверьте аутентификацию, обновления и правила доступа в рамках обычной процедуры безопасности. Этот сканер не определяет версии и не тестирует эксплуатацию уязвимостей.

Можно проверить перенаправление портов?

Можно проверить публичный адрес и целевой порт своей системы. Сервис, перенаправление и межсетевой экран должны разрешать соединение. Истечение времени не указывает, какой уровень отказал; частные адреса не проверяются.

Почему порт 25 недоступен?

Этот сервис не тестирует порт 25. Мы показываем ограничение, а не называем SMTP-порт закрытым. 587, 993 и 995 могут быть нужны почтовым клиентам, но не заменяют проверку доставки SMTP на 25.

Проверяется ли UDP, DNS или каждый IP домена?

Нет. Мы проверяем TCP-порты на одном выбранном публичном адресе DNS. TCP 53 — не проверка DNS по UDP. Соединение не гарантирует правильные ответы DNS, доставку почты или работу всех серверов домена.

Почему написано не подтверждено, а не закрыто?

Ограничение проверки или неоднозначный сбой не доказывают отказ. Мы различаем явный отказ, истечение времени и HTTP-ответ. Не подтверждено означает, что фактическое состояние TCP неизвестно.

Что содержат история и ссылка на настройки?

До пяти завершённых наблюдений сохраняются локально в браузере, если хранилище доступно. Очистка удаляет этот список. Ссылка содержит узел и порты, но не запускает проверку; отчёты содержат наблюдение и ограничения.