Schritt 1
Öffentliche Seite wählen
Beispiel, kein Live-Ergebnis
https://clocktools.app/Prüfe nur erlaubte Ziele. Die Abfrageparameter der ursprünglichen URL werden entfernt; übermittle keine Geheimnisse.
Öffentliche WordPress-Hinweise, REST-Erkennung sowie sichtbare Theme- und Plugin-Dateien prüfen, ohne Gewissheit über das Backend vorzutäuschen.
Öffentliche WordPress-Hinweise, REST-Erkennung sowie sichtbare Theme- und Plugin-Dateien prüfen, ohne Gewissheit über das Backend vorzutäuschen.
https://clocktools.app/Prüfe nur erlaubte Ziele. Die Abfrageparameter der ursprünglichen URL werden entfernt; übermittle keine Geheimnisse.
wp/v2 · wp-contentPrüfe REST-Namensräume, Generatorangaben und Dateipfade gemeinsam. Ein fehlgeschlagener Abruf ist kein negativer Nachweis.
JSONExportiere den datierten Bericht für eine Migration oder Übergabe. Sichtbare Namen sind kein vollständiges Inventar.
Prüfe vor einem Migrationsangebot die Startseite und eine typische öffentliche Inhaltsseite getrennt. Notiere Ziel-URL, REST-Belege, Theme-Pfade und Plugin-Slugs. Bitte anschließend um die tatsächliche Verwaltungsübersicht und Angaben zur Auslieferung. Öffentliche Befunde helfen bei Fragen zu Formularen und Inhalten, bestimmen aber weder Aufwand noch sämtliche serverseitigen Abhängigkeiten.
Nach einem Theme- oder Pluginwechsel kann die öffentliche Seite alte Dateien referenzieren. Exportiere einen datierten Bericht und vergleiche ihn mit aktueller Konfiguration und Cacheverhalten. Öffne dieselbe Seite anonym, bevor du etwas löschst. Veraltete Generator- oder Stylesheetangaben beschreiben die gelieferte Antwort und sind kein Anlass, WordPress neu zu installieren.
Bewahre für eine Supportübergabe JSON auf, nicht nur die Punktzahl. Antwortdetails, fehlgeschlagene Abfragen und Beispieldateipfade erklären dem nächsten Betreuer die Belege. Entferne vertrauliche URLs aus Tickets. Ein geteilter Link bereitet eine weitere Prüfung vor, überträgt aber weder deine Anmeldung noch automatisch das frühere Ergebnis.
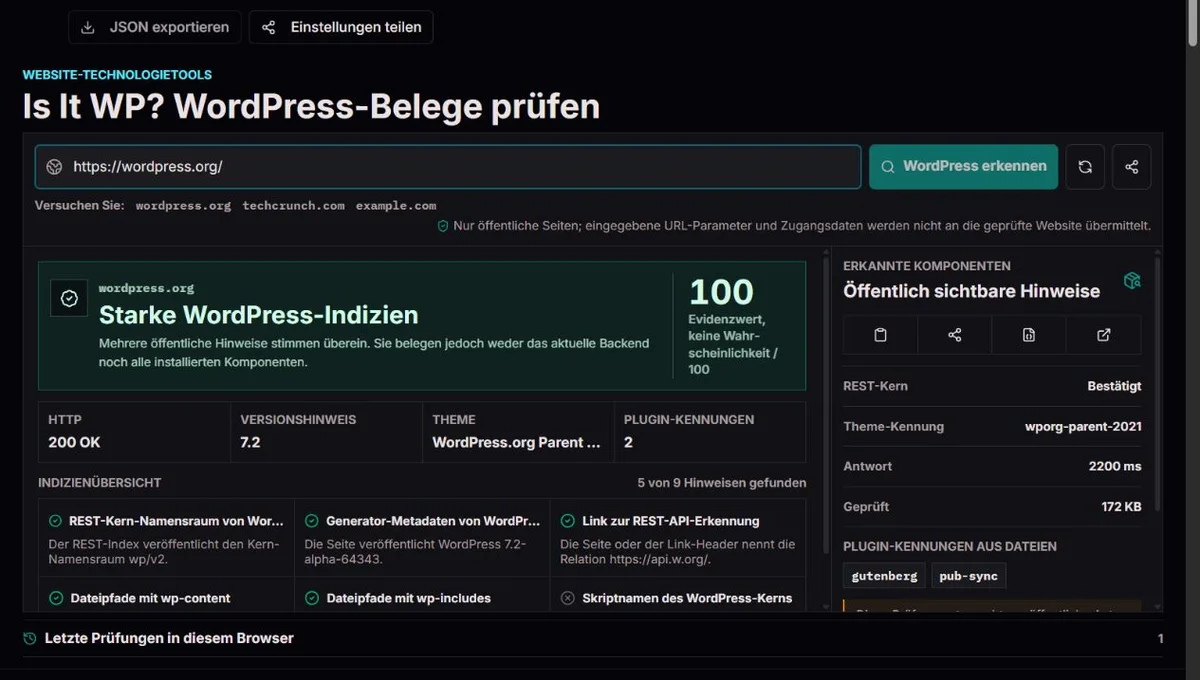
WordPress dokumentiert die Relation https://api.w.org/ in HTML oder im HTTP-Link-Header. Damit lässt sich der API-Einstieg auch bei einer Installation unter einem Unterpfad finden. Der Prüfer sucht dort nach Kern-Namensräumen.
wp/v2 ist ein aussagekräftiger Hinweis. Ein fehlgeschlagener API-Abruf beweist aber keine Abwesenheit: Firewalls, Zugriffsschutz und Headless-Systeme können ihn verbergen. Der Wert ist eine gewichtete, auf 100 begrenzte Summe, keine statistische Wahrscheinlichkeit. WordPress-Anleitung zur REST-Erkennung.
Ein Theme-Pfad verrät möglicherweise den Kurznamen; der öffentliche style.css-Kopf kann Name, Version oder Eltern-Theme nennen. Diese Angaben können bearbeitet oder veraltet sein. Child- und Eltern-Theme sind nicht dasselbe.
Plugin-Pfade zeigen nur erkannte Verweise der geprüften Antwort. Serverseitige Plugins, Bündel und umbenannte Ordner können unsichtbar bleiben. Eine Versionsangabe belegt weder Sicherheitszustand noch Lizenz oder Vollständigkeit der Installation. WordPress-Dokumentation zu Stylesheets.
HTML nennt WordPress als Generator und enthält wp-content-Bilder; die API liefert 404. Export, Cache und geschützte API sind mögliche Erklärungen. Frage den Betreiber, wie die Seite erzeugt und ausgeliefert wird, statt ein aktives WordPress-Backend als erwiesen zu behandeln.
Jedes Signal ist gefunden, nicht gefunden oder nicht verfügbar. Nicht gefunden bedeutet, dass die untersuchte Antwort dieses erkennbare Merkmal nicht enthielt. Nicht verfügbar bedeutet, dass Anfrage oder Antwort unbrauchbar waren. Liefert eine Firewall eine Fehlerseite, sagt deren fehlender Theme-Pfad wenig über die eigentliche Besucherseite aus. Die kompakte Ansicht zeigt die ersten sechs Signalzeilen und wichtige Komponentenfelder. Exportiere JSON für die vollständige Signalliste und zurückgegebene Theme-Metadaten, auch wenn diese nicht in der Kurzansicht stehen.
Die Gewichte sind offen: REST-Kern 45, WordPress-Generator 35, API-Erkennung 25, Content- und Includes-Pfade jeweils 20, erkennbare Kernskripte 15, Cookiepräfixe 12, Publishing-Erkennung 10 und Pingback 8. Die Summe ist auf 100 begrenzt. Zehn Verweise auf ein Plugin ergeben nicht zehn unabhängige Plattformsignale; Dateiverweise und Signalgewicht beantworten unterschiedliche Fragen.
Auch die Lesbarkeit der Hauptseite bestimmt das Urteil. Fehlerhafte, abgeschnittene oder nicht als HTML gelieferte Seiten bleiben trotz einzelner Belege uneindeutig. Bei nutzbarem HTML führen REST-Kern plus weiteres Signal oder mindestens drei Signale mit zusammen 55 Punkten zu starken Belegen. Ab 30 kann andernfalls wahrscheinlich gelten; kleinere positive Werte bleiben uneindeutig. Das sind Implementierungsregeln, keine Wahrscheinlichkeiten oder Backendnachweise.
| Beobachtete Merkmale | Punkte | Einordnung |
|---|---|---|
Nur wp-content | 20 | Uneindeutig: ein Pfad ist begrenzte Evidenz. |
| Nur Generator | 35 | Bei nutzbarem HTML wahrscheinlich, kein Backendbeweis. |
wp/v2 und API-Erkennung | 70 | Bei nutzbarem HTML starke öffentliche Belege. |
| Mehrere Merkmale auf HTTP-403-Seite | Je nach Merkmalen | Uneindeutig: beabsichtigte Seite nicht vollständig geprüft. |
| Keine Merkmale in nutzbarem HTML | 0 | Keine öffentlichen Signale, nicht null Prozent Wahrscheinlichkeit. |
Der Checker bevorzugt eine veröffentlichte Erkennungs-URL aus Link-Header oder HTML. Andernfalls leitet er einen üblichen wp-json/-Kandidaten aus Content-Pfaden oder dem Seitenursprung ab. Er durchsucht nicht alle Verzeichnisse. Eine unter /news/ betriebene Publikation kann sich deshalb anders verhalten als eine von einem anderen System gelieferte Startseite ohne brauchbare API-Verknüpfung.
Die REST-Erkennungsdokumentation definiert die Relation https://api.w.org/. Für den Checker zählt zusätzlich, ob ihr Ziel erkennbare Kernnamensräume oder Routen liefert. API-Verweis und nutzbarer API-Index sind getrennte Belege; ein Link bestätigt nicht, dass das Ziel während der Prüfung funktionierte.
Eigene Namensräume sind nützlich, aber kein automatisches Pluginverzeichnis. Routen können aus einem Theme oder individuellem Code stammen. Ältere Publishing-Hinweise wie RSD, Windows-Live-Writer-Markup und X-Pingback erhalten geringere Gewichte. ClockTools liest Verweise, sendet aber keine Publishing-Anfragen und testet keine Zugangsdaten. Eine deaktivierte Schnittstelle kann die Belege verändern, ohne das CMS zu verändern.
Ein Verweis unter /wp-content/themes/atelier/ zeigt einen öffentlichen Verzeichnis-Slug. Die meisten Dateiverweise bestimmen den stärksten Theme-Kandidaten; bei Gleichstand entscheidet die alphabetische Reihenfolge. Das ist keine ausgelesene Aktivierungswahl. ClockTools kann die übliche style.css und deren Headerfelder lesen. Fehlt ein Name, bleibt der Slug ein Slug statt eines erfundenen Produktnamens.
Zwei Theme-Verzeichnisse sind zunächst eine Frage, kein Konfliktbeweis. Beim Child-Theme-Modell verweist Template auf das Elternverzeichnis. Frage im Beispiel mit atelier-child und atelier, wo Anpassungen liegen und welche Dateien vom Eltern-Theme kommen. Auch Cache oder unabhängig geladene Dateien können einen zweiten Slug erklären. Bestätige den Aufbau vor Updates in der Verwaltung.
Verweise unter /wp-content/plugins/ und /wp-content/mu-plugins/ werden nach Slug und Anzahl gruppiert. Die Dokumentation zu Must-use-Plugins erläutert deren besonderes Laden, doch öffentliche Pfade zeigen nicht den gesamten Bestand. Eine Kontaktseite kann Formulardateien laden, die auf der Startseite fehlen. Prüfe sie bei einer Migration separat und gleiche die Ergebnisse mit aktivem und Must-use-Bestand ab.
Rein serverseitige Plugins, Bündeldateien, eigene Pfade und CDN-Umschreibungen können unsichtbar bleiben. Alte Cacheverweise können wiederum entfernte Komponenten zeigen. Eine Theme-Version betrifft dieses Theme; beliebige ?ver=-Dateiparameter sind keine verlässliche WordPress-Kernversion. Der Versionshinweis wird nur aus ausdrücklich identifizierenden Generatorangaben gelesen. Ein leeres Feld kann daher richtig sein.
Theme Name ist der veröffentlichte Anzeigename, Author und Theme URI sind angegebene Urheberinformationen. Text Domain benennt einen Übersetzungsbereich, keinen Website-Host. Diese Angaben helfen, vorgesehene Dokumentation zu finden, bleiben aber bearbeitbarer Text. Sie bestätigen weder Inhaberschaft noch Lizenzberechtigung oder ein verfügbares Update für die tatsächlich ausgelieferten Dateien.
Eine klassische Website liefert WordPress-HTML direkt, ein Cache eine frühere Kopie. Ein statischer Export kann Markup und Dateipfade bewahren, ohne für jeden Besucher WordPress auszuführen. Ein Headless-Frontend kann Inhalte aus einem getrennten oder privaten WordPress-Dienst beziehen, ohne bekannte Pfade zu veröffentlichen. Der Checker beobachtet Auslieferung, nicht sämtliche Systeme der Inhaltserstellung.
Das erklärt überraschende Ergebnisse in beide Richtungen. Eine hohe Punktzahl kann die öffentlichen Exportmerkmale korrekt beschreiben, während die Behauptung eines laufenden Backends falsch wäre. Keine Signale auf einem Headless-Frontend können ebenfalls korrekt sein, obwohl die Redaktion WordPress nutzt. Frage nach Autorenoberfläche, Build und öffentlichem Auslieferungssystem; diese Antworten helfen einem Projekt mehr als ein Streit über die Erkennungsbezeichnung.
Im festen Exportbeispiel sind Generator und wp-content sichtbar, aber kein brauchbarer REST-Kern. Zusammen sind das 55 Punkte; zwei Merkmale erfüllen jedoch nicht die Regel für mindestens drei starke Belege. Bei nutzbarem HTML kann wahrscheinlich angezeigt werden, bei blockierter oder abgeschnittener Hauptseite bleibt es uneindeutig. Kopierte Publishing-Merkmale können weitere Punkte hinzufügen, ohne ein laufendes Backend zu beweisen.
Beginne mit Eingabe und endgültiger URL. Eine Weiterleitung kann zu anderem Host, Sprachseite oder Schutzseite führen. Prüfe Status und gelesene Datenmenge vor Komponentennamen. Bei abgeschnittenem HTML fehlen möglicherweise spätere Hinweise; eine daraus gewonnene Liste ist nicht vollständig. Vergleiche die tatsächliche öffentliche Antwort mit der erwarteten Seite.
Die Prüfung ist anonym und begrenzt: öffentliche Seite, ein REST-Kandidat und gegebenenfalls ein Theme-Stylesheet. JavaScript wird nicht ausgeführt. Die ursprüngliche Query wird entfernt; eine queryabhängige Seite kann deshalb von deiner Browseransicht abweichen. Verwende als Ersatz keine signierten Vorschau- oder Anmeldelinks. Prüfe normale öffentliche Pfade hier und angemeldete Seiten lokal.
Bewahre bei gesperrter API oder Anfragelimit den Nicht-verfügbar-Hinweis, versuche es später und prüfe gegebenenfalls eigene Zugriffsregeln. Deaktiviere Schutz nicht für eine höhere Punktzahl. Kontrolliere veröffentlichte Versionen und Updates im angemeldeten System; ein Schwachstellenabgleich findet hier nicht statt. Eine Korrekturmeldung braucht sichere URL, Zeit, erwartetes Merkmal und öffentliche Antwort, nicht nur eine beanstandete Zahl.
Der Checker liest begrenztes anonymes HTML, einen REST-Kandidaten und ein verfügbares Theme-Stylesheet mit geprüften öffentlichen Zielen und begrenzten Weiterleitungen. Anmeldung wird nicht weitergegeben, JavaScript nicht ausgeführt. Gefundene, nicht gefundene und nicht verfügbare Belege bleiben getrennt. Komponentenangaben beschreiben sichtbare Verweise; Verlauf und JSON sind keine angemeldeten Bestandsprüfungen.
Starke Hinweise sind keine Gewissheit. Inhalte können kopiert, zwischengespeichert oder absichtlich irreführend sein. Fehlende Hinweise schließen ein verborgenes WordPress-Backend nicht aus. Dies ist weder Schwachstellenscan noch Plugin-Inventar oder angemeldete Administrationsprüfung.
Melde ein reproduzierbares Problem über die Kontaktseite mit Seiten-URL, unbedenklicher Eingabe, Prüfzeit, erwartetem Ergebnis und Quellenbeleg. Füge nach Möglichkeit die öffentliche Antwort bei, aber keine Kontodaten oder geheimen Links. Eine geänderte Quelle ist nicht automatisch ein Rechenfehler. Vergleiche zunächst denselben Namen, dieselbe Seite und denselben Prüfzeitpunkt.
Nein. Sie summiert feste Gewichte mit einer Obergrenze und berücksichtigt für das Urteil zusätzlich die Nutzbarkeit des HTML. Lies Belege und Antwortzustand. Null kann zu einem Headless-Frontend passen, hohe Werte zu kopierten Dateien. Beides ist keine gemessene Wahrscheinlichkeit.
Die beabsichtigte Seite kann gesperrt, abgeschnitten, nicht als HTML oder als Fehler geliefert worden sein. Einzelne Hinweise machen fehlende Belege dann nicht aussagekräftig. Bewahre den Bericht auf, prüfe Ziel-URL und Status und verwende einen normalen öffentlichen Pfad statt ein Ja oder Nein zu erzwingen.
Ja. Generatorangaben, Dateipfade und Erkennungsmarkierungen können Export oder Cache überleben. Genau diese Hinweise beschreibt das Ergebnis. Frage den Betreiber nach Erstellung und Auslieferung, um Export und laufende Anwendung zu unterscheiden; eine private Build-Pipeline ist hier nicht sichtbar.
Nein. Die Auswahl beruht auf öffentlichen Dateiverweisen, nicht Verwaltungseinstellungen. Child-Theme, Eltern-Theme, Cache oder Zusatzdateien können mehrere Slugs erzeugen. Lies Stylesheetangaben und bestätige den aktiven Aufbau, bevor du ein ähnlich benanntes Theme installierst, aktualisierst oder kaufst.
Nein. Gruppiert werden erkennbare Dateiverweise der geprüften Seite. Formulare können erst auf einer Kontaktseite sichtbar werden; serverseitige Plugins möglicherweise nie. REST-Namensräume bleiben API-Belege und werden nicht automatisch zu Pluginbehauptungen umgedeutet.
Solche Werte können Plugin, Theme oder Cache-Build betreffen. Daraus wird keine Kernversion geraten. Eine ausdrückliche Generatorangabe kann einen Versionshinweis liefern. Fehlt sie, prüfe im angemeldeten System, statt eine beliebige Dateinummer einzusetzen.
Nein. Der Kandidat kann eingeschränkt, nicht verfügbar oder für einen individuellen Aufbau falsch sein. API-Verweis und brauchbarer Kernnamensraum sind getrennte Ergebnisse. Prüfe zusätzlich die Seitenbelege und bei eigener Website den vorgesehenen API-Pfad und Zugriffsschutz.
Nein. Anmeldungen, Benutzerlisten, Exploits und Schwachstellendatenbanken werden nicht getestet. Sichtbare Namen helfen bei der Prüfung öffentlicher Angaben, nicht bei der Gesamtbewertung. Dafür sind angemeldeter Bestand und ein autorisierter Sicherheitsprozess nötig.
Cookies und Autorisierung werden nicht weitergeleitet, JavaScript nicht ausgeführt und die ursprüngliche Query entfernt. Dein Browser kann personalisierte Inhalte, einen anderen Cacheeintrag oder eine authentifizierte API-Antwort erhalten. Vergleiche denselben öffentlichen Pfad anonym und halte Ziel-URL und Zeit fest.