Schritt 1
Darstellung wählen
Format und Größe an die Anwendung anpassen. Feste Präfixe liefern keine Zufälligkeit.
Eine zufällige Zeichenfolge ist kein Zugangsschlüssel eines fremden Anbieters.
Eine zufällige Zeichenfolge ist kein Zugangsschlüssel eines fremden Anbieters.
Format und Größe an die Anwendung anpassen. Feste Präfixe liefern keine Zufälligkeit.
Werte nur an vertrauenswürdige Ziele kopieren. Löschen oder Ändern der Einstellungen verwirft ausstehende Ergebnisse.
Geheimnis sicher speichern und Anzeige leeren. Aktive Schlüssel in der empfangenden Anwendung widerrufen.
256-Bit-Hexwert nutzen, wenn der eigene Prüfer dieses Format erwartet. Beide Seiten sicher konfigurieren.
Base64URL und separate öffentliche ID für die Suche verwenden. Die ID ist keine Authentifizierung.
Zehn Testtoken erzeugen, keine produktiven Geheimnisse in Testdateien übernehmen. JSON erhält genaue Werte.
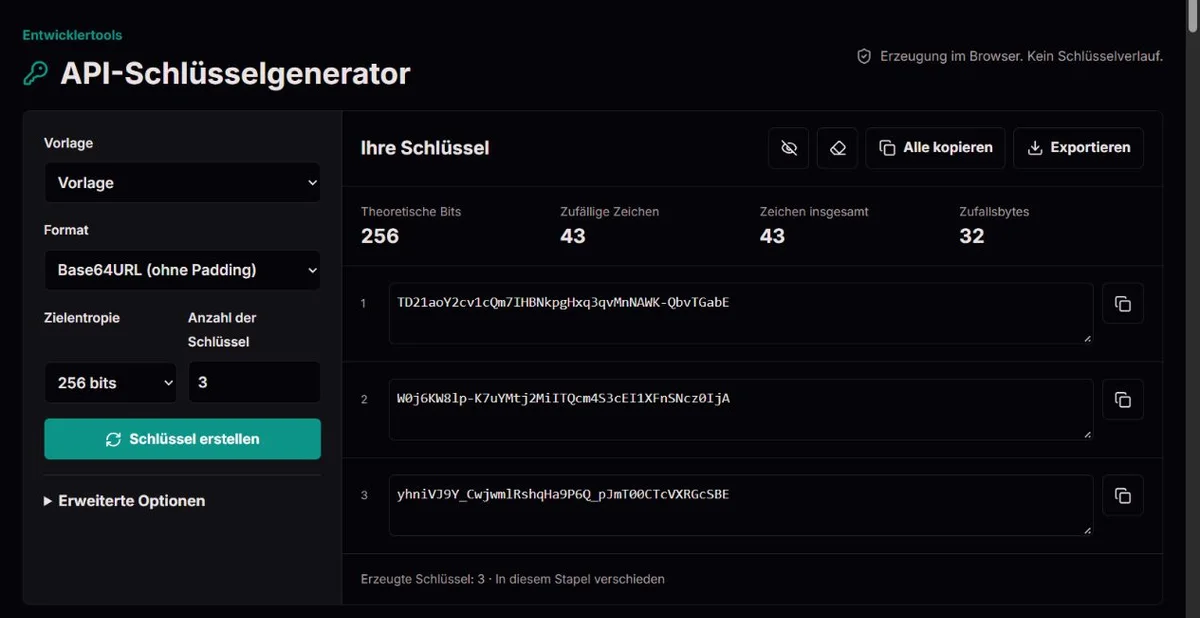
Die optionale öffentliche ID ist ein separater zufälliger 96-Bit-Hexwert. Sie findet einen Datensatz, ist aber weder UUID noch zusätzliche Stärke des geheimen Schlüssels.
UUIDs enthalten Versions- und Variantenfelder; manche Versionen enthalten Zeitdaten. Auch eine zufällige UUID erfüllt nicht automatisch ein Authentifizierungsprotokoll.
Kennung, Berechtigung und Geheimnis getrennt verwalten. Eindeutigkeit serverseitig prüfen und ein offengelegtes Geheimnis austauschen. Die UUID-Norm behandelt diese Sicherheitsunterscheidung. UUID-Sicherheit in RFC 9562.
32 × 8 = 256Budget an Zufallsbytes64 HEX / 43 Base64URLGleichwertige KodierungenN × log₂(A)Berechnung für Zeichenalphabete32 Zufallsbytes ergeben nominell 256 Bits, dargestellt als 64 Hexzeichen oder 43 Base64URL-Zeichen ohne Padding. Die längere Darstellung ist nicht stärker.
Bei A gleich wahrscheinlichen Zeichen tragen N unabhängige Auswahlen theoretisch N × log₂(A) Bits bei. Rejection Sampling verhindert Modulo-Verzerrung, beweist aber nicht die Güte der Zufallsquelle.
Der Browser muss crypto.getRandomValues bereitstellen; Math.random ist kein Ersatz. Eine ansprechende Verteilung zertifiziert weder Browser noch Seite. NIST beschreibt Generatorentwürfe, keine Zulassung dieses Werkzeugs. NIST SP 800-90A Rev. 1.
Kryptografische Browserzufälligkeit ist erforderlich. Zeichenalphabete verwenden Rejection Sampling. Duplikate werden nur im aktuellen Stapel geprüft. Löschen und Seitenwechsel verwerfen ausstehende Erzeugung; es gibt keinen Teilstapel.
Keine Anbieterzugänge oder Berechtigungen werden erteilt. Schlüssel gelangen nicht in Einstellungslinks oder gespeicherte Präferenzen. Zwischenablage und Klartextdateien liegen außerhalb der Kontrolle der Seite.
Format, Größe und erfundenes Beispiel melden, nie einen echten Schlüssel. Bestätigte Fehler können einen Austausch bereits registrierter Schlüssel erfordern.
Nein. Sie dient nur zum Auffinden des Datensatzes.
Ja. Ergebnisse löschen oder die Seite verlassen verhindert die Veröffentlichung veralteter Ergebnisse.
Nein. Die Quellen erklären Konzepte, zertifizieren aber keine Geräte oder Websites.
Die einfache Aufgabe bleibt einfach: Format wählen, erzeugen, kopieren. Für besondere Integrationen stehen Byte-Kodierungen, Zeichensätze, Anwendungskennzeichnungen, öffentliche Schlüssel-IDs und Stapel mit bis zu 1.000 Werten bereit.
Anmeldung und Installation sind nicht nötig. Die folgenden Hinweise helfen bei der bewussten Auswahl, denn ein länger aussehender Text ist nicht automatisch stärker.
Base64URL vermeidet Plus und Schrägstrich aus normalem Base64 und lässt Padding weg. Hexadezimal ist gut lesbar und weit verbreitet, braucht für dieselben Bytes aber mehr Zeichen.
Base32 verwendet hier A–Z und 2–7 ohne Padding. Normales Base64 behält sein standardmäßiges Padding.
Prüfen Sie stets die Anforderungen der empfangenden Anwendung. Kodierung ist keine Verschlüsselung.
Angenommen, Ihre Anwendung akzeptiert höchstens 48 Zeichen einschließlich eines dev_-Präfixes. Bei 256 Bits liefert Base64URL 43 zufällige Zeichen; mit dem vier Zeichen langen Präfix sind es insgesamt 47. Hex liefert 64 zufällige Zeichen und käme auf 68, was nicht passt. Ein Suffix verbraucht denselben Spielraum. Die im Tool angezeigten Werte für Zufallslänge und Gesamtlänge beantworten unterschiedliche Fragen: Der erste beschreibt den zufälligen Teil des geheimen Werts; der zweite zeigt, wie viel Platz die empfangende Anwendung für den vollständigen Wert benötigt. RFC 4648 erklärt, warum Darstellungen derselben Bytes unterschiedlich lang sind. Prüfen Sie neben der Grenze auch den erlaubten Zeichensatz der empfangenden Anwendung, bevor Sie das kürzere Format wählen.
Wählen Sie Buchstaben, Ziffern, einen festgelegten Symbolsatz oder einen eigenen druckbaren ASCII-Zeichensatz. Doppelte Zeichen werden entfernt, damit sie keine höhere Wahrscheinlichkeit erhalten.
Der Ähnlichkeitsfilter entfernt 0, O, 1, I, l und |. Bei einem Bit-Ziel berechnen wir die nötige Länge; eine genaue Zeichenzahl erfüllt dagegen feste Feldgrenzen.
Kleinere Zeichensätze brauchen mehr Zeichen für dieselbe theoretische Entropie.
Bei einem eigenen Zeichensatz bedeutet druckbar hier ASCII ohne Leerzeichen: Akzentbuchstaben, Emoji, Tabulatoren und Leerzeichen werden abgelehnt. Nach dem Entfernen doppelter und gegebenenfalls ähnlicher Zeichen müssen mindestens zwei verschiedene Auswahlmöglichkeiten übrig bleiben. Wird der Zeichensatz ungültig, ändern Sie ihn bewusst, statt zu erwarten, dass das Tool einen anderen einsetzt. Für Präfixe und Suffixe gelten andere Regeln: Beide dürfen bis zu 32 ASCII-Buchstaben, Ziffern oder die Symbole _ . : - enthalten. Ein Text, der als Zeichensatz akzeptiert wird, ist nicht zwangsläufig als Kennzeichnung zulässig.
Die genaue Zeichenzahl gilt für Zeichensätze, nicht für Byte-Kodierungen. Eine feste Feldgrenze legt nicht automatisch die Entropie des Werts fest. 32 gleichverteilt gewählte hexadezimale Zeichen haben zum Beispiel 128 theoretische Bits, 32 unabhängig gezogene Zeichen aus einem Zeichensatz mit 64 verschiedenen Zeichen ergeben dagegen 192 Bits. Ist das Feld für die von der Anwendung geforderte Größe zu kurz, kürzen Sie keinen bereits erzeugten Wert und zählen Sie seine Kennzeichnung nicht als zufällige Zeichen. Wählen Sie eine passende Darstellung und prüfen Sie die daraus berechnete Stärke vor der Erzeugung; wenn keine erlaubte Kombination passt, muss die Anwendungsanforderung geklärt werden.
API-Token beginnt mit 256-Bit-Base64URL. Webhook-Geheimnis nutzt 256-Bit-Hex für ein eigenes Prüfsystem mit gemeinsamem Geheimnis.
Anwendungsgeheimnis verwendet 512-Bit-Base64URL; Entwicklungsstapel bereitet zehn 256-Bit-Tokens vor. Das sind Einstellungsvorlagen, keine allgemeingültigen Standards oder von Anbietern ausgestellten Schlüssel.
Präfixe und Suffixe kennzeichnen Anwendung oder Umgebung. Ein live_-Zusatz aktiviert jedoch keinen Schlüssel und verleiht keine Rechte.
Kopieren Sie einzelne Geheimnisse oder den ganzen Stapel. Optionale Paare enthalten eine separate öffentliche 96-Bit-Zufalls-ID zum Auffinden eines Zugangsdaten-Datensatzes.
Halten Sie das Geheimnis privat und verwenden Sie die ID nicht zur Authentifizierung. JSON erhält Werte exakt.
TXT unterstützt Zeilen, Kommas oder Leerzeichen. CSV maskiert Zellen und entschärft führende Formelzeichen, gegebenenfalls mit einem Apostroph. .env prüft Variablennamen und lehnt ungeeignete Anführungszeichen ab.
Es ist für Node dotenv gedacht, nicht als Shellskript. Downloads sind Klartextgeheimnisse, keine verschlüsselten Sicherungen.
Das Verbergen der Ergebnisse ist sinnvoll, wenn andere Personen den Bildschirm sehen können; die 24 Maskierungspunkte sind aber nur eine Anzeigeregel, nicht die Länge des geheimen Werts. Beim Kopieren und Exportieren werden weiterhin die echten Werte verwendet. Änderungen an den Erzeugungseinstellungen leeren den angezeigten Stapel, auch ein Formatwechsel: Es wird eine neue Erzeugung vorbereitet, nicht der bisherige geheime Wert in eine andere Kodierung umgewandelt. Übertragen Sie einen benötigten Stapel sicher, bevor Sie diese Einstellungen ändern. Im Exportdialog ändern Dateiformat oder TXT-Trennzeichen nur die Formatierung desselben Stapels.
Es werden nur 20 Ergebnisse pro Seite angezeigt, aber Alle kopieren und Export verwenden den gesamten Stapel. Wenn ID-Paare aktiviert sind, kopiert eine einzelne Kopieren-Schaltfläche nur den geheimen Wert. JSON ohne Paare ist ein Array aus Zeichenketten; mit Paaren ist es ein Array aus Objekten mit den Feldern key_id und api_key. Prüfen Sie, ob Ihr Importprogramm diese Struktur erwartet, statt die öffentliche ID als zweiten geheimen Wert zu behandeln oder anzunehmen, die erste sichtbare Seite sei der gesamte Download. Achten Sie beim Anlegen der Zugangsdaten darauf, dass die gewählte ID mit dem zugehörigen geheimen Wert verknüpft bleibt.
Verwenden Sie JSON, wenn ein Programm den geheimen Wert unverändert erhalten muss. CSV ist für die Ansicht in Tabellenprogrammen vorbereitet: Ein Wert, der mit einem als Formelbeginn interpretierten Zeichen anfängt, etwa -example, kann einen vorangestellten Apostroph erhalten. Ein allgemeiner CSV-Parser liest dann möglicherweise einen anderen wörtlichen Wert. Das Beispiel ist erfunden und kein verwendbarer Schlüssel. Entfernen Sie Apostrophe nicht pauschal aus jedem importierten Schlüssel; ein Apostroph kann auch eine echte Ausgabe des Zeichensatzes sein. OWASPs Hinweise zu CSV Injection erklären sowohl die Formelinterpretation als auch die Grenzen solcher Escape-Verfahren in Tabellenprogrammen. Das erneute Speichern einer CSV-Datei in einem Tabellenprogramm bietet keine allgemeine Sicherheitsgarantie und ist für einen geheimen Wert aus der Produktion ein unnötiger Verarbeitungsschritt.
Für .env ist ein Name wie APP_TOKEN gültig; 1TOKEN oder APP-TOKEN nicht. Das Tool begrenzt den Namen auf 64 Zeichen und lehnt Werte mit doppeltem Anführungszeichen oder Backslash ab, statt zu erraten, wie ein anderer Loader sie interpretiert. Node.js dokumentiert seine eigene dotenv-Syntax; für andere Programme muss die Kompatibilität gesondert geprüft werden. Wenn der Export einen Wert aus einem eigenen Zeichensatz ablehnt, verwenden Sie JSON oder eine für diese Anwendung kontrollierte Übertragung. Das Umbenennen einer heruntergeladenen Datei entfernt die ungeeigneten Zeichen nicht, und eine .env-Datei mit geheimen Werten muss weiterhin geschützt gespeichert werden.
Für Byte-Formate erzeugen wir ceil(Zielbits / 8) Zufallsbytes und geben Bytes × 8 nominelle Zufallsbits an. Bei N unabhängigen, gleichverteilten Zeichen aus A verschiedenen Zeichen beträgt die theoretische Entropie N × log₂(A).
Ein Bit-Ziel braucht daher ceil(Zielbits / log₂(A)) Zeichen. 256 Bits mit ausschließlich Ziffern erfordern beispielsweise 78 Ziffern, nicht 32.
Präfixe, Suffixe und eine öffentliche ID zählen nicht zur Entropie des Geheimnisses. Diese Rechnung beschreibt das Verfahren, ist aber keine Messung oder Zertifizierung der Browser-Zufallsquelle.
32 bytes × 8 = 256 bits
| Kodierung | Zeichen aus 32 Bytes |
|---|---|
| Hex | 64 |
| Base64URL | 43 |
| Base64 | 44 |
| Base32 | 52 |
Diese Längen enthalten keine Präfixe oder Suffixe. Die Kodierung ändert die Darstellung, nicht die zugrunde liegende Zufälligkeit.
Der Generator verwendet crypto.getRandomValues und verlangt einen sicheren Browserkontext. Math.random, Zeitstempel, Tastaturaktivität oder vorhersehbare Seeds werden nie als Ersatz genutzt.
Byte-Kodierungen stellen die Daten verlustfrei dar. Für Zeichensätze verwenden wir Rejection Sampling: Werte im ungleich verteilten Restbereich werden vor der Zuordnung verworfen.
So entsteht nicht die Verzerrung, die eine reine Modulo-Zuordnung verursachen kann, wenn die Zeichensatzgröße kein Teiler von 256 ist. Jeder Stapel wird auf wiederholte Geheimnisse und IDs geprüft.
Begrenzte Wiederholungsversuche enden nötigenfalls mit einem Fehler statt einem Teilergebnis.
Erzeugung und Exportvorbereitung erfolgen lokal. ClockTools sendet erzeugte Werte nicht an Server und schreibt sie weder in URLs noch in Analysen oder dauerhaften Speicher.
Die Seite startet auch beim Wechsel von einem anderen Tool in einem neuen Dokument ohne unsere Analyse- und Sitzungsaufzeichnungsprogramme. Gespeicherte und geteilte Einstellungen enthalten keine Freitextfelder oder Schlüssel.
Normale Seitenaufrufe erreichen weiterhin den Hostinganbieter. Kopieren überträgt das Geheimnis in die Zwischenablage; Downloads schreiben Klartextdateien.
Erweiterungen, synchronisierte Zwischenablagen, Schadsoftware oder mitlesende Personen bleiben Risiken. Löschen entfernt die Ergebnisse aus der Oberfläche, garantiert aber weder sichere Speicherlöschung noch das Entfernen externer Kopien.
Ein Zufallstext wird erst durch Registrierung und Prüfung in Ihrer Anwendung zum API-Zugangsschlüssel. Regeln Sie dort minimale Rechte, HTTPS-Übertragung, Widerruf, Ablauf und Rotation.
Servergeheimnisse gehören weder in Frontend-Bundles noch in Repositories. Nutzen Sie für Produktionszugangsdaten eine geeignete Geheimnisverwaltung.
In besonders sensiblen Umgebungen ist die Erzeugung innerhalb der eigenen vertrauenswürdigen Infrastruktur vorzuziehen. Die Beispiele für Node.js, Python und OpenSSL erzeugen neue lokale Geheimnisse, ohne einen Website-Wert zu übernehmen.
Keine Website kann einen unversehrten Browser oder Rechner garantieren.
Regressionstests prüfen Ausgabelängen, bekannte Kodierungsbeispiele, Zeichensatzvalidierung, Rejection Sampling, Entropierechnung, Zusätze, Duplikatbehandlung, Exporte und sichere Einstellungsserialisierung. Diese automatisierten Tests belegen weder die Zuverlässigkeit in allen Browsern und auf allen Geräten noch das Verhalten der Systemzwischenablage, das Speichern von Dateien oder die Funktionsweise von Analyseskripten auf der veröffentlichten Website.
Ein duplikatfreier oder gleichmäßig aussehender Stichprobensatz beweist keine kryptografische Zufälligkeit. Das Tool ist nicht unabhängig zertifiziert.
Tests unseres Codes sind keine Sicherheitsprüfung Ihrer gesamten Anwendung.
Nennen Sie Format, Längenmodus, Bit- oder Zeichenzahl, Menge, Browser und reproduzierbare Schritte. Verwenden Sie ein erfundenes Beispiel statt echter Schlüssel, Webhook-Geheimnisse oder Kundendaten.
Es gilt unsere Korrekturrichtlinie. Bei bestätigten wesentlichen Fehlern sollten wir die betroffene Funktion erklären, einen Regressionstest ergänzen und angeben, ob frühere Schlüssel neu erzeugt werden müssen.
Eine Änderung dieser Seite widerruft keine Schlüssel in fremden Systemen. Ersetzen oder widerrufen Sie diese dort selbst.
Die Beispiele erzeugen ein neues Geheimnis mit dem gewählten Format und den gewählten Zusätzen. Sie enthalten keinen angezeigten Schlüssel und erstellen weder Konten noch Rechte oder Ablaufregeln. Öffentliche IDs und Stapel sind nicht enthalten.
import { randomBytes } from 'node:crypto';
const key = "" + randomBytes(32).toString('base64url') + "";Nein. Diesen Schlüssel erhalten Sie vom Anbieter. ClockTools erzeugt Zufallstexte für Anwendungen unter Ihrer Kontrolle, keine Anbieterkonten, Guthaben oder Zugriffsrechte.
Nicht automatisch. Unser allgemeiner Standard ist ein 256-Bit-Zufallsgeheimnis. Format und Größe müssen zu Protokoll und Anwendung passen. Gute Zufälligkeit behebt weder offengelegte Schlüssel noch fehlende Berechtigungsprüfungen oder unsichere Speicherung.
Der Zeichensatz entscheidet. 32 gleichverteilte Hex-Zeichen ergeben 128 Bits, 32 Dezimalziffern ungefähr 106,3 Bits. 32 Zufallsbytes liefern nominell 256 Bits und benötigen 64 Hex-Zeichen oder 43 Base64URL-Zeichen ohne Padding.
Eine weltweite Garantie gibt es hier nicht. Wir erkennen Duplikate im aktuellen Stapel. Mit ausreichend Zufallsbits sind Kollisionen äußerst unwahrscheinlich. Trotzdem sollte die empfangende Anwendung eindeutige Zugangsdaten-Datensätze erzwingen.
Ja. Der Einstellungslink enthält nur vordefinierte Format-, Längen-, Mengen- und Schalterwerte. Schlüssel, Präfixe, Suffixe und eigene Zeichensätze fehlen bewusst. Ein eigener Zeichensatz wird beim Speichern oder Teilen durch Base64URL ersetzt.
Nein. Es entfernt nur den angezeigten Stapel. Einen aktiven Schlüssel müssen Sie in der Anwendung widerrufen oder ersetzen, die ihn akzeptiert. Zwischenablageverlauf, Downloads und bereits offengelegte Kopien liegen außerhalb unserer Kontrolle.